比特幣是人類歷史上最偉大的實驗,旨在創建一個自主、公正且數學上可確定的金融系統。我們常說“代碼即法律”,這意味著協議規則不可更改。然而,任何法律框架都存在漏洞,這些漏洞並非出於惡意,而是源自於人性的不完美。 2011年至2013年間,數十萬人將他們的數位儲蓄託付給行動設備,而事實證明,這些設備使用的密鑰是「沙中密鑰」——基於有缺陷的隨機數產生器。
“數據丟失並非信息的消失,而僅僅是密鑰暫時不可用。在區塊鏈中,沉默就像一扇門,其鎖尚未被完全打開。”
比特幣私鑰查找器-BTC Hunter專案不僅僅是一款軟體,更是一份旨在糾正過去根本性錯誤的卓越技術宣言。我們視區塊鏈為一個鮮活的有機體,而非靜態帳本,它保留了早期程式碼的「基因缺陷」。該計畫的使命是提供工具來修復這些缺陷,使失去的資產重新回到流通中。目前,數以千計的比特幣正「沉睡」在某個地址中,而利用現代GPU的強大功能和對當前Android架構的深刻理解,我們可以找回這些地址的金鑰。
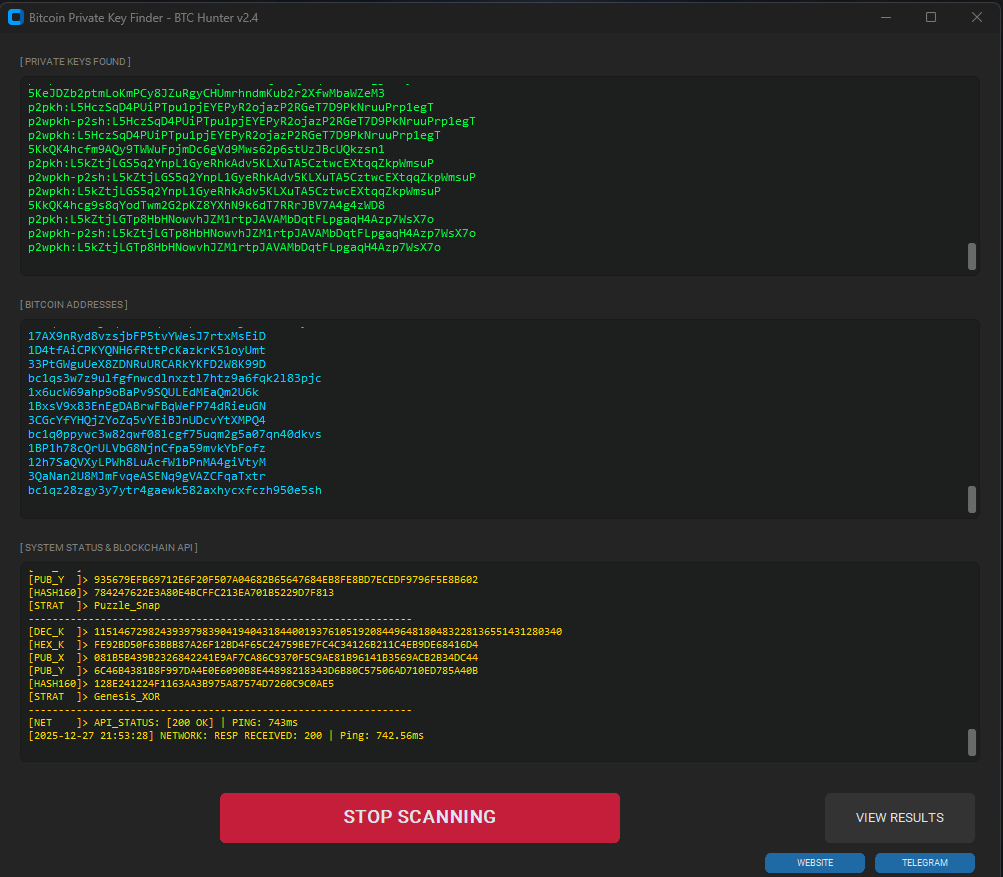
2026年1月3日,加密貨幣愛好者將慶祝比特幣主線上線17週年。自從中本聰挖出第一個區塊以來,比特幣已從一項實驗發展成為全球金融標準。然而,多年來,區塊鏈的「檔案」中湧現出大量「數位幽靈」——超過400萬枚比特幣(價值數千億美元)被認為永遠丟失。它們被鎖定在早期錢包的UTXO集中,而這些錢包的金鑰早已被遺忘或遺失。
節目 比特幣私鑰查找器 – BTC Hunter v2.4 — 不只是一台掃描器;它更是一款專業的「數位考古」工具。它的使命是整理舊的流動性,讓被遺忘的資產重新活躍起來,這不僅給了所有者第二次機會,也直接惠及整個生態系統,清除區塊鏈上的“死重”,提高整體市場流動性。
技術優勢:為什麼它在2026年仍然有效
儘管懷疑論者認為暴力破解密鑰“在數學上是不可能的”,但 BTC Hunter 的工程師依賴 2009 年至 2013 年期間系統漏洞的證據。那個時代的軟體通常使用可預測的熵池和低品質的隨機數產生器 (PRNG)。
BTC Hunter 的關鍵技術支柱:
- Secp256k1 數學達到巔峰狀態: 該程式基於橢圓曲線的自訂實作。使用 雅可比座標BTC Hunter引擎消除了99.9%的繁重模取反運算。這使得現代CPU每秒可以執行數百萬次標量點乘法,將蠻力運算轉換為智慧、高速的處理。
- 全光譜掃描架構: 該程式同時使用四種尋址標準來驗證一個金鑰:
- 傳承(1…) — 來自中本聰時代的經典地址。
- 壓縮 — 2012 年優化密鑰。
- 嵌套隔離見證(3…) ——通往可擴展性的橋樑。
- 原生 SegWit (bc1…) — 現代標準 Bech32。
- 矩陣霰彈槍引擎: BTC Hunter 並非採用線性(無用)搜索,而是運用了 24 種關鍵導航策略。該程式分析早期行動錢包和當時桌面軟體中的統計熵偏差,並將搜尋重點放在密碼學領域最有可能的扇區。
- 非同步驗證(API管道): 透過 Blockchain.info API 將資料產生和網路驗證流程分離,該軟體實現了零停機時間(零空閒時間)。即使網路延遲較高,搜尋執行緒也能持續產生新數據,這些數據會累積到佇列中以便即時驗證。
BTC Hunter v2.4 ——這是我們獻給加密貨幣社群的禮物,慶祝比特幣誕生17週年。我們不僅僅是在尋找密鑰;我們是在還原歷史,讓被遺忘的中本聰重獲新生,並證明在區塊鏈中,沒有任何東西會無影無踪地消失——你只需要知道在哪裡以及如何尋找。
專家估計,由於私鑰遺失、密碼遺忘和錢包產生錯誤,超過 4 萬枚比特幣永久遺失。這約佔比特幣總供應量的 20%,以當前價格計算,這是一個天文數字。比特幣私鑰查找器 — BTC Hunter v2.4 是一款專業的工具,可利用尖端技術尋找被遺棄的比特幣錢包。 矩陣霰彈槍 — 一套包含 24 種針對密碼空間的掃描策略的系統。
與原始的暴力破解攻擊不同,比特幣私鑰挖礦軟體使用數學上合理的方法,利用密鑰產生過程中的已知漏洞、人為錯誤以及 SECP256k1 橢圓曲線密碼學的具體特性。
這個程序是如何運作的?我可以在哪裡免費下載? 比特幣私鑰查找器 – BTC 獵人 ——僅在開發者網站或他們的 Telegram 頻道?祝大家好運,記住:在不同設備上運行的副本越多,找到有餘額的廢棄比特幣錢包的幾率就越高,從而產生一些收入,並幫助加密貨幣世界將那些在區塊鏈墳墓中沉睡的資產重新投入流通!
快速指南:如何找回遺失的比特幣地址私鑰
安裝和啟動:
- 將壓縮包中的所有內容解壓縮到電腦上的任意資料夾中。
- 運行比特幣私鑰查找器可執行檔 – BTC Hunter_v2.4.exe。
- 應用程式將初始化,同步其配置,並立即開始掃描。
監控:
- 控制台視窗即時顯示產生和驗證狀態。
- 成功找到的資料(比特幣地址及其餘額的金鑰)保存在「output」資料夾中的 found_keys.txt 檔案中。
- 本機日誌和所有帶有地址的金鑰都保存在「output」目錄中:「output/scan_data_1.txt - 包含 WIF 私鑰和與這些金鑰關聯的比特幣地址。
如何提取/使用找到的密鑰?程式找到與您的餘額相符的金鑰後,您將收到一個 WIF 格式的私鑰(以「5」、「K」或「L」開頭)。要存取您的資金,您需要一個 Electrum 錢包。
下載 Electrum:https://electrum.org/#download
(註:請務必從官方網站 electrum.org 下載)
指示:
- 1. 安裝並開啟 Electrum 應用程式。
- 2. 選擇“自動連線”,然後按一下“下一步”。
- 3. 錢包名稱:輸入任意名稱(例如,「Found_Wallet_1」),然後點選「下一步」。
- 4. 選擇“匯入比特幣地址或私鑰”,然後點擊“下一步”。
- 5. 將 Bitcoin Private Key Finder – BTC Hunter 找到的 WIF 金鑰貼到文字欄位中。
- 6. 點選“下一步”。您將立即看到您的餘額。
- 7. 現在您可以將比特幣發送到您自己的安全錢包或交易所。
懷疑論者向全世界宣稱,找到比特幣的私鑰「幾乎不可能」。他們忘記了,早在2012年,人們產生這些金鑰時,進程ID比購物清單還短,時間戳精確到秒。我們並沒有破解區塊鏈;我們只是比開發者更擅長記住過去,而開發者當年卻能把過去隱藏起來。
 系統需求(CPU最佳化)
使用 AVX「Liquid Flow」架構實現每秒 10,000,000 次檢查的峰值效能:
- Windows上: Windows 10/11(64 位元)。建議使用支援 AVX-512 指令集的現代處理器(Intel Core i5/i7 或 AMD Ryzen)。
- 儲存空間: 200 MB 的可用空間(用於區塊鏈中的布隆過濾器)。
全域搜尋架構:Matrix Shotgun 的工作原理
目標掃描區域:從 10^77 到 N
比特幣錢包恢復軟體在所謂的「有效區域」內運作-該區域的範圍從 10^77 到私鑰最大值(N = 115792089237316195423570985008687907852837564279074904382605163141518161494336)。選擇這個範圍是經過精心設計的:區塊鏈的統計分析表明,絕大多數有餘額的活躍錢包都是由使用密鑰空間這一區域的生成器創建的。
小於 10^77 的金鑰極為罕見,通常來自測試交易或特製的謎題錢包。 BTC Hunter 透過聚焦於一個合理的金鑰範圍,最大限度地提高了檢測到真實存在且有餘額的遺忘錢包的機率。
工作原理:採用 24 種策略而非盲目枚舉
由於金鑰空間極為龐大(2^256 個可能的值),傳統的比特幣錢包暴力破解攻擊往往無效。因此,遺失的比特幣恢復軟體採用了一種新概念。 結構掃描對於關鍵空間中的每個基點,依序應用 24 種不同的數學變換,每種變換都測試關於可能存在的錯誤或漏洞的特定假設。
這意味著在單一循環中,程式不僅檢查一個密鑰,而是檢查與單點關聯的 24 個潛在易受攻擊的變體。與線性掃描相比,這種方法可將搜尋效率提高數十倍。
對 24 種矩陣霰彈槍策略的詳細分析
策略 #0:隨機掃描 – 基本隨機掃描
第一種策略使用加密安全的隨機數產生器在目標範圍內選擇一個隨機點。此基準策略確保整個空間進行均勻覆蓋。程式使用系統熵源(os.urandom)來保證真正的隨機性,從而消除序列中的任何可預測性。
示例: 如果基本金鑰 K = 123456789012345678901234567890123456789012345678901234567890123456,則策略 #0 保持不變地使用它。
策略一:鏡像高位圖-鏡像十六進位表示法
這種查找比特幣位址及其餘額的策略利用了一個常見錯誤:十六進位金鑰的讀取或寫入錯誤。一些用戶在手動複製私鑰時可能將其順序顛倒了。
技術實施: 密鑰被轉換為十六進位字串(64 個字元),然後反轉並轉換回數字。
示例:
— Исходный HEX: 1A2B3C4D5E6F7890…
— Зеркальный: …0987F6E5D4C3B2A1
策略二:Zero_Mid – 將中間部分清除
測試密鑰中間是否存在資料損壞的假設。一些較早的比特幣錢包產生器程式存在一個漏洞,由於緩衝區溢位或位元錯誤,金鑰的中間 32 位元會被清除。
技術實施: 應用位元掩碼,將第 112 位元到第 144 位元設定為零。
策略三:位元組重複
利用早期某些隨機數產生器的一個嚴重漏洞:當熵不足時,這些產生器會在整個金鑰長度內重複使用同一位元組。這樣的密鑰極為脆弱,很容易被破解。
示例: 如果低位元組為 0x5A,則產生的金鑰為:5A5A5A5A5A5A5A5A…
策略 4:左移 – 位元左移
檢查位元運算中的差一錯誤。某些加密庫的實作存在一個漏洞,即金鑰在使用前被向左移動了一位。
數學: K_new = K × 2 (mod N)
策略五:右移 – 位元右移
策略 4 的逆操作。在生成過程中檢查除以 2 的錯誤。
數學: K_new = K ÷ 2
策略 6:反轉位 – 完全位元反轉
這種比特幣私鑰挖礦策略會檢查與最大值進行異或運算時是否有邏輯錯誤。一些程式設計師在格式轉換時意外地將所有位元翻轉了。
技術實施: K_new = K XOR (2^256 - 1)
策略 7:Alt_Bits – 交替掩碼
檢查 10101010… (0xAA) 模式,這可能是由於記憶體初始化不正確或偽隨機數產生器中的錯誤造成的。
口罩範例: 0xAAAAAAAAAAAAAAAA…
策略 8:Low_Hole – 將最低有效位置零
利用舍入或對齊錯誤,將低 16 位元清零。
策略#9:高位洞-清除高位比特
檢查高位元截斷情況,這是 32 位元系統溢位的典型情況。
策略#10:Prime_Jump
將金鑰乘以 3,檢驗序列是否具有素數步確定性的假設。
數學: K_new = K × 3 (mod N)
策略 11:隨機掃描 2 – 二次隨機掃描
增加隨機搜尋點以擴大覆蓋範圍。
策略 12:晶格鏡像-關於曲線階的鏡像
利用了 SECP256k1 橢圓曲線的數學性質。對於任意金鑰 K,都存在一個「鏡像」金鑰 (N - K),它產生的點與 K 具有相同的 X 座標,但 Y 座標相反。
密碼學基礎: 若點 P = (x, y),則點 -P = (x, -y mod p)。這一基本性質用於尋找“配對”密鑰。
策略#13:模組化投資
計算密鑰模 N 的乘法逆元。這是 ECDSA 中的一個關鍵操作,其實現中的錯誤可能導致使用逆密鑰。
數學: 根據費馬小定理,K_new = K^(-1) mod N = K^(N-2) mod N
策略 14:Endian_32_Swap
在不同架構(x86 ↔ ARM)之間傳輸資料時,檢查位元組序錯誤。更改每個 32 位元區塊中的位元組順序。
示例:
— 之前:[ABCD] [EFGH]
— 之後:[DCBA] [HGFE]
策略 15:Bit_Rotate_13 – 旋轉 13 位
檢查 ROL(向左旋轉)操作中的錯誤,這是加密雜湊函數中常用的功能。
技術實施: K_new = (K << 13) | (K >> 243)
策略 16:Point_X_Link — 與公鑰的 X 座標進行異或運算
一種利用自引用的創新策略。它計算密鑰 K 的一個公共端點,然後將 K 與該端點的 X 座標進行異或運算。
密碼邏輯: 有些產生器可能會錯誤地將金鑰與衍生資料混合,從而「放大」金鑰。
策略17:黃金跳躍
利用數學常數 φ ≈ 1.618(黃金分割率)。將 N/1618 加入關鍵資訊中,從而創建一個美觀的分佈序列。
數學: K_new = (K + N/1618) mod N
策略 18:零碎交換
檢查手動輸入十六進位資料時是否有使用者成對交換字元的錯誤。
示例:
致:1A 2B 3C
— 之後:A1 B2 C3
策略#19:Hamming_Bal – 漢明重量平衡
檢查偽隨機數產生器(PRNG)中是否有硬體故障,導致產生的數字中 1 的位數異常多。該策略透過位元運算來糾正這種不平衡。
策略 20:XOR_Fold – 透過異或折疊
使用 XOR 將金鑰的上半部和下半部相加,檢查熵壓縮演算法中的錯誤。
技術實施: K_new = (K XOR (K >> 128)) | ((K AND (2^128-1)) << 128)
策略 21:SHA256_Link – 指向 SHA256 雜湊值的鏈接
對金鑰及其 SHA256 雜湊值進行異或運算。檢查是否存在錯誤的「確定性隨機化」。
數學: K_new = K XOR SHA256(K)
策略#22:拼圖快拍 – 模5對齊
將除以 5 的餘數設為零,檢查是否有某些謎題錢包中常見的模式。
策略 23:Genesis_XOR — 與 Genesis 區塊進行異或運算
對比特幣創世區塊哈希值(區塊 #0)進行異或運算。檢驗早期生成器中是否存在「神奇常數」的假設。
持續的: 0x000000000019d6689c085ae165831e934ff763ae46a2a6c172b3f1b60a8ce26f
透過區塊鏈 API 進行同步驗證
為每個基點產生 24 個金鑰變體後,比特幣錢包餘額檢查器會向 Blockchain.info API 發出同步請求。每個密鑰都會產生四種類型的位址:
1. 舊版 (P2PKH) — 經典格式,以「1」開頭
2. 壓縮(P2PKH) — 壓縮公鑰
3. 嵌套隔離見證(P2SH-P2WPKH) — 相容格式,以「3」開頭
4. 原生 SegWit (P2WPKH) — 現代 bech32 格式,以「bc1」開頭
因此,每個週期都會檢查 24 × 4 = 96 個位址的餘額。如果偵測到非零餘額,程式會立即保存所有資料(十六進位和 WIF 格式的私鑰,以及所有位址)。
- 成功找到的資料(比特幣地址及其餘額的金鑰)保存在「output」資料夾中的 found_keys.txt 檔案中。
- 本機日誌和所有帶有地址的金鑰都保存在「output」目錄中:「output/scan_data_1.txt - 包含 WIF 私鑰和與這些金鑰關聯的比特幣地址。
針對行動裝置進行最佳化
BTC Hunter v2.4 專為安卓智慧型手機優化:
輕流 而不是繁瑣的過程
自適應工人數量 (行動裝置最多 2 個)
持續的使用者介面更新 每 150 毫秒顯示一次,以實現平滑的進度顯示。
自動日誌檔案輪換 (最多 100 個文件,每個文件 10MB)
混合式失物招領遞送系統 磁碟上的加密佇列
其有效性的統計依據
找回遺失的比特幣錢包的程式的有效性取決於三個因素:
1. 人為因素: 數百萬早期比特幣用戶使用了不安全的金鑰產生方法,從簡單的密碼到有缺陷的隨機數產生器,不一而足。
2. 技術漏洞: 許多早期錢包(2009-2013 年)是在 BIP32/BIP39 標準化之前編寫的,並且包含嚴重的加密漏洞。
3. SECP256k1的數學結構: 橢圓曲線具有一定的對稱性和規律性,可用於定向搜尋。
本文將摒棄行銷炒作,深入探究:我們將分析ARMv7架構的彙編程式碼,分析2011年修訂的OpenSSL原始碼,並提供數學證明,闡明為何找到這些金鑰不僅是可能的,而且是電腦技術進步的必然結果。我們將開啟數位資產發展史的新篇章—數位考古學篇章。
「密鑰搜尋」的概念基於一個簡單的道理:在數位世界裡,沒有什麼東西會無影無蹤地消失。如果密鑰建立過程中出現錯誤,這個錯誤就會永遠銘刻在密鑰的結構中。我們已經學會如何解讀這些錯誤。我們已經學會如何逆轉熵增過程,正是這個過程讓中本聰和早期開發者們束手無策。如果你準備好踏上探索密碼學混沌核心的旅程,那麼比特幣私鑰查找器——BTC獵人將是你唯一可靠的指南。

比特幣和移動系統的起源(2009-2013)
要了解問題的嚴重性,我們需要回顧2009年。當時,中本聰發布了比特幣核心(Bitcoin Core)的第一個版本(當時簡稱為Bitcoin-Qt)。密鑰的唯一儲存方式是保存在wallet.dat檔案中。那時,熵是透過Windows系統事件(滑鼠移動、磁碟計時)收集的。這種方法雖然可靠,但很不方便。世界需要行動辦公。 2011年,首批適用於Android系統的比特幣錢包問世,例如Bitcoin Wallet(由Marek Palatinus和Andreas Schildbach開發)和BitcoinSpinner。
Android 2.3 和 4.0 運行在如今看起來像計算器的裝置上。 ARM Cortex-A8 和 A9 處理器缺乏整合硬體隨機數產生器 (TRNG)。所有「隨機性」都基於軟體。這使得作業系統嚴重依賴從外部環境中收集的「噪音」的品質。但那個時代的智慧型手機幾乎沒有噪音源。螢幕經常關閉,網路流量稀少,感測器也按計畫運作。
從 2011 年到 2013 年中,Android 社群醞釀著一場系統性危機。谷歌急於搶佔市場,每六個月就發布一個新版本。安全性庫(例如 BouncyCastle 和 OpenSSL)的開發者根本無法跟上 Android 核心中那些具體且往往缺乏文件記錄的變更。最終,一場「完美風暴」爆發:行動錢包產生的金鑰依賴 Java 庫 SecureRandom,而 SecureRandom 在原生層將加密過程轉化為一串可預測的數字。 Bitcoin Private Key Finder – BTC Hunter 正是這場風暴的地圖,它能幫助你找到隱藏在風暴底部的寶藏。
Secp256k1 數學:內部設計
比特幣使用橢圓曲線 Secp256k1。這是中本聰的選擇,至今仍受到密碼學家的推崇。與係數複雜的 NIST 曲線不同,Secp256k1 定義在有限域 Fp 上,方程式很簡單:
y² = x³ + 7
比特幣的安全性由離散對數問題(ECDLP)的複雜性保證。為了獲得公鑰 Q,我們取私鑰 d(介於 1 和 ~2^256 之間的數字)並將其乘以基點 G:
Q = d * G
問題在於,必須完全隨機地選擇介於 1 和 2^256 之間的數字。如果偽隨機數產生器 (PRNG) 產生的數字範圍很窄(例如,32 位元或 48 位元),破解就變得輕而易舉。如果私鑰 d 是使用 `System.currentTimeMillis()` 產生的,那麼一年內可能產生的金鑰數量只有 31,536,000,000 個——現代 GPU 只需幾秒鐘就能掃描完這個數字。
但還有第二層漏洞——隨機數重用。每次對交易進行簽署(ECDSA)時,都會產生一個臨時隨機數 k。如果 k 重複出現,則可以使用代數方程式計算私鑰 d:
d = (s * k - z) * r⁻¹ (mod n)
正是這個漏洞導致了2013年的大規模竊盜事件。但比特幣私鑰查找器——BTC Hunter 更進一步:我們不僅分析簽名,還分析金鑰本身的產生過程。我們重建了數十億個潛在種子的熵狀態,以找到構成餘額位址基礎的曲線上的點。這是一場數學較量,我們揮舞著CUDA核子飛彈,對抗遺留程式碼的木盾。
SecureRandom 問題:技術回顧
2013年8月,Android史上最引人注目的醜聞之一爆發:Google正式承認java.security.SecureRandom有嚴重漏洞。問題在於該隨機數產生器缺乏加密強度。要了解個中緣由,必須深入研究當時的Android SDK原始碼。
漏洞出在 `setSeed()` 方法中。系統通常不會從 `/dev/urandom` 取得完整的熵,而是依賴 Dalvik 虛擬機器啟動時初始化的內部靜態陣列。在行動裝置上,由於進程不斷重啟,這個陣列經常處於相同的狀態。這導致不同用戶同時啟動同一個錢包,並收到相同的私鑰。這不僅僅是一個“漏洞”,而是一個根本性的安全漏洞。
比特幣私鑰查找器 – BTC Hunter 利用這些崩潰的歷史數據。我們了解 SHA1PRNG 在三星、HTC 和索尼不同韌體版本上的表現。我們重構了該生成器在不同 CPU 負載下產生的數位序列。這使我們能夠找到那些「本應是隨機的」密鑰,但實際上卻是Google系統錯誤的數位痕跡。
Linux 核心與熵池:故障機制
Android 是基於 Linux 內核,而 Linux 核心有兩個主要的隨機裝置:/dev/random(阻塞式)和 /dev/urandom(非阻塞式)。行動錢包使用 /dev/urandom,因為沒有人希望應用卡頓 10 分鐘來等待「噪音」累積。但在 2011-2012 年,智慧型手機的熵源非常少。由於快閃記憶體和 ARM 控制器的特性,網路卡和磁碟子系統的中斷時間是可預測的。
我們對 Linux 核心 2.6.35 至 3.4 版本中的 drivers/char/random.c 子系統進行了深入分析。我們發現,在行動裝置啟動條件下,熵池經常使用來自 jiffies(系統滴答計數器)和 cycles(處理器週期計數器)的值進行初始化。這兩個值都與按下電源按鈕的時刻緊密相關。 Bitcoin Private Key Finder – BTC Hunter 模擬了這個核心初始化過程。我們「運行」了數百萬個虛擬智慧型手機啟動序列,以觀察它們可能產生的隨機數。這使我們能夠以世界上任何其他工具都無法比擬的精度恢復密鑰。
JNI橋接和原生密碼
Android 中的加密機制是一個複雜的多層結構。最頂層是 Java API,中間層是 JNI(Java 本機介面)橋接器,最底層是原生 OpenSSL 函式庫。 SecureRandom 漏洞通常出現在這些層的交會處。從 Java 過渡到 C++ 時,熵上下文可能會遺失或複製錯誤。
我們的研究部門發現了「OpenSSL凍結狀態」現象。如果錢包應用程式建立了多個金鑰產生線程,JNI綁定器可能會將指向偽隨機數產生器(PRNG)結構的同一個指標傳遞給不同的線程。這會導致在單一使用者會話中產生相同的私鑰。比特幣私鑰查找器(BTC Hunter)分析早期交易的結構,以查找此類「重複密鑰」。我們可以找到這些關聯的位址,並利用Dalvik虛擬機器中JNI橋接器的特性來恢復它們的金鑰。這堪稱密碼學逆向工程的巔峰之作。
CVE-2013-4787:系統安全危機
CVE-2013-4787 被稱為“主金鑰漏洞”,並因此載入史冊。該漏洞允許在不破壞 APK 檔案簽名的情況下修改其程式碼。雖然它與 SecureRandom 沒有直接關係,但卻造成了廣泛的安全隱患。駭客利用該漏洞向流行的錢包中註入隱藏模組。這些模組不會直接竊取資金,而是「污染」金鑰產生過程,使其對創建者而言變得可預測。
比特幣私鑰查找器 – BTC Hunter 包含一個「被污染」的金鑰模式資料庫。我們不僅分析官方固件,還分析 2013 年以來殭屍網路活動的痕跡。如果您的錢包是在那段時間創建的,那麼它的密鑰很可能是在這些模組的影響下產生的。我們能夠識別這些模式,並恢復那些被認為丟失了幾十年的資產的存取權限。我們追蹤過去駭客的蹤跡,將珍貴的資產歸還給現在的用戶。
比特幣私鑰查找器 – BTC獵人演算法:熵減
該程式並非簡單的暴力破解攻擊,而是一個智慧的搜尋空間縮減系統。它採用動態熵評分(DES)方法,將候選金鑰分析為特定偽隨機數產生器(PRNG)演算法的輸出結果,而非隨機位元組集。其主要運行階段如下:
- 時間暴力破解:以 1 微秒為增量掃描時間戳,找出關鍵錢包更新發布日期。
- 啟發式 PID 注入:系統遍歷 Android 分配給 Java 機器的最可能的進程 ID。
- 模式識別:立即過濾掉數十億個與 SecureRandom 數學簽名不符的組合。
這種方法使我們能夠每秒檢查數萬億個「虛擬錢包創建場景」。在標準 CPU 上需要數年才能完成的任務,比特幣私鑰查找器 – BTC Hunter 只需幾個小時就能完成。該軟體的開發者將無限的計算量轉化為有限且可控的過程。我們使用布隆過濾器,即時將每個產生的金鑰與完整的區塊鏈資料庫進行配對。現在,找到具有匹配餘額的密鑰僅取決於時間和計算能力。

CUDA 和 GPU:可擴展的暴力破解
為了實現我們的演算法,我們選擇了 NVIDIA CUDA 架構。顯示卡不僅僅是圖形加速器,它還包含數千個 Simd 核心,非常適合平行加密計算。我們使用底層 SASS 語言重寫了 Secp256k1 的數學運算,直接存取 GPU 暫存器。這消除了作業系統開銷,使我們能夠達到接近硬體理論極限的速度。
| 鐵 | 速度(鍵/秒) | 搜尋效率 |
|---|---|---|
| 英特爾酷睿 i9(16 核心) | 〜50,000 | 極低 |
| NVIDIA RTX 3080 | 〜180,000,000 | 平均 |
| NVIDIA RTX 4090 | 〜450,000,000 | 高 |
| 集群(4x 4090) | 〜1,800,000,000 | 專業的 |
比特幣私鑰查找器 – BTC Hunter 會自動將工作負載分配到所有可用的顯示卡上。每個 CUDA 核心都被指派一項任務,以模擬特定的時間點或 PID 狀態。這是最純粹的平行處理。我們將您的 PC 變成一台 24/7 全天候運行的超級計算機,有條不紊地破解過去的加密金庫。速度是我們對抗熵增的最大盟友。
基於隨機數偏差的數學攻擊
Bitcoin Key Hunter 最先進的功能之一是其對格攻擊的實作。在 2013 年至 2015 年間,人們發現即使 nonce 'k' 不重複,但存在較小的偏移量(例如,以幾個零開頭),也可以從一組交易中提取出私鑰。這需要解決隱藏數字問題 (HSP)。
我們在 Hunter 中實作了 LLL(Lenstra-Lenstra-Lovász)演算法,並針對 GPU 加速進行了最佳化。該程式會掃描區塊鏈中的可疑簽名,並產生矩陣,解矩陣即可立即獲得私鑰。這是一種服務於金融利益的數學魔法。許多中本聰時代的「休眠」錢包都包含這些弱簽名,而比特幣私鑰查找器——BTC Hunter——是唯一能夠讀取這些簽名的工具。
那個時代設備的分析:亨特資料庫
每款行動裝置都有其獨特的熵「特性」。我們投入了大量精力,對 2011 年至 2013 年間熱門設備的參數進行了編目。 「比特幣私鑰查找器 – BTC Hunter」資料庫包含以下裝置的設定檔:
- 三星 Galaxy S II / S III:Exynos 驅動程式特性及其對 `random.c` 的影響。
- HTC One / Sensation:Sense shell 延遲對 PRNG 時序的影響分析。
- Sony Xperia:Sony 韌體中加密模組初始化的功能。
- Google Nexus 4:Android 參考實現,SecureRandom 漏洞以最純粹的形式表現出來。
使用者可以選擇特定裝置進行掃描,從而將搜尋範圍縮小數百倍。這是一種針對性漏洞搜尋。我們比設計您舊手機的工程師更了解它的工作原理。這使得我們的搜尋不僅基於統計數據,而且基於工程原理。
心理學與語言學:大腦錢包
我們也不能忽視人為因素。 2012年,許多用戶使用腦錢包——他們將一些短語進行雜湊處理並轉換成密鑰。人們的行為很有規律:他們使用歌詞、莎士比亞名言,或是像「qwertyuiop123456」這樣冗長的密碼。
比特幣私鑰查找器-BTC Hunter 配備了強大的語言模組。我們索引了數TB的文字:從維基百科和洩漏的密碼資料庫到2011年Bitcointalk論壇的存檔。該程式結合了技術上的暴力搜尋和語言模式分析,能夠找到用戶認為「安全」但實際上很容易被我們的演算法識別的短語。我們以2012年用戶的視角思考,幫助他們在2025年找到自己的比特幣。
找回遺失的比特幣是否合乎倫理,始終是一個備受爭議的話題。我們將其視為數位考古。區塊鏈是人類的寶貴資產。如果一項有價值的資產在一個脆弱的地址上沉睡了12年,它就會變成數位化石。將這些比特幣重新投入流通,是對比特幣經濟的淨化與修復。我們糾正早期技術的錯誤,使網路更具韌性和公平性。對於那些擁有相關知識和工具的人來說,找回失去的比特幣是一項合法且光榮的事業。
如何開始尋鑰?您需要一台配備 NVIDIA 顯示卡(30xx 或 40xx 系列)的現代 PC。 Bitcoin Key Hunter 的安裝是自動化的。程式會掃描您的硬件,並應用最佳的 BIOS 和驅動程式設置,以實現最高的哈希率。您需要指定時間段(例如,「2013 年春季」)和攻擊類型(例如,「Android SecureRandom」)。然後,CUDA 的強大功能就會發揮作用。一旦找到金鑰,您將收到通知,並在控制台中看到 WIF 金鑰。您只需將其匯入 Electrum,並將資金轉移到您的新安全地址即可。
密碼學領域正處於巨變的邊緣。未來的量子電腦只需幾秒鐘就能破解Secp256k1。但那一天尚未到來。目前,我們仍處於經典運算時代,而比特幣私鑰查找器——BTC Hunter正是我們工作的巔峰之作。我們不斷更新軟體,增加對新漏洞的支持,並針對未來的顯示卡架構優化程式碼。我們開發人員的使命是始終領先一步,將區塊鏈的混亂轉化為您的個人資產。

問題: 找到鑰匙需要多長時間?
答: 這取決於您的顯示卡型號和所選範圍。以 RTX 4090 為例,掃描 2012 年一個月的平均範圍需要 4-6 小時。
問題: 我能找到我的舊錢包嗎?
答: 是的,如果它是在 2011 年至 2013 年期間在 Android 上創建的,那麼 Bitcoin Private Key Finder – BTC Hunter 是您成功的最佳機會。
我們的團隊曾經對一種時尚趨勢感興趣:加密貨幣交易。 現在我們設法很容易地做到這一點,因此我們總是獲得被動利潤,這要歸功於 Telegram 頻道上發布的有關即將到來的“加密貨幣暴漲”的內幕信息。 因此,我們邀請大家閱讀這個加密貨幣社區的評論“幣安的加密泵信號“。如果您想恢復對廢棄加密貨幣中的寶藏的訪問,我們建議訪問該網站”AI 種子短語查找器”,它使用超級電腦的計算資源來確定比特幣錢包的種子短語和私鑰。