Bitcoin je najväčší experiment v dejinách ľudstva na vytvorenie autonómneho, nestranného a matematicky deterministického finančného systému. Hovorí sa nám, že „kód je zákon“, čo naznačuje nemennosť pravidiel protokolu. Avšak, ako každý právny rámec, má svoje medzery, ktoré nevznikli zo zlomyseľnosti, ale z ľudskej nedokonalosti. Medzi rokmi 2011 a 2013 státisíce ľudí zverili svoje digitálne úspory mobilným zariadeniam, ktoré, ako sa ukázalo, vytvárali kľúče „v piesku“ – na základe chybných generátorov náhodných čísel.
„Strata dát nie je zmiznutie informácií, ale iba dočasná nedostupnosť kľúča. V blockchaine je ticho len dverami, ktorých zámok ešte nebol úplne preskúmaný.“
Projekt Bitcoin Private Key Finder – BTC Hunter je viac než len softvér. Je to manifest technologickej excelentnosti zameraný na nápravu základných chýb minulosti. Blockchain nepovažujeme za statickú účtovnú knihu, ale za živý organizmus, ktorý si zachováva „genetické chyby“ raného kódu. Poslaním projektu je poskytnúť nástroje na odstránenie týchto chýb a návrat stratených aktív do aktívneho obehu. Tisíce bitcoinov v súčasnosti „spia“ na adresách, ktorých kľúče je možné obnoviť pomocou výkonu moderných grafických procesorov a hlbokého pochopenia architektúry Androidu tej doby.
3. januára 2026 oslávi svet krypto nadšencov 17 rokov od spustenia mainnetu Bitcoin. Od ťažby prvého bloku Satoshiho Nakamota sa BTC premenil z experimentu na globálny finančný štandard. V priebehu rokov sa však v „archívoch“ blockchainu objavila obrovská vrstva „digitálnych duchov“ – viac ako 4 milióny BTC (v hodnote stoviek miliárd dolárov) sa považuje za navždy stratené. Sú uzamknuté v sadách UTXO skorých peňaženiek, ktorých kľúče boli zabudnuté alebo stratené.
Program Vyhľadávač súkromných kľúčov Bitcoinu – BTC Hunter v2.4 — je viac než len skener; je to nástroj pre profesionálnu „digitálnu archeológiu“. Jeho poslaním je defragmentovať starú likviditu a priviesť zabudnuté aktíva späť do aktívneho obehu, čo nielenže dáva majiteľom druhú šancu, ale priamo prospieva celému ekosystému, čistí blockchain od „mŕtvej váhy“ a zvyšuje celkovú likviditu trhu.
Technologická nadradenosť: Prečo to funguje v roku 2026
Zatiaľ čo skeptici tvrdia, že je „matematicky nemožné“ vynútiť si kľúče hrubou silou, inžinieri BTC Hunter sa spoliehajú na dôkazy zo systémových zraniteľností z obdobia rokov 2009 – 2013. Softvér z tej doby často používal predvídateľné entropické fondy a generátory náhodných čísel (PRNG) nízkej kvality.
Kľúčové technologické piliere BTC Hunter:
- Matematika Secp256k1 pri maximálnom výkone: Program je založený na vlastnej implementácii eliptickej krivky. Použitie Jakobiánske súradniceEngine BTC Hunter eliminuje 99.9 % náročných operácií modulárnej inverzie. To umožňuje moderným procesorom vykonávať milióny skalárnych násobení bodmi za sekundu, čím transformujú hrubú silu na inteligentné, vysokorýchlostné spracovanie.
- Architektúra skenovania celého spektra: Program súčasne overuje jeden kľúč pomocou štyroch adresovacích štandardov:
- Dedičstvo (1…) — klasické adresy z čias Satoshiho.
- stlačený — optimalizované kľúče z roku 2012.
- Vnorený SegWit (3…) — most k škálovateľnosti.
- Natívny SegWit (bc1…) — moderný štandard Bech32.
- Matrixový brokovnicový motor: Namiesto lineárneho (zbytočného) vyhľadávania používa BTC Hunter 24 stratégií navigácie pomocou kľúčov. Program analyzuje štatistické odchýlky entropie v raných mobilných peňaženkách a stolovom softvéri tej doby, pričom zameriava svoje vyhľadávanie na najpravdepodobnejšie sektory kryptografického poľa.
- Asynchrónne overenie (API Pipeline): Oddelením procesov generovania a overovania siete prostredníctvom rozhrania API Blockchain.info softvér pracuje s nulovými prestojmi (Zero Idle Time). Aj pri značnej latencii siete vyhľadávacie vlákno naďalej generuje nové dáta, ktoré sa hromadia vo fronte na okamžité overenie.
Lovec BTC v2.4 — je darčekom pre krypto komunitu k 17. výročiu Bitcoinu. Nehľadáme len kľúče; obnovujeme históriu, dávame zabudnutým Satoshim druhý život a dokazujeme, že v blockchaine nikdy nič nezmizne bez stopy – stačí len vedieť, kde a ako hľadať.
Odborníci odhadujú, že viac ako 4 milióny bitcoinov sa navždy stratí v dôsledku stratených súkromných kľúčov, zabudnutých hesiel a chýb pri generovaní peňaženiek. To predstavuje približne 20 % celkovej ponuky BTC, čo je v súčasných cenách astronomická suma. Bitcoin Private Key Finder — BTC Hunter v2.4 je profesionálny nástroj na vyhľadávanie opustených bitcoinových peňaženiek s využitím najmodernejších technológií. Brokovnica Matrix — systém 24 cielených stratégií na skenovanie kryptografického priestoru.
Na rozdiel od primitívnych útokov hrubou silou používa softvér na ťažbu súkromných kľúčov Bitcoinu matematicky overené metódy, ktoré zneužívajú známe zraniteľnosti v procese generovania kľúčov, ľudské chyby a špecifiká kryptografie eliptickej krivky SECP256k1.
Ako program funguje a kde si ho môžem stiahnuť zadarmo? Vyhľadávač súkromných kľúčov Bitcoinu – BTC Hunter — iba na webovej stránke vývojára alebo v ich Telegram kanáli? Veľa šťastia všetkým a pamätajte: čím viac kópií spustíte na rôznych zariadeniach, tým vyššia je vaša šanca nájsť opustené bitcoinové peňaženky so zostatkami, čím vygenerujete nejaký príjem a pomôžete kryptosvetu vrátiť späť do obehu aktíva, ktoré ležia mŕtve v hrobe blockchainu!
Stručný návod: Ako obnoviť stratené súkromné kľúče k bitcoinovým adresám
Inštalácia a spustenie:
- Rozbaľte všetok obsah archívu do ľubovoľného priečinka v počítači.
- Spustite spustiteľný súbor Bitcoin Private Key Finder – BTC Hunter_v2.4.exe.
- Aplikácia sa inicializuje, synchronizuje svoju konfiguráciu a okamžite začne skenovať.
Monitorovanie:
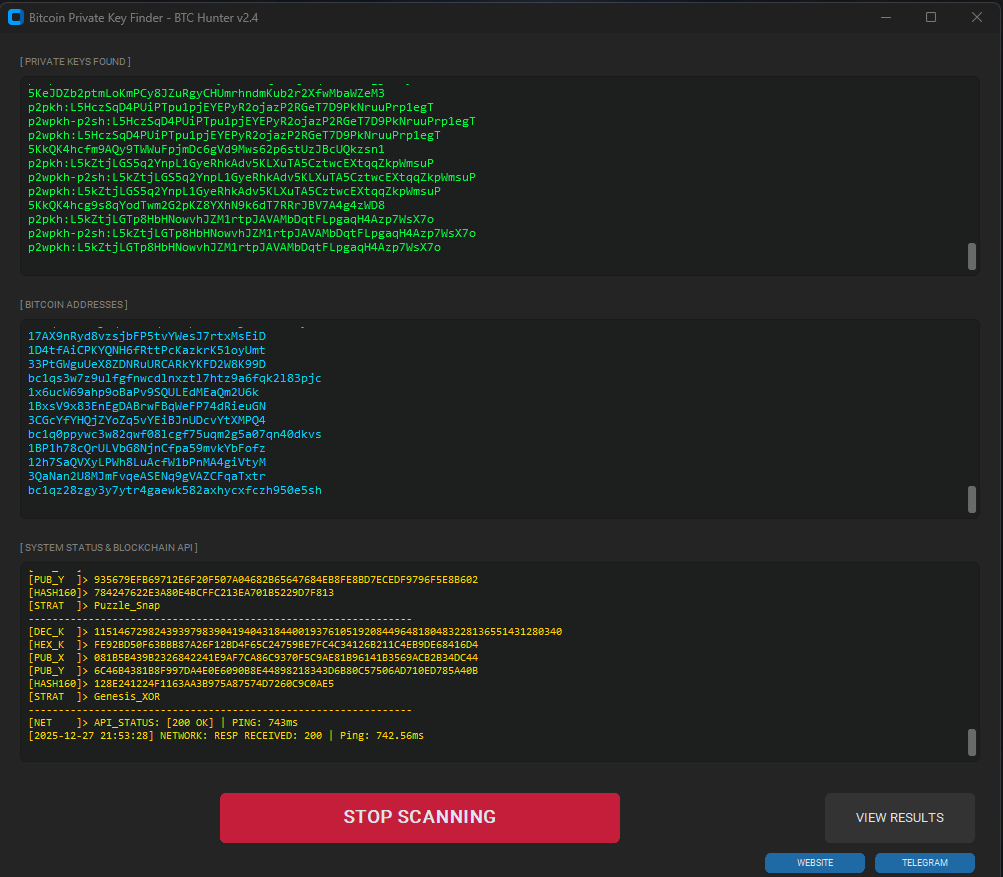
- Okno konzoly zobrazuje stav generovania a overovania v reálnom čase.
- Úspešne nájdené dáta (kľúče k bitcoinovým adresám s ich zostatkami) sa ukladajú do súboru found_keys.txt v priečinku „output“.
- Lokálne protokoly a všetky kľúče s adresami sú uložené v adresári „output“: „output/scan_data_1.txt – obsahuje súkromné kľúče WIF a bitcoinovú adresu priradenú k týmto kľúčom.
AKO VYBRAŤ/POUŽIŤ NÁJDENÉ KĽÚČE? Keď program nájde kľúč s vaším zostatkom, dostanete súkromný kľúč vo formáte WIF (začínajúci na „5“, „K“ alebo „L“). Na prístup k svojim finančným prostriedkom budete potrebovať peňaženku Electrum.
STIAHNUŤ ELECTRUM: https://electrum.org/#download
(Poznámka: Vždy sťahujte z oficiálnej webovej stránky electrum.org)
NIKOLA:
- 1. Nainštalujte a otvorte aplikáciu Electrum.
- 2. Vyberte možnosť „Pripojiť automaticky“ a kliknite na tlačidlo „Ďalej“.
- 3. Názov peňaženky: Zadajte ľubovoľný názov (napríklad „Found_Wallet_1“) a kliknite na tlačidlo „Ďalej“.
- 4. Vyberte možnosť „Importovať bitcoinové adresy alebo súkromné kľúče“ a kliknite na tlačidlo „Ďalej“.
- 5. Vložte kľúč WIF nájdený nástrojom Bitcoin Private Key Finder – BTC Hunter do textového poľa.
- 6. Kliknite na tlačidlo „Ďalej“. Okamžite uvidíte svoj zostatok.
- 7. Teraz si môžete poslať Bitcoin do svojej vlastnej zabezpečenej peňaženky alebo burzy.
Skeptici vyhlásili svetu, že nájdenie súkromných kľúčov Bitcoinu je „astronomicky nemožné“. Zabudli, že v roku 2012 ľudia generovali tieto kľúče s ID procesu menším ako nákupný zoznam a časovou pečiatkou predvídateľnou na sekundu. Nehackujeme blockchain; jednoducho si lepšie pamätáme minulosť, než ju vývojári dokázali skryť.
 Systémové požiadavky (optimalizované pre CPU)
Na dosiahnutie špičkového výkonu 10 000 000 kontrol za sekundu pomocou architektúry AVX „Liquid Flow“:
- Windows: Windows 10/11 (64-bitový). Odporúča sa moderný procesor (Intel Core i5/i7 alebo AMD Ryzen) s podporou inštrukčnej sady AVX-512.
- Úložný priestor: 200 MB voľného miesta (pre Bloomove filtre v blockchaine).
Architektúra globálneho vyhľadávania: Ako funguje Matrix Shotgun
Cieľová oblasť skenovania: od 10^77 do N
Softvér na obnovu bitcoinových peňaženiek pracuje v takzvanej „užitočnej zóne“ – rozsahu od 10^77 do maximálnej hodnoty súkromného kľúča (N = 115792089237316195423570985008687907852837564279074904382605163141518161494336). Tento rozsah je zámerný: štatistická analýza blockchainu ukazuje, že prevažná väčšina aktívnych peňaženiek so zostatkom bola vytvorená generátormi pomocou tejto oblasti kľúčového priestoru.
Kľúče menšie ako 10^77 sú extrémne zriedkavé a zvyčajne sú výsledkom testovacích transakcií alebo špeciálne vytvorených puzzle peňaženiek. Zameraním sa na realistický rozsah maximalizuje BTC Hunter pravdepodobnosť odhalenia skutočne zabudnutých peňaženiek so zostatkom.
Ako to funguje: 24 stratégií namiesto slepého vymenovania
Tradičné útoky hrubou silou na bitcoinové peňaženky sú neúčinné kvôli astronomickej veľkosti kľúčového priestoru (2^256 možných hodnôt). Namiesto toho softvér na obnovu stratených bitcoinov používa tento koncept. štrukturálne skenovaniePre každý základný bod v kľúčovom priestore sa postupne aplikuje 24 rôznych matematických transformácií, pričom každá testuje špecifickú hypotézu o možnej chybe alebo zraniteľnosti.
To znamená, že v jednom cykle program kontroluje nielen jeden kľúč, ale 24 potenciálne zraniteľných variantov spojených s jedným bodom. Tento prístup zvyšuje efektivitu vyhľadávania desiatkykrát v porovnaní s lineárnym skenovaním.
Podrobná analýza 24 stratégií Matrix Shotgun
Stratégia č. 0: Random_Scan – Základné náhodné skenovanie
Prvá stratégia využíva kryptograficky zabezpečený generátor náhodných čísel na výber náhodného bodu v cieľovom rozsahu. Táto základná línia zaisťuje rovnomerné pokrytie celého priestoru. Program využíva zdroj entropie systému (os.urandom) na zaručenie skutočnej náhodnosti, čím eliminuje akúkoľvek predvídateľnosť v postupnosti.
Príklad: Ak je základný kľúč K = 123456789012345678901234567890123456789012345678901234567890123456, stratégia č. 0 ho použije nezmenený.
Stratégia č. 1: Mirror_High – Zrkadliť hexadecimálnu reprezentáciu
Táto stratégia na vyhľadávanie bitcoinových adries so zostatkami využíva bežnú chybu: nesprávne čítanie alebo zápis hexadecimálneho kľúča. Niektorí používatelia ho mohli pri manuálnom kopírovaní súkromného kľúča zapísať v opačnom poradí.
Technická implementácia: Kľúč sa skonvertuje na HEX reťazec (64 znakov), potom sa obráti a skonvertuje späť na číslo.
Príklad:
— Исходный HEX: 1A2B3C4D5E6F7890…
— Зеркальный: …0987F6E5D4C3B2A1
Stratégia č. 2: Zero_Mid – Vynulovanie stredných bitov
Testuje hypotézu o poškodení údajov uprostred kľúča. Niektoré staršie programy generátorov bitcoinových peňaženiek mali chybu, pri ktorej sa stredných 32 bitov kľúča vymazalo kvôli pretečeniu vyrovnávacej pamäte alebo bitovej chybe.
Technická implementácia: Použije sa bitová maska, ktorá nastaví bity 112 až 144 na nulu.
Stratégia č. 3: Byte_Repeat
Zneužíva kritickú zraniteľnosť v niektorých skorých generátoroch náhodných čísel, ktoré v prípade nedostatočnej entropie opakovali jeden bajt pre celú dĺžku kľúča. Takéto kľúče sú extrémne slabé a ľahko sa vypočítavajú.
Príklad: Ak je nízky bajt = 0x5A, vygenerovaný kľúč je: 5A5A5A5A5A5A5A5A5A…
Stratégia č. 4: Shift_Left – Bitový posun doľava
Kontroluje chybu typu „off-by-one“ v bitových operáciách. Niektoré implementácie kryptografických knižníc obsahovali chybu, pri ktorej bol kľúč pred použitím posunutý o jeden bit doľava.
Matematika: K_nové = K × 2 (mod N)
Stratégia č. 5: Shift_Right – Bitový posun doprava
Inverzná operácia stratégie č. 4. Kontroluje chyby delenia 2 počas generovania.
Matematika: K_nové = K ÷ 2
Stratégia č. 6: Invert_Bits – Úplná bitová inverzia
Táto stratégia ťažby súkromného kľúča Bitcoinu kontroluje logickú chybu zahŕňajúcu XOR s maximálnou hodnotou. Niektorí programátori pri prevode medzi formátmi omylom prehodili všetky bity.
Technická implementácia: K_nový = K XOR (2^256 - 1)
Stratégia č. 7: Alt_Bits – Striedavá maska
Kontroluje vzor 10101010… (0xAA), ktorý sa môže vyskytnúť v dôsledku nesprávnej inicializácie pamäte alebo chyby v generátore náhodných čísel (Personale Nung).
Príklad masky: 0xAAAAAAAAAAAAAAAAA…
Stratégia č. 8: Low_Hole – Vynulovanie najmenej významných bitov
Zneužíva chybu zaokrúhľovania alebo zarovnávania, kde sa dolných 16 bitov vynulovalo.
Stratégia č. 9: High_Hole – Zbavenie sa vysokých bitov
Kontroluje skrátenie vyšších bitov, čo je typické pre pretečenia na 32-bitových systémoch.
Stratégia č. 10: Prime_Jump
Vynásobí kľúč číslom 3, čím otestuje hypotézu, že postupnosť je deterministická s prvočíslovým krokom.
Matematika: K_nové = K × 3 (mod N)
Stratégia č. 11: Random_Scan_2 – Sekundárne náhodné skenovanie
Dodatočný náhodný vyhľadávací bod na zvýšenie pokrytia.
Stratégia č. 12: Lattice_Mirror – Zrkadlenie s ohľadom na poradie krivky
Využíva matematickú vlastnosť eliptickej krivky SECP256k1. Pre každý kľúč K existuje „zrkadlový“ kľúč (N - K), ktorý generuje bod s rovnakou súradnicou X, ale s opačnou súradnicou Y.
Kryptografický základ: Ak bod P = (x, y), potom bod -P = (x, -y mod p). Táto základná vlastnosť sa používa na nájdenie „párových“ kľúčov.
Stratégia č. 13: Modular_Inv
Vypočíta multiplikatívnu inverziu kľúča modulo N. Toto je kritická operácia v ECDSA a chyba v jej implementácii by mohla viesť k použitiu invertovaného kľúča.
Matematika: K_new = K^(-1) mod N = K^(N-2) mod N (podľa Fermatovej malej vety)
Stratégia č. 14: Endian_32_Swap
Kontroluje chyby endianity pri prenose medzi architektúrami (x86 ↔ ARM). Mení poradie bajtov v každom 32-bitovom bloku.
Príklad:
— Predtým: [ABCD] [EFGH]
— Po: [DCBA] [HGFE]
Stratégia č. 15: Bit_Rotate_13 – Otočenie o 13 bitov
Kontroluje chybu v operácii ROL (rotácia doľava), čo je obľúbená funkcia v kryptografických hašovacích funkciách.
Technická implementácia: K_nové = (K << 13) | (K >> 243)
Stratégia č. 16: Point_X_Link — XOR s X-súradnicou verejného kľúča
Inovatívna stratégia, ktorá využíva samoreferenciu. Vypočíta verejný koncový bod pre kľúč K a potom vykoná operáciu XOR (XOR) K so súradnicou X tohto koncového bodu.
Kryptografická logika: Niektoré generátory môžu omylom „zosilniť“ kľúč jeho zmiešaním s odvodenými údajmi.
Stratégia č. 17: Zlatý skok
Používa matematickú konštantu φ ≈ 1.618 (zlatý rez). Pripočíta k tónine N/1618, čím vytvorí esteticky rozloženú sekvenciu.
Matematika: K_nové = (K + N/1618) mod N
Stratégia č. 18: Nibble_Swap
Kontroluje chybu pri manuálnom zadávaní HEX údajov, kde používateľ vymenil znaky v pároch.
Príklad:
— Do: 1A 2B 3C
— Po: A1 B2 C3
Stratégia č. 19: Hamming_Bal – Hammingovo vyváženie hmotnosti
Kontroluje hardvérové chyby v generátoroch generujúcich čísla s abnormálnym počtom 1 bitov. Stratégia koriguje nerovnováhu pomocou bitových operácií.
Stratégia č. 20: XOR_Fold – Zloženie pomocou XOR
Sčíta hornú a dolnú polovicu kľúča pomocou XOR a kontroluje chyby v algoritmoch kompresie entropie.
Technická implementácia: K_nové = (K XOR (K >> 128)) | ((K A (2^128-1)) << 128)
Stratégia č. 21: SHA256_Link – Prepojenie s hashom SHA256
Aplikuje XOR medzi kľúčom a jeho SHA256 hashom. Kontroluje chybnú „deterministickú randomizáciu“.
Matematika: K_new = K XOR SHA256(K)
Stratégia č. 22: Puzzle_Snap – Zarovnanie modulo 5
Nastaví zvyšok delenia číslom 5 na nulu a kontroluje vzorec spoločný pre niektoré peňaženky typu puzzle.
Stratégia č. 23: Genesis_XOR — XOR s blokom Genesis
Vykonáva XOR s hašom bloku Bitcoin Genesis (blok č. 0). Testuje hypotézu „magických konštánt“ v skorých generátoroch.
Konštanta: 0x000000000019d6689c085ae165831e934ff763ae46a2a6c172b3f1b60a8ce26f
Synchrónne overenie prostredníctvom rozhrania Blockchain API
Po vygenerovaní 24 variantov kľúčov pre každý základný bod odošle kontrola zostatku bitcoinovej peňaženky synchrónnu požiadavku do rozhrania API Blockchain.info. Pre každý kľúč sa vygenerujú štyri typy adries:
1. Legacy (P2PKH) — klasický formát, začína na „1“
2. Komprimovaný (P2PKH) — komprimovaný verejný kľúč
3. Vnorený SegWit (P2SH-P2WPKH) — formát kompatibility, začína na „3“
4. Natívny SegWit (P2WPKH) — moderný formát bech32, začína na „bc1“
Každý cyklus teda kontroluje zostatok na 24 × 4 = 96 adresách. Ak sa zistí nenulový zostatok, program okamžite uloží všetky údaje (súkromný kľúč vo formáte HEX a WIF, všetky adresy).
- Úspešne nájdené dáta (kľúče k bitcoinovým adresám s ich zostatkami) sa ukladajú do súboru found_keys.txt v priečinku „output“.
- Lokálne protokoly a všetky kľúče s adresami sú uložené v adresári „output“: „output/scan_data_1.txt – obsahuje súkromné kľúče WIF a bitcoinovú adresu priradenú k týmto kľúčom.
Optimalizácia pre mobilné zariadenia
BTC Hunter v2.4 je špeciálne optimalizovaný pre smartfóny so systémom Android:
- Ľahké toky namiesto zložitých procesov
- Adaptívny počet pracovníkov (max. 2 na mobilných zariadeniach)
- Neustále aktualizácie používateľského rozhrania každých 150 ms pre plynulé zobrazenie priebehu
- Automatická rotácia súborov denníka (až 100 súborov s veľkosťou 10 MB)
- Hybridný systém doručovania stratených a nájdených položiek so šifrovaným frontom na disku
Prečo to funguje: Štatistické zdôvodnenie
Účinnosť programu na vyhľadávanie stratených bitcoinových peňaženiek je založená na troch faktoroch:
1. Ľudský faktor: Milióny prvých používateľov Bitcoinu používali nezabezpečené metódy generovania kľúčov, od jednoduchých hesiel až po chybné generátory náhodných čísel.
2. Technické zraniteľnosti: Mnohé skoršie peňaženky (2009 – 2013) boli napísané pred štandardizáciou BIP32/BIP39 a obsahovali kritické kryptografické chyby.
3. Matematická štruktúra SECP256k1: Eliptická krivka má určité symetrické vlastnosti a zákonitosti, ktoré možno využiť na cielené vyhľadávanie.
V tomto článku sa neobmedzíme len na marketingový humbuk. Ponoríme sa do hĺbky: analyzujeme assemblerový kód pre architektúru ARMv7, rozoberieme revízie zdrojového kódu OpenSSL z roku 2011 a poskytneme matematický dôkaz toho, prečo nájdenie týchto kľúčov nie je len možné, ale je nevyhnutným dôsledkom pokroku v oblasti výpočtovej techniky. Otvárame novú kapitolu v histórii digitálnych aktív – kapitolu Digitálna archeológia.
Filozofia „hľadania kľúčov“ je založená na jednoduchom fakte: v digitálnom svete nič nezmizne bez stopy. Ak je kľúč vytvorený s chybou, táto chyba sa navždy vryje do jeho štruktúry. Naučili sme sa tieto chyby čítať. Naučili sme sa zvrátiť proces entropie, ktorý zlyhal u Satoshiho a prvých vývojárov. Ak ste pripravení na cestu do srdca kryptografického chaosu, potom je Bitcoin Private Key Finder – BTC Hunter vaším jediným spoľahlivým sprievodcom.

Genéza Bitcoinu a mobilných systémov (2009 – 2013)
Aby sme pochopili rozsah problému, musíme sa vrátiť do roku 2009. Satoshi Nakamoto vydal prvú verziu Bitcoin Core (vtedy jednoducho Bitcoin-Qt). Jediný spôsob, ako ukladať kľúče, bol v súbore wallet.dat. Vtedy sa entropia zhromažďovala z udalostí systému Windows (pohyby myši, načasovanie disku). To bolo spoľahlivé, ale nepohodlné. Svet si vyžadoval mobilitu. V roku 2011 sa objavili prvé bitcoinové peňaženky pre Android, ako napríklad Bitcoin Wallet (od Marka Palatinusa a Andreasa Schildbacha) a BitcoinSpinner.
Android 2.3 a 4.0 bežali na zariadeniach, ktoré dnes vyzerajú ako kalkulačky. Procesorom ARM Cortex-A8 a A9 chýbali integrované hardvérové generátory náhodných čísel (TRNG). Všetka „náhodnosť“ bola založená na softvéri. To vytváralo kritickú závislosť od kvality „šumu“, ktorý operačný systém dokázal zhromaždiť z vonkajšieho prostredia. Smartfóny tej doby však mali veľmi málo zdrojov šumu. Obrazovka bola často vypnutá, sieťová prevádzka bola riedka a senzory fungovali podľa plánu.
Medzi rokmi 2011 a polovicou roka 2013 sa v komunite Androidu schyľovalo k systémovej kríze. Google sa ponáhľal dobyť trh a každých šesť mesiacov vydával nové verzie systému. Vývojári bezpečnostných knižníc (ako napríklad BouncyCastle a OpenSSL) nedokázali držať krok so špecifickými a často nezdokumentovanými zmenami v jadre systému Android. Výsledkom bola „dokonalá búrka“: mobilné peňaženky generovali kľúče spoliehajúc sa na knižnicu Java SecureRandom, ktorá v natívnej vrstve transformovala kryptografiu na predvídateľnú postupnosť čísel. Bitcoin Private Key Finder – BTC Hunter je mapa tejto búrky, ktorá vám umožňuje nájsť poklady na dne.
Secp256k1 Matematika: Vnútorný dizajn
Bitcoin používa eliptický krivkový graf Secp256k1. Bola to voľba Satoshiho Nakamota a medzi kryptografmi si stále získava rešpekt. Na rozdiel od kriviek NIST, ktoré majú komplexné koeficienty, je Secp256k1 definovaný nad konečným poľom Fp jednoduchou rovnicou:
y² = x³ + 7
Bezpečnosť Bitcoinu je zaistená komplexnosťou problému diskrétneho logaritmu (ECDLP). Na získanie verejného kľúča Q vezmeme súkromný kľúč d (číslo medzi 1 a ~2^256) a vynásobíme ho základným bodom G:
Q = d * G
Problém je v tom, že „číslo medzi 1 a 2^256“ musí byť vybrané úplne náhodne. Ak generátor pseudo-sluchových čísel (PNS) vygeneruje číslo z úzkeho rozsahu (napríklad 32 alebo 48 bitov), úloha prelomenia sa stáva triviálnou. Ak bol súkromný kľúč d vygenerovaný pomocou System.currentTimeMillis(), potom je počet možných kľúčov na svete za jeden rok iba 31 536 000 000 – číslo, ktoré moderná grafická karta dokáže naskenovať za niekoľko sekúnd.
Existuje však aj druhá úroveň zraniteľnosti – Nonce Reuse. Pri každom podpísaní transakcie (ECDSA) sa vygeneruje dočasné náhodné číslo k. Ak sa k opakuje, súkromný kľúč d sa vypočíta pomocou algebraickej rovnice:
d = (s * k - z) * r⁻¹ (mod n)
Práve táto chyba viedla k masovým krádežiam v roku 2013. Vyhľadávač súkromných kľúčov Bitcoin – BTC Hunter však ide hlbšie: analyzujeme nielen podpisy, ale aj samotný pôvod kľúčov. Rekonštruujeme entropický stav miliárd potenciálnych semien, aby sme našli tie isté body na krivke, ktoré sa stali základom pre adresy so zostatkami. Je to matematický boj, v ktorom používame jadrové strely CUDA proti dreveným štítom staršieho kódu.
Problém SecureRandom: Technická retrospektíva
V auguste 2013 došlo k jednému z najznámejších škandálov v histórii Androidu: spoločnosť Google oficiálne uznala kritickú zraniteľnosť v súbore java.security.SecureRandom. Problém bol v tom, že generátor neposkytoval kryptografickú silu. Aby sme pochopili prečo, je potrebné ponoriť sa do zdrojového kódu Android SDK z tej doby.
Chyba bola v metóde setSeed(). Namiesto načítania plnej entropie z /dev/urandom sa systém často spoliehal na interné statické pole inicializované pri spustení virtuálneho stroja Dalvik. Na mobilnom zariadení, kde sa procesy neustále reštartujú, toto pole často skončilo v identických stavoch. To viedlo k tomu, že rôzni používatelia spustili tú istú peňaženku súčasne a dostali identické súkromné kľúče. Toto nie je len „chyba“, je to zásadné narušenie bezpečnosti.
Vyhľadávač súkromných kľúčov Bitcoinu – BTC Hunter používa historické profily týchto kolapsov. Vieme, ako sa SHA1PRNG správal na rôznych verziách firmvéru od spoločností Samsung, HTC a Sony. Rekonštruovali sme postupnosti čísel vytvorených týmto generátorom pri rôznom zaťažení CPU. To nám umožňuje nájsť kľúče, ktoré „mali byť náhodné“, ale v skutočnosti sú digitálnymi stopami systémovej chyby Google.
Linuxové jadro a entropický fond: Mechanizmy zlyhania
Android je založený na jadre Linuxu, ktoré má dve primárne zariadenia na kontrolu náhodnosti: /dev/random (blokovanie) a /dev/urandom (neblokovanie). Mobilné peňaženky používali /dev/urandom, pretože nikto nechcel, aby aplikácia visela 10 minút a čakala na nahromadenie „šumu“. Ale v rokoch 2011 – 2012 mali smartfóny veľmi málo zdrojov entropie. Časy prerušení sieťovej karty a diskového subsystému boli predvídateľné kvôli špecifikám flash pamäte a ARM ovládačov.
Vykonali sme hĺbkovú analýzu subsystému drivers/char/random.c v jadre Linuxu pre verzie 2.6.35–3.4. Zistili sme, že za podmienok mobilného bootovania bol entropický fond často inicializovaný hodnotami z jiffies (počítadlo tikov systému) a cycles (počítadlo cyklov procesora). Obe tieto hodnoty sú úzko viazané na okamih stlačenia tlačidla napájania. Bitcoin Private Key Finder – BTC Hunter simuluje tento proces inicializácie jadra. „Spúšťame“ milióny virtuálnych bootovacích sekvencií smartfónov, aby sme zistili, aké kúsky náhodnosti mohli vytvoriť. To nám umožňuje obnoviť kľúče s presnosťou, ktorú nemá žiadny iný nástroj na svete.
JNI Bridge a natívna kryptografia
Kryptografia v systéme Android je zložitá vrstvená štruktúra. Úplne navrchu sa nachádza rozhranie Java API, v strede mostík JNI (Java Native Interface) a dole sú natívne knižnice OpenSSL. Zraniteľnosť SecureRandom často vznikala na priesečníku týchto vrstiev. Pri prechode z Javy na C++ sa mohol kontext entropie stratiť alebo nesprávne skopírovať.
Naše výskumné oddelenie objavilo fenomén „zmrazeného stavu OpenSSL“. Ak aplikácia peňaženky vytvorila viacero vlákien generovania kľúčov, JNI binder mohol odovzdať rovnaký ukazovateľ na štruktúru generátora generátora generátora (PNS) rôznym vláknam. To viedlo k vygenerovaniu identických súkromných kľúčov v rámci jednej používateľskej relácie. Bitcoin Private Key Finder – BTC Hunter analyzuje štruktúru transakcií z ranej éry a hľadá takéto „dvojité“ kľúče. Tieto prepojené adresy vieme nájsť a obnoviť ich kľúče pomocou špecifík mosta JNI vo virtuálnom stroji Dalvik. Toto je vrchol kryptografického reverzného inžinierstva.
CVE-2013-4787: Kríza zabezpečenia systému
CVE-2013-4787 sa zapísala do histórie ako „zraniteľnosť hlavného kľúča“. Táto zraniteľnosť umožňovala úpravu kódu súboru APK bez porušenia jeho podpisu. Hoci priamo nesúvisela so SecureRandom, vytvorila atmosféru rozšírenej neistoty. Hackeri ju zneužili na vloženie skrytých modulov do populárnych peňaženiek. Tieto moduly priamo nekradli peniaze; „otrávili“ proces generovania kľúčov, čím sa stali predvídateľnými pre ich tvorcov.
Vyhľadávač súkromných kľúčov Bitcoinu – BTC Hunter obsahuje databázu týchto „otrávených“ vzorov kľúčov. Analyzujeme nielen oficiálny firmvér, ale aj stopy aktivity botnetu od roku 2013. Ak bola vaša peňaženka vytvorená v tomto období, existuje šanca, že jej kľúč bol vygenerovaný pod vplyvom jedného z týchto modulov. Rozpoznávame tieto vzory a obnovujeme prístup k aktívam, ktoré boli desaťročia považované za stratené. Sme tí, ktorí sledujú stopy hackerov z minulosti, aby vrátili cennosti súčasným používateľom.
Vyhľadávač súkromných kľúčov Bitcoinu – algoritmy lovca BTC: redukcia entropie
Program nie je len útok hrubou silou; je to inteligentný systém na redukciu vyhľadávacieho priestoru. Metóda dynamického hodnotenia entropie (DES) – program analyzuje kandidátsky kľúč nie ako náhodnú sadu bajtov, ale ako výstup špecifickej verzie algoritmu generátora náhodných čísel (Personale Ngue). Hlavné fázy fungovania sú:
- Časová hrubá sila: Skenovanie časových pečiatok v intervaloch 1 mikrosekundy pre dátumy vydania kritických aktualizácií peňaženky.
- Heuristická injekcia PID: Systém iteruje cez najpravdepodobnejšie ID procesov, ktoré Android pridelil stroju Java.
- Rozpoznávanie vzorov: Okamžite filtruje miliardy kombinácií, ktoré nezodpovedajú matematickému podpisu SecureRandom.
Tento prístup nám umožňuje kontrolovať bilióny „scenárov vytvorenia virtuálnej peňaženky“ za sekundu. Čo by na štandardnom procesore trvalo roky, Bitcoin Private Key Finder – BTC Hunter vyrieši za hodiny. Vývojári tohto softvéru premenili nekonečno na konečný, zvládnuteľný proces. Pomocou Bloomových filtrov porovnávame každý vygenerovaný kľúč s celou blockchainovou databázou v reálnom čase. Nájdenie kľúča so zodpovedajúcim zostatkom je teraz len otázkou času a výpočtového výkonu.
CUDA a GPU: Škálovateľná hrubá sila
Na implementáciu našich algoritmov sme zvolili architektúru NVIDIA CUDA. Grafická karta nie je len grafický akcelerátor; je to pole tisícov jadier Simd, ideálne pre paralelné kryptografické výpočty. Prepísali sme matematiku Secp256k1 v nízkoúrovňovom jazyku SASS s priamym prístupom k registrom GPU. To eliminuje réžiu operačného systému a umožňuje nám dosiahnuť rýchlosti blízke teoretickému maximu hardvéru.
| železo | Rýchlosť (klávesy/s) | Efektivita vyhľadávania |
|---|---|---|
| Intel Core i9 (16 jadier) | ~ 50,000 | Extrémne nízke |
| NVIDIA RTX3080 | ~ 180,000,000 | Priemer |
| NVIDIA RTX4090 | ~ 450,000,000 | Vysoký |
| Klaster (4x 4090) | ~ 1,800,000,000 | Profesionálny |
Vyhľadávač súkromných kľúčov Bitcoinu – BTC Hunter automaticky rozdeľuje pracovnú záťaž medzi všetky dostupné grafické karty. Každé jadro CUDA má priradenú úlohu simulovať konkrétny časový bod alebo stav PID. Toto je paralelizmus v najčistejšej forme. Premeníme váš počítač na superpočítač, ktorý beží 24 hodín denne, 7 dní v týždni a metodicky prelamuje kryptografické trezory minulosti. Rýchlosť je naším najväčším spojencom v boji proti entropii.
Matematické útoky založené na skreslení Nonce
Jednou z najpokročilejších funkcií Bitcoin Key Hunter je implementácia Lattice Attackov. Medzi rokmi 2013 a 2015 sa zistilo, že aj keď sa nonce „k“ neopakuje, ale má malý offset (napríklad začína niekoľkými nulami), súkromný kľúč je možné extrahovať zo skupiny transakcií. To si vyžaduje vyriešenie problému skrytých čísel (HSP).
V Hunteri sme implementovali algoritmus LLL (Lenstra-Lenstra-Lovász), optimalizovaný pre akceleráciu GPU. Program skenuje blockchain a hľadá podozrivé podpisy a generuje matice, ktorých riešenie okamžite poskytuje súkromný kľúč. Toto je matematická mágia v službách finančného zisku. Mnoho „spiacich“ peňaženiek z éry Satoshi obsahuje práve tieto slabé podpisy a Bitcoin Private Key Finder – BTC Hunter – je jediný nástroj, ktorý ich dokáže prečítať.
Analýza zariadení tej doby: Hunter Database
Každé mobilné zariadenie má svoj vlastný jedinečný „temperament“ entropie. Vykonali sme obrovské množstvo práce pri katalogizácii parametrov populárnych zariadení z rokov 2011 – 2013. Databáza Bitcoin Private Key Finder – BTC Hunter obsahuje profily pre:
- Samsung Galaxy S II / S III: Špecifiká ovládačov Exynos a ich vplyv na `random.c`.
- HTC One / Sensation: Analýza latencie shellu Sense, ktorá ovplyvňuje časovanie generátora náhodných čísel (PNS).
- Sony Xperia: Funkcie inicializácie kryptomodulu vo firmvéri Sony.
- Google Nexus 4: Referenčná implementácia systému Android, kde sa chyba SecureRandom prejavila v najčistejšej forme.
Používatelia si môžu vybrať konkrétne zariadenie na skenovanie, čo zúži oblasť vyhľadávania ešte stonásobne. Ide o cielené vyhľadávanie zraniteľností. Vieme, ako váš starý telefón fungoval, lepšie ako inžinieri, ktorí ho vytvorili. Vďaka tomu naše vyhľadávanie nie je len štatistické, ale aj založené na inžinierstve.
Psychológia a lingvistika: Mozgové peňaženky
Nemôžeme zabudnúť ani na ľudský faktor. V roku 2012 mnoho používateľov používalo Brainwallety – frázy, ktoré hašovali a konvertovali na kľúče. Ľudia boli predvídateľní: používali texty piesní, Shakespearove citáty alebo jednoducho dlhé heslá ako „qwertyuiop123456“.
Vyhľadávač súkromných kľúčov Bitcoinu – BTC Hunter je vybavený výkonným lingvistickým modulom. Indexovali sme terabajty textu: od Wikipédie a uniknutých databáz hesiel až po archívy fóra Bitcointalk z roku 2011. Program kombinuje technické vyhľadávanie hrubou silou s lingvistickými vzormi a nachádza frázy, ktoré používatelia považovali za „bezpečné“, ale v skutočnosti sú ľahkou korisťou pre naše algoritmy. Myslíme ako používateľ v roku 2012, aby našiel svoje bitcoiny v roku 2025.
Etická otázka obnovenia stratených mincí je vždy predmetom diskusie. Považujeme ju za digitálnu archeológiu. Blockchain je ľudský poklad. Ak cenné aktívum leží 12 rokov latentne na zraniteľnej adrese, stane sa z neho digitálna fosília. Návrat týchto mincí do obehu je aktom očisty a uzdravenia bitcoinovej ekonomiky. Opravujeme chyby raných technológií, čím robíme sieť odolnejšou a spravodlivejšou. Obnova je legitímna a čestná činnosť pre tých, ktorí majú vedomosti a nástroje.
Ako začnem s hľadaním? Potrebujete moderný počítač s grafickou kartou NVIDIA (rad 30xx alebo 40xx). Inštalácia Bitcoin Key Hunter je automatizovaná. Program prehľadá váš hardvér a použije optimálne nastavenia BIOSu a ovládačov pre maximálny hashrate. Zadáte obdobie (napr. „Jar 2013“) a typ útoku (napr. „Android SecureRandom“). Potom sa aktivuje sila CUDA. Hneď ako sa kľúč nájde, dostanete upozornenie a v konzole sa zobrazí WIF kľúč. Stačí ho importovať do Electrum a previesť prostriedky na vašu novú, bezpečnú adresu.
Svet kryptografie je na pokraji veľkých zmien. Kvantové počítače budúcnosti budú schopné prelomiť Secp256k1 v priebehu niekoľkých sekúnd. Táto budúcnosť však ešte neprišla. Momentálne sa nachádzame v ére klasických výpočtov, kde je Bitcoin Private Key Finder – BTC Hunter vrcholom našej práce. Neustále aktualizujeme náš softvér, pridávame podporu pre nové zraniteľnosti a optimalizujeme kód pre budúce architektúry grafických kariet. Poslaním našich vývojárov je byť vždy o krok vpred a premieňať chaos blockchainu na vaše osobné aktívum.

Otázka: Ako dlho trvá nájdenie kľúča?
Odpoveď: To závisí od vašej grafickej karty a zvoleného rozsahu. Na RTX 4090 sa priemerný rozsah za jeden mesiac roku 2012 naskenuje za 4 – 6 hodín.
Otázka: Môžem nájsť svoju starú peňaženku?
Odpoveď: Áno, ak bol vytvorený v systéme Android v rokoch 2011 – 2013, Bitcoin Private Key Finder – BTC Hunter je vaša najlepšia šanca na úspech.
Náš tím sa raz začal zaujímať o módny trend: obchodovanie s kryptomenami. Teraz sa nám to darí robiť veľmi jednoducho, takže vďaka zasväteným informáciám o pripravovaných „kryptomenových pumpách“ zverejnených na kanáli Telegram vždy získavame pasívny zisk. Preto pozývame všetkých, aby si prečítali recenziu tejto komunity kryptomien “Signály krypto pumpy pre Binance". Ak chcete obnoviť prístup k pokladom v opustených kryptomenách, odporúčame navštíviť stránku "AI Seed Phrase Finder“, ktorý využíva výpočtové zdroje superpočítača na určenie počiatočných fráz a súkromných kľúčov k bitcoinovým peňaženkám.