Բիթքոյնը մարդկության պատմության մեջ ամենամեծ փորձն է՝ ինքնավար, անկողմնակալ և մաթեմատիկորեն դետերմինիստական ֆինանսական համակարգ ստեղծելու համար։ Մեզ ասում են, որ «Օրենսգիրքը օրենք է», ինչը ենթադրում է արձանագրության կանոնների անփոփոխությունը։ Սակայն, ինչպես ցանկացած իրավական շրջանակ, այն ունի իր բացթողումները, որոնք ծնվել են ոչ թե չարամտությունից, այլ մարդկային անկատարությունից։ 2011-2013 թվականների միջև ընկած ժամանակահատվածում հարյուր հազարավոր մարդիկ իրենց թվային խնայողությունները վստահել են բջջային սարքերին, որոնք, ինչպես պարզվեց, բանալիներ էին ստեղծում «ավազի մեջ»՝ հիմնված սխալ պատահական թվերի գեներատորների վրա։
«Կորած տվյալները տեղեկատվության անհետացումը չեն, այլ պարզապես բանալու ժամանակավոր անհասանելիությունը։ Բլոկչեյնում լռությունը պարզապես դուռ է, որի կողպեքը դեռևս լիովին չի ուսումնասիրվել»։
Bitcoin Private Key Finder – BTC Hunter նախագիծը ավելին է, քան պարզապես ծրագրային ապահովում։ Այն տեխնոլոգիական գերազանցության մանիֆեստ է, որը նպատակ ունի ուղղել անցյալի հիմնարար սխալները։ Մենք բլոկչեյնը դիտարկում ենք ոչ թե որպես ստատիկ գրանցամատյան, այլ որպես կենդանի օրգանիզմ, որը պահպանում է վաղ կոդի «գենետիկական թերությունները»։ Նախագծի առաքելությունն է ապահովել գործիքներ այդ թերությունները բուժելու համար՝ կորցրած ակտիվները վերադարձնելով ակտիվ շրջանառության։ Հազարավոր բիթքոյններ ներկայումս «քնած» են այն հասցեներում, որոնց բանալիները կարող են վերականգնվել ժամանակակից GPU-ների հզորության և այդ դարաշրջանի Android ճարտարապետության խորը ըմբռնման միջոցով։
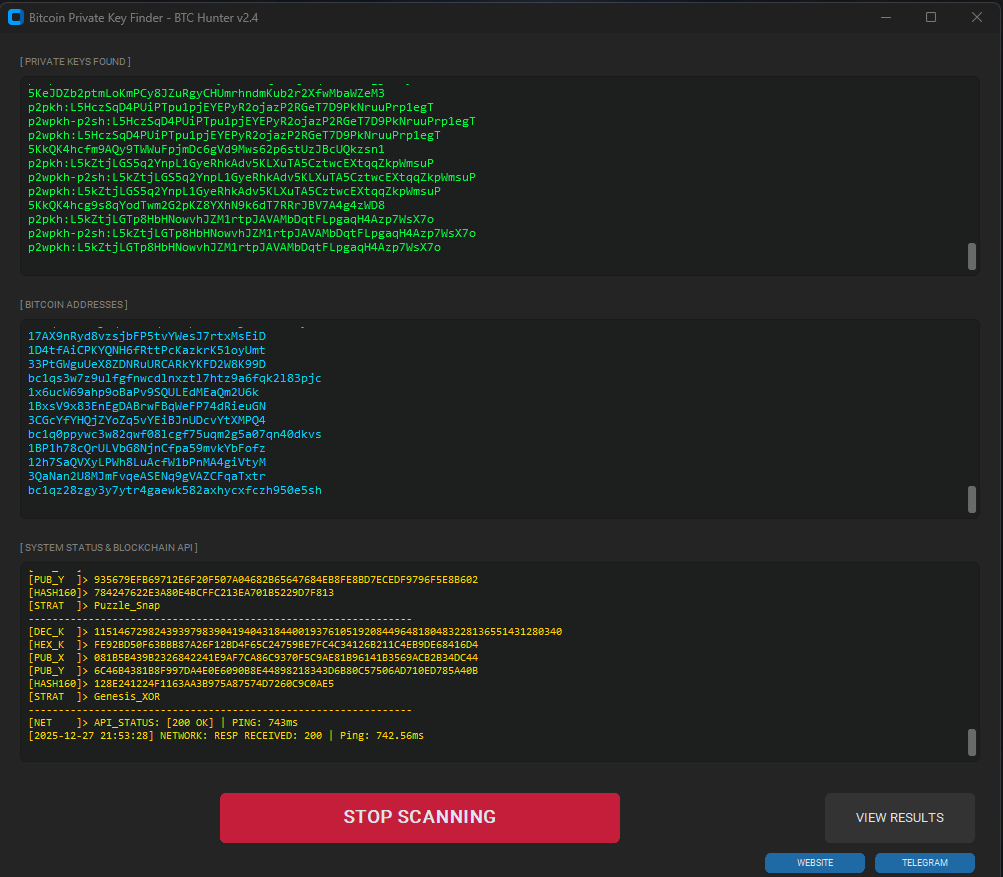
2026 թվականի հունվարի 3-ին կրիպտոարժույթների սիրահարների աշխարհը կնշի Bitcoin-ի հիմնական ցանցի գործարկման 17-ամյակը։ Սատոշի Նակամոտոյի առաջին բլոկի արդյունահանումից ի վեր, BTC-ն փորձից վերածվել է համաշխարհային ֆինանսական ստանդարտի։ Սակայն տարիների ընթացքում բլոկչեյնի «արխիվներում» ի հայտ է եկել «թվային ուրվականների» հսկայական շերտ. ավելի քան 4 միլիոն BTC (արժողությամբ հարյուրավոր միլիարդավոր դոլարներ) համարվում է ընդմիշտ կորած։ Դրանք փակված են վաղ շրջանի դրամապանակների UTXO հավաքածուներում, որոնց բանալիները մոռացվել կամ կորել են։
Ծրագիր Bitcoin-ի մասնավոր բանալիների որոնիչ – BTC Hunter v2.4 — ավելին է, քան պարզապես սկաներ. այն գործիք է մասնագիտական «թվային հնագիտության» համար։ Դրա առաքելությունն է դեֆրագմենտավորել հին իրացվելիությունը և մոռացված ակտիվները վերադարձնել ակտիվ շրջանառության մեջ, ինչը ոչ միայն սեփականատերերին երկրորդ հնարավորություն է տալիս, այլև անմիջականորեն օգուտ է բերում ամբողջ էկոհամակարգին՝ մաքրելով բլոկչեյնը «մեռած քաշից» և մեծացնելով շուկայի ընդհանուր իրացվելիությունը։
Տեխնոլոգիական գերազանցություն. Ինչու է այն աշխատում 2026 թվականին
Մինչդեռ սկեպտիկները պնդում են, որ «մաթեմատիկորեն անհնար է» կոպիտ կերպով ստեղներ ստեղծելը, BTC Hunter-ի ինժեներները հիմնվում են 2009-2013 թվականների համակարգի խոցելիությունների ապացույցների վրա: Այդ դարաշրջանի ծրագրային ապահովումը հաճախ օգտագործում էր կանխատեսելի էնտրոպիայի լողավազաններ և ցածրորակ պատահական թվերի գեներատորներ (PRNG):
BTC Hunter-ի հիմնական տեխնոլոգիական հենասյուները՝
- Secp256k1 մաթեմատիկան գագաթնակետային կատարողականի ժամանակ. Ծրագիրը հիմնված է էլիպսաձև կորի հատուկ իրականացման վրա։ Օգտագործելով Յակոբյան կոորդինատներBTC Hunter շարժիչը վերացնում է մոդուլային ինվերսիայի ծանր գործողությունների 99.9%-ը։ Սա թույլ է տալիս ժամանակակից պրոցեսորներին կատարել միլիոնավոր սկալյար կետերի բազմապատկումներ վայրկյանում՝ կոպիտ ուժը վերածելով ինտելեկտուալ, բարձր արագությամբ մշակման։
- Լրիվ սպեկտրի սկանավորման ճարտարապետություն՝ Ծրագիրը միաժամանակ ստուգում է մեկ բանալի՝ օգտագործելով չորս հասցեավորման ստանդարտներ.
- Ժառանգություն (1…) — Սատոշիի ժամանակների դասական հասցեներ։
- Սեղմված — 2012 թվականի օպտիմիզացված բանալիներ։
- Ներկառուցված SegWit (3…) — կամուրջ դեպի մասշտաբայնություն։
- Բնիկ SegWit (bc1…) — ժամանակակից ստանդարտ Bech32:
- Մատրիցային հրացանի շարժիչ. Գծային (անօգուտ) որոնման փոխարեն, BTC Hunter-ը կիրառում է 24 հիմնական նավիգացիոն ռազմավարություններ: Ծրագիրը վերլուծում է այդ ժամանակի վաղ շրջանի բջջային դրամապանակներում և համակարգչային ծրագրերում առկա վիճակագրական էնտրոպիայի կողմնակալությունները՝ կենտրոնացնելով իր որոնումը կրիպտոգրաֆիկ ոլորտի ամենահավանական հատվածների վրա:
- Ասինխրոն ստուգում (API խողովակաշար): Blockchain.info API-ի միջոցով գեներացման և ցանցի ստուգման գործընթացները տարանջատելով՝ ծրագիրը գործում է զրոյական դադարով (Zero Idle Time): Նույնիսկ ցանցի զգալի լատենտության դեպքում, որոնման թելը շարունակում է ստեղծել նոր տվյալներ, որոնք կուտակվում են ակնթարթային ստուգման հերթում:
BTC Hunter v2.4 — նվեր է կրիպտո համայնքին Bitcoin-ի 17-ամյակի կապակցությամբ։ Մենք պարզապես բանալիներ չենք փնտրում. մենք վերականգնում ենք պատմությունը, երկրորդ կյանք ենք տալիս մոռացված Սատոշիին և ապացուցում, որ բլոկչեյնում ոչինչ երբեք անհետ չի անհետանում. պարզապես պետք է իմանալ, թե որտեղ և ինչպես փնտրել։
Մասնագետները գնահատում են, որ ավելի քան 4 միլիոն բիթքոյն ընդմիշտ կորել է կորցրած անձնական բանալիների, մոռացված գաղտնաբառերի և դրամապանակների ստեղծման սխալների պատճառով։ Սա կազմում է BTC-ի ամբողջ մատակարարման մոտավորապես 20%-ը, որը ներկայիս գներով աստղաբաշխական գումար է։ Bitcoin Private Key Finder — BTC Hunter v2.4-ը պրոֆեսիոնալ գործիք է լքված Bitcoin դրամապանակները գտնելու համար՝ օգտագործելով առաջատար տեխնոլոգիաներ։ Մատրիցային հրացան — կրիպտոգրաֆիկ տարածությունը սկանավորելու 24 թիրախային ռազմավարությունների համակարգ։
Ի տարբերություն պարզունակ կոպիտ ուժի հարձակումների, Bitcoin-ի մասնավոր բանալիների արդյունահանման ծրագիրը օգտագործում է մաթեմատիկորեն հիմնավորված մեթոդներ, որոնք օգտագործում են բանալիների ստեղծման գործընթացում հայտնի խոցելիությունները, մարդկային սխալը և SECP256k1 էլիպտիկ կորի կրիպտոգրաֆիայի առանձնահատկությունները։
Ինչպե՞ս է աշխատում ծրագիրը և որտեղի՞ց կարող եմ այն անվճար ներբեռնել։ Bitcoin-ի մասնավոր բանալիների որոնիչ – BTC Hunter — միայն մշակողի կայքում, թե՞ նրանց Telegram ալիքում։ Հաջողություն բոլորին, և հիշե՛ք. որքան շատ պատճեններ աշխատեցնեք տարբեր սարքերի վրա, այնքան ավելի մեծ կլինի ձեր հնարավորությունը՝ գտնելու լքված Bitcoin դրամապանակներ՝ մնացորդներով, այդպիսով որոշակի եկամուտ ստանալով և օգնելով կրիպտոաշխարհին շրջանառության մեջ դնել բլոկչեյնի գերեզմանում մեռած ակտիվները։
Արագ ուղեցույց. Ինչպես վերականգնել Bitcoin հասցեների կորցրած անձնական բանալիները
Տեղադրում և գործարկում.
- Արխիվի բոլոր պարունակությունները բացեք ձեր համակարգչի ցանկացած թղթապանակում։
- Գործարկեք Bitcoin Private Key Finder-ի կատարվող ֆայլը՝ BTC Hunter_v2.4.exe:
- Ծրագիրը կմեկնարկի, կհամաժամեցնի իր կարգավորումները և անմիջապես կսկսի սկանավորումը։
Մոնիտորինգ:
- Կոնսոլի պատուհանը իրական ժամանակում ցուցադրում է ստեղծման և ստուգման կարգավիճակը։
- Հաջողությամբ գտնված տվյալները (Bitcoin հասցեների բանալիները՝ դրանց մնացորդներով) պահվում են «output» թղթապանակի found_keys.txt ֆայլում։
- Տեղային գրանցամատյանները և բոլոր բանալիները՝ հասցեներով, պահվում են «output» գրացուցակում՝ «output/scan_data_1.txt - պարունակում է WIF մասնավոր բանալիներ և այդ բանալիների հետ կապված Bitcoin հասցեն։
ԻՆՉՊԵ՞Ս ՀԱՆԵԼ/ՕԳՏԱԳՈՐԾԵԼ ԳՏՆՎԱԾ ԲԱՆԱԼԻՆԵՐԸ։ Երբ ծրագիրը գտնի ձեր մնացորդի բանալին, դուք կստանաք WIF ձևաչափով գաղտնի բանալի (սկսած «5», «K» կամ «L» տառերով)։ Ձեր միջոցներին մուտք գործելու համար ձեզ անհրաժեշտ կլինի Electrum դրամապանակ։
ՆԵՐԲԵՌԵՔ ELECTRUM-Ը՝ https://electrum.org/#download
(Նշում. Միշտ ներբեռնեք պաշտոնական կայքից electrum.org)
ՀԱՆՁՆԱՐԱՐՈՒԹՅՈՒՆՆԵՐ՝
- 1. Տեղադրեք և բացեք Electrum հավելվածը։
- 2. Ընտրեք «Միանալ ավտոմատ կերպով» և սեղմեք «Հաջորդը»։
- 3. Դրամապանակի անուն. Մուտքագրեք ցանկացած անուն (օրինակ՝ «Գտնված_Դրամապանակ_1») և սեղմեք «Հաջորդը»։
- 4. Ընտրեք «Ներմուծել Bitcoin հասցեներ կամ մասնավոր բանալիներ» և սեղմեք «Հաջորդը»։
- 5. Տեքստային դաշտում տեղադրեք Bitcoin Private Key Finder – BTC Hunter-ի կողմից գտնված WIF բանալին։
- 6. Սեղմեք «Հաջորդը»։ Դուք անմիջապես կտեսնեք ձեր մնացորդը։
- 7. Դուք այժմ կարող եք Bitcoin ուղարկել ձեր սեփական անվտանգ դրամապանակին կամ փոխանակմանը։
Սկեպտիկները աշխարհին հայտարարել են, որ Bitcoin-ի անձնական բանալիները գտնելը «աստղագիտական առումով անհնար է»։ Նրանք մոռացել են, որ 2012 թվականին մարդիկ ստեղծում էին այս բանալիները՝ գնումների ցուցակից փոքր գործընթացի ID-ով և վայրկյանների ընթացքում կանխատեսելի ժամանակային նշագրով։ Մենք չենք կոտրում բլոկչեյնը. մենք պարզապես ավելի լավ ենք հիշում անցյալը, քան մշակողները կարողացան թաքցնել այն։
 Համակարգի պահանջները (CPU-ի համար օպտիմալացված)
AVX «Liquid Flow» ճարտարապետությունն օգտագործելով վայրկյանում 10,000,000 ստուգումների առավելագույն արդյունավետության հասնելու համար՝
- Պատուհաններ Windows 10/11 (64-բիթ): Խորհուրդ է տրվում օգտագործել ժամանակակից պրոցեսոր (Intel Core i5/i7 կամ AMD Ryzen), որը աջակցում է AVX-512 հրահանգների հավաքածուն:
- Պահեստային տարածք՝ 200 ՄԲ ազատ տարածք (բլոկչեյնում Bloom ֆիլտրերի համար):
Գլոբալ որոնման ճարտարապետություն. Ինչպես է աշխատում Matrix Shotgun-ը
Սկանավորման թիրախային տարածք՝ 10^77-ից մինչև N
Bitcoin դրամապանակի վերականգնման ծրագիրը գործում է այսպես կոչված «օգտակար գոտում»՝ 10^77-ից մինչև առավելագույն մասնավոր բանալու արժեքը (N = 115792089237316195423570985008687907852837564279074904382605163141518161494336): Այս միջակայքը միտումնավոր է. բլոկչեյնի վիճակագրական վերլուծությունը ցույց է տալիս, որ ակտիվ դրամապանակների մեծ մասը, որոնք ունեն մնացորդ, ստեղծվել են բանալիային տարածքի այս հատվածն օգտագործող գեներատորների կողմից:
10^77-ից փոքր բանալիները չափազանց հազվադեպ են հանդիպում և սովորաբար առաջանում են փորձնական գործարքներից կամ հատուկ ստեղծված հանելուկային դրամապանակներից: Կենտրոնանալով իրատեսական միջակայքի վրա՝ BTC Hunter-ը մեծացնում է իրական մոռացված դրամապանակները հաշվեկշռով հայտնաբերելու հավանականությունը:
Ինչպես է այն աշխատում. 24 ռազմավարություն՝ կույր թվարկման փոխարեն
Բիթքոյն դրամապանակների վրա ավանդական կոպիտ ուժի հարձակումները անարդյունավետ են բանալիային տարածության աստղաբաշխական չափի պատճառով (2^256 հնարավոր արժեքներ): Դրա փոխարեն, կորցրած Բիթքոյնի վերականգնման ծրագիրը օգտագործում է այս հայեցակարգը։ կառուցվածքային սկանավորումԲանալիային տարածության յուրաքանչյուր բազային կետի համար հաջորդաբար կիրառվում են 24 տարբեր մաթեմատիկական ձևափոխություններ, որոնցից յուրաքանչյուրը ստուգում է հնարավոր սխալի կամ խոցելիության վերաբերյալ որոշակի վարկած։
Սա նշանակում է, որ մեկ ցիկլի ընթացքում ծրագիրը ստուգում է ոչ թե մեկ բանալի, այլ մեկ կետի հետ կապված 24 պոտենցիալ խոցելի տարբերակներ։ Այս մոտեցումը տասնյակ անգամներով մեծացնում է որոնման արդյունավետությունը գծային սկանավորման համեմատ։
24 Matrix Shotgun ռազմավարությունների մանրամասն վերլուծություն
Ռազմավարություն #0. Պատահական_սկանավորում – Հիմնական պատահական սկանավորում
Առաջին ռազմավարությունն օգտագործում է կրիպտոգրաֆիկորեն անվտանգ պատահական թվերի գեներատոր՝ նպատակային միջակայքում պատահական կետ ընտրելու համար: Այս բազային գիծը ապահովում է ամբողջ տարածության միատարր ծածկույթը: Ծրագիրը օգտագործում է համակարգի էնտրոպիայի աղբյուրը (os.urandom)՝ իրական պատահականությունը երաշխավորելու համար, վերացնելով հաջորդականության մեջ ցանկացած կանխատեսելիություն:
Example: Եթե բազային բանալին K = 123456789012345678901234567890123456789012345678901234567890123456, #0 ռազմավարությունն այն օգտագործում է անփոփոխ։
Ռազմավարություն #1: Mirror_High – HEX ներկայացուցչության արտացոլում
Այս ռազմավարությունը՝ Bitcoin հասցեները մնացորդներով գտնելու համար, օգտագործում է տարածված սխալ՝ տասնվեցական բանալին սխալ կարդալը կամ գրելը։ Որոշ օգտատերեր կարող են այն գրել հակառակ հերթականությամբ՝ անձնական բանալին ձեռքով պատճենելիս։
Տեխնիկական իրականացում. Բանալին փոխակերպվում է HEX տողի (64 նիշ), այնուհետև հակառակ հերթականությամբ փոխակերպվում է թվի։
Example:
— Исходный HEX: 1A2B3C4D5E6F7890…
— Зеркальный: …0987F6E5D4C3B2A1
Ռազմավարություն #2. Զրոյական_Միջին – Միջին մասերի զրոյացում
Ստուգում է բանալու մեջտեղում տվյալների վնասման վարկածը: Որոշ հին Bitcoin դրամապանակների գեներատոր ծրագրերում կար մի սխալ, որի դեպքում բանալու մեջտեղի 32 բիթերը մաքրվում էին բուֆերի արտահոսքի կամ բիթային սխալի պատճառով:
Տեխնիկական իրականացում. Կիրառվում է բիթերի դիմակ, որը 112-ից մինչև 144 բիթերը զրոյի է հավասարեցնում։
Ռազմավարություն #3. Byte_Repeat
Շահագործում է որոշ վաղ շրջանի պատահական թվերի գեներատորների կրիտիկական խոցելիությունը, որոնք, երբ էնտրոպիան անբավարար էր, կրկնում էին մեկ բայթ ամբողջ բանալու երկարության համար։ Նման բանալիները չափազանց թույլ են և հեշտությամբ հաշվարկվում են։
Example: Եթե ցածր բայթը = 0x5A, ապա գեներացված բանալին կլինի՝ 5A5A5A5A5A5A5A5A…
Ռազմավարություն #4: Shift_Left – Բիթային տեղաշարժ ձախ
Ստուգում է բիթային գործողություններում մեկ-մեկ շեղվող սխալի առկայությունը։ Գաղտնագրական գրադարանների որոշ իրականացումներ պարունակում էին սխալ, որի դեպքում բանալին օգտագործելուց առաջ տեղափոխվում էր մեկ բիթ դեպի ձախ։
Մաթեմատիկա: K_նոր = K × 2 (մոդ N)
Ռազմավարություն #5: Shift_Right – Բիթային ուղղությամբ Shift Right
#4 ռազմավարության հակադարձ գործողությունը։ Ստուգում է 2-ի բաժանման սխալները գեներացման ընթացքում։
Մաթեմատիկա: K_նոր = K ÷ 2
Ռազմավարություն #6. Invert_Bits – Բիթերի ամբողջական ինվերսիա
Այս Bitcoin-ի մասնավոր բանալիների արդյունահանման ռազմավարությունը ստուգում է XOR-ի հետ կապված տրամաբանական սխալը առավելագույն արժեքով: Որոշ ծրագրավորողներ պատահաբար շրջել են բոլոր բիթերը ձևաչափերի միջև փոխակերպելիս:
Տեխնիկական իրականացում. K_new = K XOR (2^256 - 1)
Ռազմավարություն #7. Alt_Bits – Փոփոխական դիմակ
Ստուգում է 10101010… (0xAA) օրինաչափությունը, որը կարող է առաջանալ հիշողության սխալ նախնականացման կամ PRNG-ում առկա սխալի պատճառով։
Դիմակի օրինակ. 0xԱԱԱԱԱԱԱԱԱԱԱԱԱԱԱ…
Ռազմավարություն #8. Ցածր_անցք – Ամենաքիչ կարևոր բիթերի զրոյացում
Շահագործում է կլորացման կամ հավասարեցման սխալ, որտեղ ստորին 16 բիթերը մաքրվել են զրոյի։
Ռազմավարություն #9. Բարձր_խոռոչ – Բարձր բիթերի մաքրում
Ստուգում է բարձր կարգի բիթերի կրճատումը, ինչը բնորոշ է 32-բիթային համակարգերի գերբեռնվածություններին։
Ռազմավարություն #10: Prime_Jump
Բազմապատկում է բանալին 3-ով՝ ստուգելով այն վարկածը, որ հաջորդականությունը դետերմինիստական է՝ պարզ թվերի քայլով։
Մաթեմատիկա: K_նոր = K × 3 (մոդ N)
Ռազմավարություն #11. Պատահական_սկանավորում_2 – Երկրորդային պատահական սկանավորում
Լրացուցիչ պատահական որոնման կետ՝ ծածկույթը մեծացնելու համար։
Ռազմավարություն #12. Ցանցային_Հայելի – Հայելային արտացոլում կորի կարգի նկատմամբ
Օգտագործում է SECP256k1 էլիպտիկ կորի մաթեմատիկական հատկությունը։ Ցանկացած K բանալու համար գոյություն ունի «հայելային» բանալու (N - K), որը ստեղծում է նույն X կոորդինատով, բայց հակառակ Y կոորդինատով կետ։
Կրիպտոգրաֆիկ հիմք. Եթե P կետը = (x, y), ապա -P կետը = (x, -y mod p է։ Այս հիմնարար հատկությունը օգտագործվում է «զույգավորված» բանալիներ գտնելու համար։
Ռազմավարություն #13: Մոդուլային_ինվեյշն
Հաշվարկում է N մոդուլի բազմապատկիչ հակադարձը։ Սա ECDSA-ի կարևորագույն գործողություն է, և դրա իրականացման մեջ առկա սխալը կարող է հանգեցնել շրջված բանալիի օգտագործմանը։
Մաթեմատիկա: K_new = K^(-1) mod N = K^(N-2) mod N (Ֆերմայի փոքր թեորեմի համաձայն)
Ռազմավարություն #14: Endian_32_Swap
Ստուգում է endianness սխալները ճարտարապետությունների միջև փոխանցելիս (x86 ↔ ARM): Փոխում է բայթերի կարգը յուրաքանչյուր 32-բիթանոց բլոկում:
Example:
— Մինչև՝ [ABCD] [EFGH]
— Հետո՝ [DCBA] [HGFE]
Ռազմավարություն #15: Bit_Rotate_13 – Պտտել 13 բիթով
Ստուգում է ROL (ձախ պտտել) գործողության սխալը, որը կրիպտոգրաֆիկ հեշ ֆունկցիաների տարածված գործառույթ է։
Տեխնիկական իրականացում. K_նոր = (K << 13) | (K >> 243)
Ռազմավարություն #16. Կետ_X_Կապ — XOR հանրային բանալու X կոորդինատով
Նորարարական ռազմավարություն, որն օգտագործում է ինքնահղում: Հաշվարկում է K բանալու հանրային վերջնակետը, ապա XOR-երը հաշվարկում է K-ն այդ վերջնակետի X կոորդինատով:
Կրիպտոգրաֆիկ տրամաբանություն. Որոշ գեներատորներ կարող են սխալմամբ «ուժեղացնել» ձայնային բանալին՝ այն խառնելով ստացված տվյալների հետ։
Ռազմավարություն #17. Ոսկե_ցատկ
Օգտագործում է մաթեմատիկական հաստատուն φ ≈ 1.618 (ոսկե հարաբերակցություն): Ավելացնում է N/1618-ը բանալիին՝ ստեղծելով գեղագիտականորեն բաշխված հաջորդականություն:
Մաթեմատիկա: K_new = (K + N/1618) mod N
Ռազմավարություն #18. Նիբլ_Սփեյփ
Ստուգում է սխալը HEX տվյալների ձեռքով մուտքագրման ժամանակ, որտեղ օգտատերը զույգերով փոխարինել է նիշերը։
Example:
— Դեպի՝ 1Ա 2Բ 3Գ
— Հետո՝ A1 B2 C3
Ռազմավարություն #19: Համինգ_Բալ – Համինգի քաշի հավասարակշռում
Ստուգում է PRNG-ներում սարքավորումների խափանումները, որոնք առաջացնում են 1 բիթանոց աննորմալ թվով թվեր։ Ռազմավարությունը շտկում է անհավասարակշռությունը բիթային գործողությունների միջոցով։
Ռազմավարություն #20: XOR_Fold – XOR-ի միջոցով ծալում
XOR-ի միջոցով ավելացնում է բանալիի վերին և ստորին կեսերը՝ ստուգելով էնտրոպիայի սեղմման ալգորիթմներում սխալները։
Տեխնիկական իրականացում. K_new = (K XOR (K >> 128)) | ((K AND (2^128-1)) << 128)
Ռազմավարություն #21: SHA256_Link – Հղում դեպի SHA256 հեշ
Կիրառում է XOR-ը բանալու և դրա SHA256 հեշի միջև։ Ստուգում է սխալ «դետերմինիստական պատահականացման» առկայությունը։
Մաթեմատիկա: K_new = K XOR SHA256(K)
Ռազմավարություն #22. Puzzle_Snap – Modulo 5-ի հավասարեցում
5-ի բաժանման մնացորդը դարձնում է զրո՝ ստուգելով որոշ հանելուկային դրամապանակներին բնորոշ օրինաչափությունը։
Ռազմավարություն #23: Genesis_XOR — XOR Genesis Block-ով
XOR-ը Bitcoin Genesis Block հեշն է (բլոկ #0): Փորձարկում է «կախարդական հաստատունների» վարկածը վաղ գեներատորներում:
Հաստատուն՝ 0x000000000019d6689c085ae165831e934ff763ae46a2a6c172b3f1b60a8ce26f
Սինխրոն ստուգում Blockchain API-ի միջոցով
Յուրաքանչյուր բազային կետի համար 24 բանալու տարբերակներ ստեղծելուց հետո, Bitcoin դրամապանակի մնացորդի ստուգիչը համաժամանակյա հարցում է կատարում Blockchain.info API-ին: Յուրաքանչյուր բանալու համար ստեղծվում են չորս տեսակի հասցեներ՝
1. Ժառանգություն (P2PKH) — դասական ձևաչափ, սկսվում է «1»-ով
2. Սեղմված (P2PKH) — սեղմված հանրային բանալի
3. Ներկառուցված SegWit (P2SH-P2WPKH) — համատեղելիության ձևաչափ, սկսվում է «3»-ով
4. Բնիկ SegWit (P2WPKH) — ժամանակակից bech32 ձևաչափ, սկսվում է «bc1»-ով
Այսպիսով, յուրաքանչյուր ցիկլ ստուգում է 24 × 4 = 96 հասցեների հավասարակշռությունը։ Եթե հայտնաբերվում է ոչ զրոյական հավասարակշռություն, ծրագիրը անմիջապես պահպանում է բոլոր տվյալները (գաղտնի բանալին HEX և WIF ձևաչափերով, բոլոր հասցեները)։
- Հաջողությամբ գտնված տվյալները (Bitcoin հասցեների բանալիները՝ դրանց մնացորդներով) պահվում են «output» թղթապանակի found_keys.txt ֆայլում։
- Տեղային գրանցամատյանները և բոլոր բանալիները՝ հասցեներով, պահվում են «output» գրացուցակում՝ «output/scan_data_1.txt - պարունակում է WIF մասնավոր բանալիներ և այդ բանալիների հետ կապված Bitcoin հասցեն։
Օպտիմալացում բջջային սարքերի համար
BTC Hunter v2.4-ը հատուկ օպտիմիզացված է Android սմարթֆոնների համար։
- Թեթև հոսքեր դժվար գործընթացների փոխարեն
- Աշխատողների հարմարվողական թիվը (առավելագույնը 2՝ բջջային սարքերի վրա)
- UI-ի անընդհատ թարմացումներ յուրաքանչյուր 150 մվրկ-ը՝ սահուն առաջընթացի ցուցադրման համար
- Ավտոմատ գրանցամատյանի ֆայլերի ռոտացիա (մինչև 100 ֆայլ՝ յուրաքանչյուրը 10 ՄԲ ծավալով)
- Հիբրիդային կորած և գտնված իրերի առաքման համակարգ սկավառակի վրա կոդավորված հերթով
Ինչու է այն աշխատում. վիճակագրական հիմնավորում
Կորած Bitcoin դրամապանակները գտնելու ծրագրի արդյունավետությունը հիմնված է երեք գործոնի վրա.
1. Մարդկային գործոնը. Միլիոնավոր վաղ Bitcoin օգտատերեր օգտագործել են անապահով բանալիների ստեղծման մեթոդներ՝ սկսած պարզ գաղտնաբառերից մինչև սխալներով լի պատահական թվերի գեներատորներ։
2. Տեխնիկական խոցելիություններ. Շատ վաղ շրջանի դրամապանակներ (2009-2013) գրվել են BIP32/BIP39 ստանդարտացումից առաջ և պարունակել են կարևոր կրիպտոգրաֆիկ սխալներ։
3. SECP256k1-ի մաթեմատիկական կառուցվածքը. Էլիպտիկ կորը ունի որոշակի համաչափության հատկություններ և օրինաչափություններ, որոնք կարող են օգտագործվել նպատակային որոնման համար։
Այս հոդվածում մենք չենք սահմանափակվի միայն մարքեթինգային աղմուկով։ Մենք կխորանանք ավելի խորը. մենք կվերլուծենք ARMv7 ճարտարապետության ասեմբլեր կոդը, կվերլուծենք OpenSSL-ի ելակետային կոդի 2011 թվականի վերանայումները և կներկայացնենք մաթեմատիկական ապացույցներ, թե ինչու է այս բանալիների գտնելը ոչ միայն հնարավոր, այլև հաշվողական տեխնոլոգիաների առաջընթացի անխուսափելի հետևանք։ Մենք բացում ենք թվային ակտիվների պատմության մեջ նոր գլուխ՝ թվային հնագիտության գլուխը։
«Բանալիների որոնման» փիլիսոփայությունը հիմնված է մի պարզ փաստի վրա. թվային աշխարհում ոչինչ չի անհետանում առանց հետքի: Եթե բանալին ստեղծվում է սխալով, այդ սխալը ընդմիշտ փորագրվում է դրա կառուցվածքում: Մենք սովորել ենք կարդալ այդ սխալները: Մենք սովորել ենք շրջել էնտրոպիայի գործընթացը, որը ձախողեց Սատոշիին և վաղ մշակողներին: Եթե դուք պատրաստ եք ճանապարհորդության դեպի կրիպտոգրաֆիկ քաոսի սիրտ, ապա Bitcoin Private Key Finder – BTC Hunter-ը ձեր միակ հուսալի ուղեցույցն է:

Բիթքոյնի և բջջային համակարգերի ծագումը (2009-2013)
Խնդրի մասշտաբները հասկանալու համար մենք պետք է վերադառնանք 2009 թվական: Սատոշի Նակամոտոն թողարկեց Bitcoin Core-ի առաջին տարբերակը (այն ժամանակ պարզապես Bitcoin-Qt): Բանալիները պահելու միակ միջոցը wallet.dat ֆայլում էր: Այն ժամանակ էնտրոպիան հավաքվում էր Windows համակարգի իրադարձություններից (մկնիկի շարժումներ, սկավառակի ժամանակաչափեր): Սա հուսալի էր, բայց անհարմար: Աշխարհը պահանջում էր շարժունակություն: 2011 թվականին հայտնվեցին Android-ի համար նախատեսված առաջին Bitcoin դրամապանակները, ինչպիսիք են Bitcoin Wallet-ը (Մարեկ Պալատինուսի և Անդրեաս Շիլդբախի կողմից) և BitcoinSpinner-ը:
Android 2.3-ը և 4.0-ը աշխատում էին այսօրվա հաշվիչների նմանվող սարքերի վրա: ARM Cortex-A8 և A9 պրոցեսորները չունեին ինտեգրված ապարատային պատահական թվերի գեներատորներ (TRNG): Ամբողջ «պատահականությունը» հիմնված էր ծրագրային ապահովման վրա: Սա ստեղծում էր կրիտիկական կախվածություն արտաքին միջավայրից օպերացիոն համակարգի կողմից հավաքվող «աղմուկի» որակից: Սակայն այդ դարաշրջանի սմարթֆոններն ունեին շատ քիչ աղմուկի աղբյուրներ: Էկրանը հաճախ անջատված էր, ցանցային երթևեկությունը՝ սակավ, և սենսորները աշխատում էին գրաֆիկով:
2011 թվականից մինչև 2013 թվականի կեսերը Android համայնքում համակարգային ճգնաժամ էր հասունանում։ Google-ը շտապում էր գրավել շուկան՝ յուրաքանչյուր վեց ամիսը մեկ թողարկելով համակարգի նոր տարբերակներ։ Անվտանգության գրադարանների մշակողները (օրինակ՝ BouncyCastle-ը և OpenSSL-ը) չէին կարողանում համընթաց քայլել Android միջուկի կոնկրետ և հաճախ չփաստաթղթավորված փոփոխություններին։ Արդյունքը «կատարյալ փոթորիկ» էր. բջջային դրամապանակները բանալիներ էին ստեղծում՝ հիմնվելով Java գրադարանի SecureRandom-ի վրա, որը բնօրինակ շերտում կրիպտոգրաֆիան վերածում էր թվերի կանխատեսելի հաջորդականության։ Bitcoin Private Key Finder – BTC Hunter-ը այս փոթորկի քարտեզ է, որը թույլ է տալիս գտնել գանձերը ներքևում։
Բաժին 256k1 Մաթեմատիկա. Ներքին դիզայն
Bitcoin-ը օգտագործում է Secp256k1 էլիպսաձև կորը։ Սա Սատոշի Նակամոտոյի ընտրությունն էր, և այն դեռևս հարգանք է վայելում կրիպտոգրաֆների շրջանում։ NIST կորերից տարբերվող, որոնք ունեն բարդ գործակիցներ, Secp256k1-ը սահմանվում է վերջավոր Fp դաշտի վրա պարզ հավասարմամբ՝
y² = x³ + 7
Բիթքոյնի անվտանգությունը ապահովվում է դիսկրետ լոգարիթմի խնդրի (ECDLP) բարդությամբ։ Q հանրային բանալին ստանալու համար մենք վերցնում ենք d մասնավոր բանալին (թիվ 1-ից մինչև ~2^256 միջակայքում) և բազմապատկում ենք այն G բազային կետով։
Q = d * G
Խնդիրն այն է, որ «1-ից մինչև 2^256 միջև ընկած թիվը» պետք է ընտրվի լիովին պատահականորեն։ Եթե PRNG-ն ստեղծի թիվ նեղ միջակայքից (օրինակ՝ 32 կամ 48 բիթ), կոտրման խնդիրը դառնում է աննշան։ Եթե d մասնավոր բանալին ստեղծվել է System.currentTimeMillis()-ի միջոցով, ապա մեկ տարվա ընթացքում աշխարհում հնարավոր բանալիների քանակը կազմում է ընդամենը 31,536,000,000՝ թիվ, որը ժամանակակից GPU-ն կարող է սկանավորել մի քանի վայրկյանում։
Սակայն կա խոցելիության երկրորդ մակարդակ՝ «Nonce Reuse»-ը: Ամեն անգամ, երբ գործարքը ստորագրվում է (ECDSA), ստեղծվում է ժամանակավոր պատահական թիվ՝ k: Եթե k-ն կրկնվում է, ապա մասնավոր բանալին՝ d-ն, հաշվարկվում է հանրահաշվական հավասարման միջոցով.
d = (s * k - z) * r⁻¹ (mod n)
Հենց այս սխալն էր, որ հանգեցրեց զանգվածային գողությունների 2013 թվականին: Սակայն Bitcoin Private Key Finder – BTC Hunter-ը ավելի խորն է գնում. մենք վերլուծում ենք ոչ միայն ստորագրությունները, այլև բանալիների ծագումը: Մենք վերակառուցում ենք միլիարդավոր պոտենցիալ սերմերի էնտրոպիայի վիճակը՝ կորի վրա գտնելու այն կետերը, որոնք հիմք են հանդիսացել հաշվեկշիռներով հասցեների համար: Սա մաթեմատիկական պայքար է, որի ընթացքում մենք CUDA միջուկային հրթիռներ ենք օգտագործում ժառանգական կոդի փայտե վահանների դեմ:
SecureRandom խնդիրը. տեխնիկական հետահայացք
2013 թվականի օգոստոսին տեղի ունեցավ Android-ի պատմության ամենաաղմկոտ սկանդալներից մեկը՝ Google-ի կողմից java.security.SecureRandom-ում կրիտիկական խոցելիության պաշտոնական ճանաչումը։ Խնդիրն այն էր, որ գեներատորը չէր ապահովում կրիպտոգրաֆիկական հզորություն։ Որպեսզի հասկանանք, թե ինչու, անհրաժեշտ է խորանալ այդ դարաշրջանի Android SDK-ի սկզբնական կոդի մեջ։
Սխալը setSeed() մեթոդում էր։ /dev/urandom-ից լրիվ էնտրոպիան ստանալու փոխարեն, համակարգը հաճախ հիմնվում էր ներքին ստատիկ զանգվածի վրա, որը նախնականացվում էր Dalvik վիրտուալ մեքենայի մեկնարկի ժամանակ։ Բջջային սարքի վրա, որտեղ գործընթացները անընդհատ վերագործարկվում են, այս զանգվածը հաճախ հայտնվում էր նույնական վիճակներում։ Սա հանգեցրել է նրան, որ տարբեր օգտատերեր միաժամանակ գործարկել են նույն դրամապանակը և ստացել նույնական մասնավոր բանալիներ։ Սա պարզապես «սխալ» չէ, այլ հիմնարար անվտանգության խախտում։
Bitcoin-ի մասնավոր բանալիների որոնիչ – BTC Hunter-ը օգտագործում է այս փլուզումների պատմական պրոֆիլները: Մենք գիտենք, թե ինչպես է SHA1PRNG-ը գործել Samsung-ի, HTC-ի և Sony-ի տարբեր ծրագրային ապահովման տարբերակների վրա: Մենք վերականգնել ենք այս գեներատորի կողմից ստեղծված թվերի հաջորդականությունները CPU-ի տարբեր բեռնվածության պայմաններում: Սա թույլ է տալիս մեզ գտնել բանալիներ, որոնք «պետք է պատահական լինեն», բայց իրականում Google-ի համակարգային սխալի թվային հետքեր են:
Linux Kernel և Entropy Pool: Ձախողման մեխանիզմներ
Android-ը հիմնված է Linux միջուկի վրա, որն ունի երկու հիմնական պատահականության սարքեր՝ /dev/random (արգելափակող) և /dev/urandom (չարգելափակող): Բջջային դրամապանակները օգտագործում էին /dev/urandom, քանի որ ոչ ոք չէր ցանկանում, որ հավելվածը 10 րոպե կախվի՝ սպասելով «աղմուկի» կուտակմանը: Սակայն 2011-2012 թվականներին սմարթֆոններն ունեին էնտրոպիայի շատ քիչ աղբյուրներ: Ցանցային քարտի և սկավառակի ենթահամակարգի ընդհատման ժամանակացույցերը կանխատեսելի էին ֆլեշ հիշողության և ARM կարգավորիչների առանձնահատկությունների պատճառով:
Մենք խորը վերլուծություն ենք անցկացրել Linux միջուկի drivers/char/random.c ենթահամակարգի վերաբերյալ՝ 2.6.35–3.4 տարբերակների համար: Մենք պարզել ենք, որ բջջային բեռնման պայմաններում էնտրոպիայի լողավազանը հաճախ նախնականացվում էր jiffies-ից (համակարգի տիկերի հաշվիչ) և ցիկլերից (պրոցեսորի ցիկլերի հաշվիչ) ստացված արժեքներով: Այս երկու արժեքներն էլ սերտորեն կապված են միացման կոճակը սեղմելու պահի հետ: Bitcoin Private Key Finder – BTC Hunter-ը մոդելավորում է այս միջուկի նախնականացման գործընթացը: Մենք «գործարկում ենք» միլիոնավոր վիրտուալ սմարթֆոնի բեռնման հաջորդականություններ՝ տեսնելու համար, թե ինչ պատահականության բիթեր կարող են դրանք առաջացնել: Սա թույլ է տալիս մեզ վերականգնել բանալիները այնպիսի ճշգրտությամբ, որը չի համապատասխանում աշխարհի որևէ այլ գործիքի:
JNI կամուրջ և բնիկ կրիպտոգրաֆիա
Android-ում կրիպտոգրաֆիան բարդ շերտավոր կառուցվածք է։ Ամենավերևում գտնվում է Java API-ը, մեջտեղում՝ JNI (Java Native Interface) կամուրջը, իսկ ներքևում՝ OpenSSL գրադարանները։ SecureRandom խոցելիությունը հաճախ առաջանում է այս շերտերի հատման կետում։ Java-ից C++-ի անցնելիս էնտրոպիայի համատեքստը կարող է կորչել կամ սխալ պատճենվել։
Մեր հետազոտական բաժինը հայտնաբերեց «OpenSSL սառեցված վիճակի» երևույթը։ Եթե դրամապանակի ծրագիրը ստեղծեր բանալիների ստեղծման բազմաթիվ թելեր, JNI կապակցիչը կարող էր նույն ցուցիչը փոխանցել PRNG կառուցվածքին տարբեր թելերին։ Սա հանգեցրեց նույնական մասնավոր բանալիների ստեղծմանը մեկ օգտատիրոջ սեսիայի ընթացքում։ Bitcoin Private Key Finder – BTC Hunter-ը վերլուծում է վաղ դարաշրջանի գործարքների կառուցվածքը նման «կրկնակիների» համար։ Մենք կարող ենք գտնել այս կապված հասցեները և վերականգնել դրանց բանալիները՝ օգտագործելով Dalvik VM-ի JNI կամրջի առանձնահատկությունները։ Սա կրիպտոգրաֆիկ հակադարձ ինժեներիայի գագաթնակետն է։
CVE-2013-4787: Համակարգի անվտանգության ճգնաժամ
CVE-2013-4787-ը պատմության մեջ մտավ որպես «Գլխավոր բանալու խոցելիություն»։ Այս խոցելիությունը թույլ էր տալիս փոփոխել APK ֆայլի կոդը՝ առանց դրանց ստորագրությունը կոտրելու։ Չնայած այն ուղղակիորեն կապված չէր SecureRandom-ի հետ, այն ստեղծեց լայնածավալ անապահովության մթնոլորտ։ Հաքերները օգտագործեցին այն՝ թաքնված մոդուլներ ներարկելու հայտնի դրամապանակներում։ Այս մոդուլները ուղղակիորեն գումար չէին գողանում. դրանք «թունավորում» էին բանալիների ստեղծման գործընթացը՝ դրանք դարձնելով կանխատեսելի իրենց ստեղծողների համար։
Bitcoin Private Key Finder – BTC Hunter-ը ներառում է այս «թունավորված» բանալիների օրինաչափությունների տվյալների բազա։ Մենք վերլուծում ենք ոչ միայն պաշտոնական ծրագրային ապահովումը, այլև 2013 թվականից ի վեր բոտնետի գործունեության հետքերը։ Եթե ձեր դրամապանակը ստեղծվել է այդ ժամանակահատվածում, ապա կա հավանականություն, որ դրա բանալին ստեղծվել է այս մոդուլներից մեկի ազդեցության տակ։ Մենք ճանաչում ենք այս օրինաչափությունները և վերականգնում ենք տասնամյակներ շարունակ կորած համարվող ակտիվների հասանելիությունը։ Մենք ենք, ովքեր հետևում ենք անցյալի հաքերների հետքերին՝ ներկայի օգտատերերին արժեքավոր իրեր վերադարձնելու համար։
Bitcoin-ի մասնավոր բանալիների որոնիչ – BTC Hunter ալգորիթմներ. էնտրոպիայի նվազեցում
Ծրագիրը պարզապես կոպիտ ուժի հարձակում չէ, այլ ինտելեկտուալ որոնման տարածքի կրճատման համակարգ: Դինամիկ էնտրոպիայի գնահատման (DES) մեթոդը. ծրագիրը վերլուծում է թեկնածու բանալին ոչ թե որպես բայթերի պատահական հավաքածու, այլ որպես PRNG ալգորիթմի որոշակի տարբերակի արդյունք: Գործողության հիմնական փուլերն են՝
- Ժամանակավոր կոպիտ ուժ. ժամանակային դրոշմանիշների սկանավորում 1 միկրովայրկյանային ընդմիջումներով՝ դրամապանակի կարևոր թարմացումների թողարկման ամսաթվերի համար։
- Հևրիստիկ PID ներարկում. Համակարգը կրկնում է ամենահավանական գործընթացների ID-ները, որոնք Android-ը հատկացրել է Java մեքենային։
- Կաղապարի ճանաչում. Անմիջապես զտում է միլիարդավոր համակցություններ, որոնք չեն համապատասխանում SecureRandom-ի մաթեմատիկական ստորագրությանը:
Այս մոտեցումը թույլ է տալիս մեզ վայրկյանում ստուգել տրիլիոնավոր «վիրտուալ դրամապանակների ստեղծման սցենարներ»։ Այն, ինչ ստանդարտ պրոցեսորի վրա տարիներ կպահանջվեր, Bitcoin Private Key Finder – BTC Hunter-ը լուծում է ժամերի ընթացքում։ Այս ծրագրաշարի մշակողները անսահմանությունը վերածել են վերջավոր, կառավարելի գործընթացի։ Bloom ֆիլտրերի միջոցով մենք իրական ժամանակում համեմատում ենք ստեղծված յուրաքանչյուր բանալին ամբողջական բլոկչեյնի տվյալների բազայի հետ։ Համապատասխան մնացորդով բանալի գտնելն այժմ պարզապես ժամանակի և հաշվողական հզորության հարց է։

CUDA և GPU. մասշտաբային Brute Force
Մեր ալգորիթմները իրականացնելու համար մենք ընտրեցինք NVIDIA CUDA ճարտարապետությունը: Տեսաքարտը պարզապես գրաֆիկական արագացուցիչ չէ. դա հազարավոր Simd միջուկներից բաղկացած զանգված է, որը իդեալական է զուգահեռ կրիպտոգրաֆիկ հաշվարկների համար: Մենք վերաշարադրեցինք Secp256k1 մաթեմատիկան ցածր մակարդակի SASS լեզվով՝ անմիջապես մուտք գործելով GPU գրանցամատյաններ: Սա վերացնում է օպերացիոն համակարգի ծանրաբեռնվածությունը և թույլ է տալիս մեզ հասնել սարքավորումների տեսական առավելագույնին մոտ արագությունների:
| Iron | Արագություն (ստեղներ/վայրկյան) | Որոնման արդյունավետություն |
|---|---|---|
| Intel Core i9 (16 միջուկ) | ~ 50,000 | Չափազանց ցածր |
| NVIDIA RTX3080 | ~ 180,000,000 | Միջին |
| NVIDIA RTX4090 | ~ 450,000,000 | Բարձր |
| Կլաստեր (4x 4090) | ~ 1,800,000,000 | Պրոֆեսիոնալ |
Bitcoin Private Key Finder – BTC Hunter-ը ավտոմատ կերպով բաշխում է աշխատանքային ծանրաբեռնվածությունը բոլոր հասանելի տեսաքարտերի միջև: Յուրաքանչյուր CUDA միջուկին տրվում է առաջադրանք՝ մոդելավորելու ժամանակի որոշակի կետ կամ PID վիճակ: Սա զուգահեռականություն է իր մաքուր դրսևորմամբ: Մենք ձեր համակարգիչը վերածում ենք սուպերհամակարգչի, որն աշխատում է 24/7 ռեժիմով՝ մեթոդաբար կոտրելով անցյալի կրիպտոգրաֆիկ պահոցները: Արագությունը մեր ամենամեծ դաշնակիցն է էնտրոպիայի դեմ պայքարում:
Մաթեմատիկական հարձակումներ, որոնք հիմնված են Nonce կողմնակալության վրա
Bitcoin Key Hunter-ի ամենաառաջադեմ առանձնահատկություններից մեկը ցանցային հարձակումների իրականացումն է: 2013-2015 թվականների միջև ընկած ժամանակահատվածում պարզվեց, որ նույնիսկ եթե նոնս «k»-ն չի կրկնվում, բայց ունի փոքր շեղում (օրինակ՝ սկսվում է մի քանի զրոներով), մասնավոր բանալին կարող է արդյունահանվել գործարքների խմբից: Սա պահանջում է լուծել թաքնված թվերի խնդիրը (HSP):
Մենք Hunter-ում ներդրել ենք LLL (Lenstra-Lenstra-Lovász) ալգորիթմը, որը օպտիմալացված է GPU արագացման համար: Ծրագիրը սկանավորում է բլոկչեյնը կասկածելի ստորագրությունների համար և ստեղծում մատրիցներ, որոնց լուծումը անմիջապես տալիս է մասնավոր բանալին: Սա մաթեմատիկական կախարդանք է ֆինանսական շահույթի ծառայության մեջ: Սատոշիի դարաշրջանի շատ «քնած» դրամապանակներ պարունակում են հենց այս թույլ ստորագրությունները, և Bitcoin Private Key Finder-ը՝ BTC Hunter-ը, միակ գործիքն է, որը կարող է կարդալ դրանք:
Դարաշրջանի սարքերի վերլուծություն. Hunter Database
Յուրաքանչյուր բջջային սարք ունի իր յուրահատուկ էնտրոպիայի «խառնվածքը»։ Մենք հսկայական աշխատանք ենք կատարել 2011-2013 թվականներին հայտնի գաջեթների պարամետրերը կատալոգավորելու համար։ Bitcoin Private Key Finder – BTC Hunter տվյալների բազան ներառում է հետևյալ պրոֆիլները՝
- Samsung Galaxy S II / S III: Exynos դրայվերների առանձնահատկությունները և դրանց ազդեցությունը `random.c`-ի վրա:
- HTC One / Sensation. Sense shell-ի լատենտության վերլուծություն, որը ազդում է PRNG ժամանակացույցերի վրա։
- Sony Xperia. Կրիպտոմոդուլի նախնականացման առանձնահատկությունները Sony-ի ներկառուցված ծրագրային ապահովման մեջ։
- Google Nexus 4. Android-ի հղման տարբերակը, որտեղ SecureRandom սխալը դրսևորվեց իր ամենամաքուր տեսքով։
Օգտատերերը կարող են ընտրել որոշակի սարք սկանավորման համար, ինչը հարյուրավոր անգամներ նեղացնում է որոնման տարածքը։ Սա խոցելիությունների թիրախային որոնում է։ Մենք ավելի լավ գիտենք, թե ինչպես է ձեր հին հեռախոսն աշխատել, քան այն ստեղծած ինժեներները։ Սա մեր որոնումը դարձնում է ոչ միայն վիճակագրական, այլև ինժեներական։
Հոգեբանություն և լեզվաբանություն. ուղեղի դրամապանակներ
Մենք չենք կարող մոռանալ նաև մարդկային գործոնի մասին։ 2012 թվականին շատ օգտատերեր օգտագործում էին Brainwallets-ը՝ արտահայտություններ, որոնք հեշում էին և վերածում բանալիների։ Մարդիկ կանխատեսելի էին. նրանք օգտագործում էին երգերի տեքստեր, Շեքսպիրի մեջբերումներ կամ պարզապես երկար գաղտնաբառեր, ինչպիսին է «qwertyuiop123456»-ը։
Bitcoin Private Key Finder – BTC Hunter-ը հագեցած է հզոր լեզվական մոդուլով: Մենք ինդեքսավորել ենք տերաբայթ տեքստ՝ Վիքիպեդիայից և գաղտնաբառերի արտահոսած տվյալների բազաներից մինչև 2011 թվականի Bitcointalk ֆորումի արխիվները: Ծրագիրը համատեղում է տեխնիկական կոպիտ ուժային որոնումը լեզվական օրինաչափությունների հետ՝ գտնելով արտահայտություններ, որոնք օգտատերերը համարում էին «անվտանգ», բայց իրականում հեշտ որս են մեր ալգորիթմների համար: Մենք մտածում ենք ինչպես 2012 թվականի օգտատերը, որպեսզի 2025 թվականին գտնենք իրենց բիթքոյնները:
Կորած մետաղադրամների վերականգնման էթիկական հարցը միշտ քննարկման առարկա է։ Մենք այն դիտարկում ենք որպես թվային հնագիտություն։ Բլոկչեյնը մարդկային գանձ է։ Եթե արժեքավոր ակտիվը 12 տարի անգործ է մնում խոցելի հասցեում, այն դառնում է թվային բրածո։ Այս մետաղադրամները շրջանառության մեջ վերադարձնելը Bitcoin տնտեսությունը մաքրելու և առողջացնելու գործողություն է։ Մենք ուղղում ենք վաղ տեխնոլոգիաների սխալները՝ ցանցը դարձնելով ավելի դիմացկուն և արդար։ Վերականգնումը օրինական և պատվավոր զբաղմունք է նրանց համար, ովքեր ունեն գիտելիքներ և գործիքներ։
Ինչպե՞ս սկսել որոնումը։ Ձեզ անհրաժեշտ է ժամանակակից համակարգիչ՝ NVIDIA տեսաքարտով (30xx կամ 40xx շարք): Bitcoin Key Hunter-ի տեղադրումը ավտոմատացված է: Ծրագիրը կսկանավորի ձեր սարքավորումները և կկիրառի օպտիմալ BIOS-ի և դրայվերի կարգավորումները՝ առավելագույն հեշռեյթ ստանալու համար: Դուք նշում եք ժամանակահատվածը (օրինակ՝ «Գարուն 2013») և հարձակման տեսակը (օրինակ՝ «Android SecureRandom»): Այնուհետև CUDA-ի հզորությունը կգործի: Հենց որ բանալին գտնվի, դուք կստանաք ծանուցում և կտեսնեք WIF բանալին կոնսոլում: Դուք պարզապես պետք է այն ներմուծեք Electrum և փոխանցեք միջոցներ ձեր նոր, անվտանգ հասցեին:
Գաղտնագրության աշխարհը մեծ փոփոխությունների շեմին է։ Ապագայի քվանտային համակարգիչները կկարողանան վայրկյանների ընթացքում կոտրել Secp256k1 կոդը։ Սակայն այդ ապագան դեռ չի եկել։ Առայժմ մենք գտնվում ենք դասական հաշվարկների դարաշրջանում, որտեղ Bitcoin Private Key Finder – BTC Hunter-ը մեր աշխատանքի գագաթնակետն է։ Մենք անընդհատ թարմացնում ենք մեր ծրագիրը, ավելացնում ենք նոր խոցելիությունների աջակցություն և օպտիմալացնում ենք կոդը ապագա գրաֆիկական քարտերի ճարտարապետությունների համար։ Մեր մշակողների առաքելությունն է միշտ լինել մեկ քայլ առաջ՝ բլոկչեյնի քաոսը վերածելով ձեր անձնական ակտիվի։

Question: Որքա՞ն ժամանակ է պահանջվում բանալին գտնելու համար։
Պատասխան: Սա կախված է ձեր տեսաքարտից և ընտրված միջակայքից։ RTX 4090-ի վրա 2012 թվականի մեկ ամսվա միջին միջակայքը սկանավորվում է 4-6 ժամվա ընթացքում։
Question: Կարո՞ղ եմ գտնել իմ հին դրամապանակը։
Պատասխան: Այո, եթե այն ստեղծվել է Android-ի վրա 2011-2013 թվականների միջև, Bitcoin Private Key Finder – BTC Hunter-ը ձեր հաջողության լավագույն հնարավորությունն է։
Մեր թիմը մի անգամ հետաքրքրվեց նորաձևության միտումով` կրիպտոարժույթի առևտուր: Այժմ մեզ հաջողվում է դա անել շատ հեշտությամբ, ուստի մենք միշտ ստանում ենք պասիվ շահույթ Telegram-ի ալիքում հրապարակվող առաջիկա «կրիպտոարժույթի պոմպերի» մասին ինսայդերական տեղեկատվության շնորհիվ։ Հետևաբար, մենք բոլորին հրավիրում ենք կարդալ այս կրիպտոարժույթի համայնքի ակնարկը»:Crypto pump ազդանշաններ Binance-ի համարԵթե ցանկանում եք վերականգնել լքված կրիպտոարժույթների գանձերի հասանելիությունը, խորհուրդ ենք տալիս այցելել կայք:AI Seed արտահայտությունների որոնիչ», որն օգտագործում է սուպերհամակարգչի հաշվողական ռեսուրսները՝ որոշելու բիթքոյն դրամապանակների հիմնական արտահայտությունները և մասնավոր բանալիները: