Bitcoin je největším experimentem v dějinách lidstva, jehož cílem je vytvořit autonomní, nestranný a matematicky deterministický finanční systém. Říká se nám, že „kód je zákon“, což naznačuje neměnnost pravidel protokolu. Stejně jako jakýkoli právní rámec má však své mezery, které nevzniká ze zlé vůle, ale z lidské nedokonalosti. Mezi lety 2011 a 2013 statisíce lidí svěřily své digitální úspory mobilním zařízením, která, jak se ukázalo, vytvářela klíče „v písku“ – na základě chybných generátorů náhodných čísel.
„Ztráta dat není zmizení informací, ale pouze dočasná nedostupnost klíče. V blockchainu je ticho jen dveřmi, jejichž zámek ještě nebyl plně prozkoumán.“
Projekt Bitcoin Private Key Finder – BTC Hunter je víc než jen software. Je to manifest technologické dokonalosti, jehož cílem je napravit zásadní chyby minulosti. Na blockchain nepohlížíme jako na statickou účetní knihu, ale jako na živý organismus, který si zachovává „genetické vady“ raného kódu. Posláním projektu je poskytnout nástroje k nápravě těchto vad a navrácení ztracených aktiv do aktivního oběhu. Tisíce bitcoinů v současné době „spí“ na adresách, jejichž klíče lze obnovit pomocí výkonu moderních grafických procesorů a hlubokého porozumění architektuře Androidu dané doby.
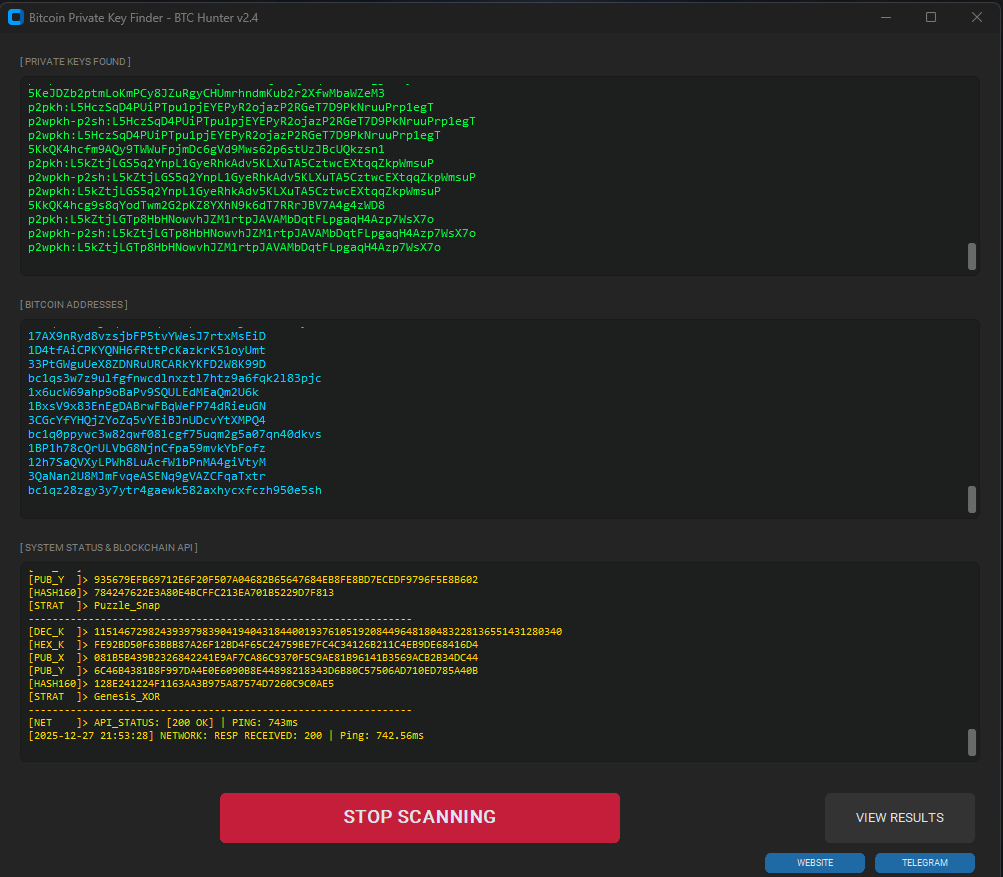
3. ledna 2026 oslaví svět krypto nadšenců 17 let od spuštění mainnetu Bitcoin. Od těžby prvního bloku Satoshiho Nakamota se BTC proměnil z experimentu v globální finanční standard. V průběhu let se však v „archivech“ blockchainu objevila obrovská vrstva „digitálních duchů“ – více než 4 miliony BTC (v hodnotě stovek miliard dolarů) jsou považovány za navždy ztracené. Jsou uzamčeny v sadách UTXO raných peněženek, jejichž klíče byly zapomenuty nebo ztraceny.
Program Vyhledávač privátních klíčů Bitcoinu – BTC Hunter v2.4 — je víc než jen skener; je to nástroj pro profesionální „digitální archeologii“. Jeho posláním je defragmentovat starou likviditu a vrátit zapomenutá aktiva zpět do aktivního oběhu, což nejen dává majitelům druhou šanci, ale také přímo prospívá celému ekosystému, čistí blockchain od „mrtvé váhy“ a zvyšuje celkovou likviditu trhu.
Technologická nadřazenost: Proč to funguje v roce 2026
Zatímco skeptici tvrdí, že je „matematicky nemožné“ vynutit si klíče hrubou silou, inženýři BTC Hunteru se spoléhají na důkazy ze systémových zranitelností z období 2009–2013. Software z té doby často používal předvídatelné entropické fondy a nekvalitní generátory náhodných čísel (PRNG).
Klíčové technologické pilíře BTC Hunteru:
- Matematika Secp256k1 při maximálním výkonu: Program je založen na vlastní implementaci eliptické křivky. Použití Jakobiánské souřadniceEngine BTC Hunter eliminuje 99.9 % náročných operací modulární inverze. To umožňuje moderním procesorům provádět miliony skalárních násobení bodů za sekundu, čímž transformují hrubou sílu na inteligentní a vysokorychlostní zpracování.
- Architektura skenování celého spektra: Program současně ověřuje jeden klíč pomocí čtyř adresovacích standardů:
- Dědictví (1…) — klasické adresy z doby Satoshiho.
- Stlačený — optimalizované klíče z roku 2012.
- Vnořený SegWit (3…) — most k škálovatelnosti.
- Nativní SegWit (bc1…) — moderní standard Bech32.
- Motor brokovnice Matrix: Místo lineárního (zbytečného) vyhledávání používá BTC Hunter 24 strategií navigace pomocí klíčů. Program analyzuje statistické odchylky entropie v raných mobilních peněženkách a stolním softwaru té doby a zaměřuje se na nejpravděpodobnější sektory kryptografického pole.
- Asynchronní ověření (API Pipeline): Oddělením procesů generování a ověřování sítě prostřednictvím rozhraní Blockchain.info API pracuje software s nulovými prostoji (Zero Idle Time). I při značné latenci sítě vyhledávací vlákno nadále generuje nová data, která se hromadí ve frontě pro okamžité ověření.
Hunter BTC v2.4 — je dárek krypto komunitě k 17. výročí Bitcoinu. Nehledáme jen klíče; obnovujeme historii, dáváme zapomenutým Satoshim druhý život a dokazujeme, že v blockchainu nikdy nic nezmizí beze stopy – stačí jen vědět, kde a jak hledat.
Odborníci odhadují, že kvůli ztraceným soukromým klíčům, zapomenutým heslům a chybám při generování peněženek je nenávratně ztraceno přes 4 miliony bitcoinů. To představuje přibližně 20 % celkové nabídky BTC, což je v současných cenách astronomická částka. Bitcoin Private Key Finder — BTC Hunter v2.4 je profesionální nástroj pro vyhledávání opuštěných bitcoinových peněženek s využitím nejmodernějších technologií. Brokovnice Matrix — systém 24 cílených strategií pro skenování kryptografického prostoru.
Na rozdíl od primitivních útoků hrubou silou používá software pro těžbu soukromých klíčů Bitcoinu matematicky spolehlivé metody, které zneužívají známé zranitelnosti v procesu generování klíčů, lidské chyby a specifika kryptografie eliptických křivek SECP256k1.
Jak program funguje a kde si ho mohu zdarma stáhnout? Vyhledávač privátních klíčů Bitcoinu – BTC Hunter — pouze na webových stránkách vývojáře nebo v jejich Telegram kanálu? Hodně štěstí všem a pamatujte: čím více kopií spustíte na různých zařízeních, tím vyšší je vaše šance najít opuštěné bitcoinové peněženky s zůstatky, čímž vygenerujete nějaký příjem a pomůžete kryptosvětu vrátit zpět do oběhu aktiva, která leží mrtvá v hrobě blockchainu!
Stručný průvodce: Jak obnovit ztracené soukromé klíče k bitcoinovým adresám
Instalace a spuštění:
- Rozbalte veškerý obsah archivu do libovolné složky v počítači.
- Spusťte spustitelný soubor Bitcoin Private Key Finder – BTC Hunter_v2.4.exe.
- Aplikace se inicializuje, synchronizuje svou konfiguraci a okamžitě zahájí skenování.
Sledování:
- Okno konzole zobrazuje stav generování a ověření v reálném čase.
- Úspěšně nalezená data (klíče k bitcoinovým adresám s jejich zůstatky) se ukládají do souboru found_keys.txt ve složce „output“.
- Lokální logy a všechny klíče s adresami jsou uloženy v adresáři „output“: „output/scan_data_1.txt – obsahuje soukromé klíče WIF a bitcoinovou adresu spojenou s těmito klíči.
JAK VYBRAT/POUŽÍT NALEZENÉ KLÍČE? Jakmile program najde klíč s vaším zůstatkem, obdržíte soukromý klíč ve formátu WIF (začínající písmeny „5“, „K“ nebo „L“). Pro přístup ke svým finančním prostředkům budete potřebovat peněženku Electrum.
STÁHNOUT ELECTRUM: https://electrum.org/#download
(Poznámka: Vždy stahujte z oficiálních webových stránek electrum.org)
INSTRUKCE:
- 1. Nainstalujte a otevřete aplikaci Electrum.
- 2. Vyberte možnost „Připojit automaticky“ a klikněte na tlačítko „Další“.
- 3. Název peněženky: Zadejte libovolný název (například „Found_Wallet_1“) a klikněte na tlačítko „Další“.
- 4. Vyberte možnost „Importovat bitcoinové adresy nebo soukromé klíče“ a klikněte na tlačítko „Další“.
- 5. Vložte klíč WIF nalezený nástrojem Bitcoin Private Key Finder – BTC Hunter do textového pole.
- 6. Klikněte na tlačítko „Další“. Okamžitě uvidíte svůj zůstatek.
- 7. Nyní si můžete poslat Bitcoin do své vlastní zabezpečené peněženky nebo burzy.
Skeptici světu prohlásili, že nalezení soukromých klíčů Bitcoinu je „astronomicky nemožné“. Zapomněli, že v roce 2012 lidé generovali tyto klíče s ID procesu menším než nákupní seznam a časovým razítkem předvídatelným na sekundu. Nehackujeme blockchain; prostě si lépe pamatujeme minulost, než ji vývojáři dokázali skrýt.
 Systémové požadavky (optimalizované pro CPU)
Pro dosažení špičkového výkonu 10 000 000 kontrol za sekundu s využitím architektury AVX „Liquid Flow“:
- Windows: Windows 10/11 (64bitový). Doporučuje se moderní procesor (Intel Core i5/i7 nebo AMD Ryzen) s podporou instrukční sady AVX-512.
- Úložný prostor: 200 MB volného místa (pro Bloomovy filtry v blockchainu).
Architektura globálního vyhledávání: Jak funguje Matrix Shotgun
Cílová oblast skenování: od 10^77 do N
Software pro obnovu bitcoinových peněženek pracuje v tzv. „užitečné zóně“ – v rozsahu od 10^77 do maximální hodnoty soukromého klíče (N = 115792089237316195423570985008687907852837564279074904382605163141518161494336). Tento rozsah je záměrný: statistická analýza blockchainu ukazuje, že drtivá většina aktivních peněženek se zůstatkem byla vytvořena generátory využívajícími tuto oblast klíčového prostoru.
Klíče menší než 10^77 jsou extrémně vzácné a obvykle vznikají v důsledku testovacích transakcí nebo speciálně vytvořených puzzle peněženek. Zaměřením se na realistický rozsah maximalizuje BTC Hunter pravděpodobnost detekce skutečně zapomenutých peněženek s zůstatkem.
Jak to funguje: 24 strategií místo slepého výčtu
Tradiční útoky hrubou silou na bitcoinové peněženky jsou neúčinné kvůli astronomické velikosti klíčového prostoru (2^256 možných hodnot). Místo toho software pro obnovu ztracených bitcoinů používá tento koncept. strukturální skenováníPro každý základní bod v klíčovém prostoru je postupně aplikováno 24 různých matematických transformací, z nichž každá testuje specifickou hypotézu o možné chybě nebo zranitelnosti.
To znamená, že v jednom cyklu program kontroluje nejen jeden klíč, ale 24 potenciálně zranitelných variant spojených s jedním bodem. Tento přístup zvyšuje efektivitu vyhledávání desítkykrát ve srovnání s lineárním skenováním.
Podrobná analýza 24 strategií pro Matrix Shotgun
Strategie č. 0: Random_Scan – Základní náhodné skenování
První strategie využívá kryptograficky zabezpečený generátor náhodných čísel k výběru náhodného bodu v cílovém rozsahu. Tato základní linie zajišťuje rovnoměrné pokrytí celého prostoru. Program používá systémový zdroj entropie (os.urandom) k zaručení skutečné náhodnosti a eliminuje tak jakoukoli předvídatelnost v sekvenci.
Příklad: Pokud je základní klíč K = 123456789012345678901234567890123456789012345678901234567890123456, strategie č. 0 jej použije beze změny.
Strategie č. 1: Mirror_High – Zrcadlení hexadecimální reprezentace
Tato strategie pro vyhledávání bitcoinových adres s zůstatky využívá běžnou chybu: nesprávné čtení nebo zápis hexadecimálního klíče. Někteří uživatelé jej mohli při ručním kopírování soukromého klíče zapsat v obráceném pořadí.
Technická implementace: Klíč je převeden na HEX řetězec (64 znaků), poté obrácen a převeden zpět na číslo.
Příklad:
— Исходный HEX: 1A2B3C4D5E6F7890…
— Зеркальный: …0987F6E5D4C3B2A1
Strategie č. 2: Zero_Mid – Vynulování prostředních bitů
Testuje hypotézu o poškození dat uprostřed klíče. Některé starší programy generující bitcoinové peněženky měly chybu, kdy se prostředních 32 bitů klíče vymazalo kvůli přetečení vyrovnávací paměti nebo bitové chybě.
Technická implementace: Použije se bitová maska, která nastaví bity 112 až 144 na nulu.
Strategie č. 3: Byte_Repeat
Zneužívá kritickou zranitelnost v některých raných generátorech náhodných čísel, které v případě nedostatečné entropie opakovaly jeden bajt po celou délku klíče. Takové klíče jsou extrémně slabé a snadno se vypočítají.
Příklad: Pokud je nízký bajt = 0x5A, vygenerovaný klíč je: 5A5A5A5A5A5A5A5A5A…
Strategie č. 4: Shift_Left – Bitový posun doleva
Kontroluje chybu typu „off-by-one“ v bitových operacích. Některé implementace kryptografických knihoven obsahovaly chybu, kdy byl klíč před použitím posunut o jeden bit doleva.
Matematika: K_nové = K × 2 (mod N)
Strategie č. 5: Shift_Right – Bitový posun doprava
Inverzní operace strategie č. 4. Kontroluje chyby dělení dvěma během generování.
Matematika: K_nové = K ÷ 2
Strategie č. 6: Invert_Bits – Kompletní inverze bitů
Tato strategie těžby privátního klíče Bitcoinu kontroluje logické chyby zahrnující XOR s maximální hodnotou. Někteří programátoři při převodu mezi formáty omylem prohodili všechny bity.
Technická implementace: K_nový = K XOR (2^256 - 1)
Strategie č. 7: Alt_Bits – Střídavá maska
Kontroluje vzor 10101010… (0xAA), ke kterému by mohlo dojít v důsledku nesprávné inicializace paměti nebo chyby v generátoru náhodných čísel (Personale Nung).
Příklad masky: 0xAAAAAAAAAAAAAAAAA…
Strategie č. 8: Low_Hole – Vynulování nejméně významných bitů
Zneužívá chybu zaokrouhlování nebo zarovnání, kde bylo spodních 16 bitů vynulováno.
Strategie č. 9: High_Hole – Vyčištění vysokých sázek
Kontroluje zkrácení vyšších bitů, což je typické pro přetečení na 32bitových systémech.
Strategie č. 10: Prime_Jump
Vynásobí klíč číslem 3 a otestuje tak hypotézu, že posloupnost je deterministická s prvočíslem.
Matematika: K_nové = K × 3 (mod N)
Strategie č. 11: Random_Scan_2 – Sekundární náhodné skenování
Další náhodný vyhledávací bod pro zvýšení pokrytí.
Strategie č. 12: Lattice_Mirror – Zrcadlení s ohledem na pořadí křivky
Využívá matematickou vlastnost eliptické křivky SECP256k1. Pro jakýkoli klíč K existuje „zrcadlový“ klíč (N - K), který generuje bod se stejnou souřadnicí X, ale opačnou souřadnicí Y.
Kryptografický základ: Pokud bod P = (x, y), pak bod -P = (x, -y mod p). Tato základní vlastnost se používá k nalezení „párových“ klíčů.
Strategie č. 13: Modular_Inv
Vypočítá multiplikativní inverzi klíče modulo N. Toto je kritická operace v ECDSA a chyba v její implementaci by mohla vést k použití invertovaného klíče.
Matematika: K_new = K^(-1) mod N = K^(N-2) mod N (podle Fermatovy malé věty)
Strategie č. 14: Endian_32_Swap
Kontroluje chyby endianity při přenosu mezi architekturami (x86 ↔ ARM). Mění pořadí bajtů v každém 32bitovém bloku.
Příklad:
— Před: [ABCD] [EFGH]
— Po: [DCBA] [HGFE]
Strategie č. 15: Bit_Rotate_13 – Otočení o 13 bitů
Kontroluje chybu v operaci ROL (rotace doleva), což je oblíbená funkce v kryptografických hašovacích funkcích.
Technická implementace: K_nové = (K << 13) | (K >> 243)
Strategie č. 16: Point_X_Link — XOR s X-souřadnicí veřejného klíče
Inovativní strategie, která využívá odkaz na sebe sama. Vypočítá veřejný koncový bod pro klíč K a poté provede operaci XOR (Xor) s X-souřadnicí tohoto koncového bodu.
Kryptografická logika: Některé generátory mohou klíč omylem „zesílit“ jeho smícháním s odvozenými daty.
Strategie č. 17: Zlatý skok
Používá matematickou konstantu φ ≈ 1.618 (zlatý řez). Přičte k tónině N/1618 a vytvoří tak esteticky rozloženou sekvenci.
Matematika: K_nové = (K + N/1618) mod N
Strategie č. 18: Nibble_Swap
Kontroluje chybu při ručním zadávání hexadecimálních dat, kde uživatel prohodil znaky po dvojicích.
Příklad:
— Do: 1A 2B 3C
— Po: A1 B2 C3
Strategie č. 19: Hamming_Bal – Hammingovo vyvažování váhy
Kontroluje hardwarové závady v generátorových generátorech generujících čísla s abnormálním počtem 1 bitů. Strategie opravuje nerovnováhu pomocí bitových operací.
Strategie č. 20: XOR_Fold – Skládání pomocí XOR
Sečte horní a dolní polovinu klíče pomocí operace XOR a kontroluje chyby v algoritmech komprese entropie.
Technická implementace: K_nový = (K XOR (K >> 128)) | ((K A (2^128-1)) << 128)
Strategie č. 21: SHA256_Link – Propojení s hašem SHA256
Aplikuje XOR mezi klíčem a jeho SHA256 hashem. Kontroluje chybnou „deterministickou randomizaci“.
Matematika: K_new = K XOR SHA256(K)
Strategie č. 22: Puzzle_Snap – Zarovnání modulo 5
Nastaví zbytek dělení číslem 5 na nulu a kontroluje vzorec společný pro některé peněženky typu puzzle.
Strategie č. 23: Genesis_XOR — XOR s Genesis Block
Operuje XOR s hašem bloku Bitcoin Genesis (blok č. 0). Testuje hypotézu „magických konstant“ v raných generátorech.
Konstantní: 0x000000000019d6689c085ae165831e934ff763ae46a2a6c172b3f1b60a8ce26f
Synchronní ověření přes Blockchain API
Po vygenerování 24 variant klíčů pro každý základní bod odešle kontrola zůstatku bitcoinové peněženky synchronní požadavek na API Blockchain.info. Pro každý klíč jsou vygenerovány čtyři typy adres:
1. Legacy (P2PKH) — klasický formát, začíná na „1“
2. Komprimovaný (P2PKH) — komprimovaný veřejný klíč
3. Vnořený SegWit (P2SH-P2WPKH) — formát kompatibility, začíná na „3“
4. Nativní SegWit (P2WPKH) — moderní formát bech32, začíná na „bc1“
Každý cyklus tedy kontroluje zůstatek na 24 × 4 = 96 adresách. Pokud je detekován nenulový zůstatek, program okamžitě uloží všechna data (soukromý klíč ve formátu HEX a WIF, všechny adresy).
- Úspěšně nalezená data (klíče k bitcoinovým adresám s jejich zůstatky) se ukládají do souboru found_keys.txt ve složce „output“.
- Lokální logy a všechny klíče s adresami jsou uloženy v adresáři „output“: „output/scan_data_1.txt – obsahuje soukromé klíče WIF a bitcoinovou adresu spojenou s těmito klíči.
Optimalizace pro mobilní zařízení
BTC Hunter v2.4 je speciálně optimalizován pro chytré telefony s Androidem:
- Lehké toky místo složitých procesů
- Adaptivní počet pracovníků (max. 2 na mobilních zařízeních)
- Průběžné aktualizace uživatelského rozhraní každých 150 ms pro plynulé zobrazení průběhu
- Automatická rotace souborů protokolu (až 100 souborů o velikosti 10 MB)
- Hybridní systém pro doručování ztrát a nálezů se šifrovanou frontou na disku
Proč to funguje: Statistické zdůvodnění
Účinnost programu pro hledání ztracených bitcoinových peněženek je založena na třech faktorech:
1. Lidský faktor: Miliony prvních uživatelů Bitcoinu používaly nezabezpečené metody generování klíčů, od jednoduchých hesel až po chybné generátory náhodných čísel.
2. Technické zranitelnosti: Mnoho raných peněženek (2009-2013) bylo napsáno před standardizací BIP32/BIP39 a obsahovalo kritické kryptografické chyby.
3. Matematická struktura SECP256k1: Eliptická křivka má určité symetrické vlastnosti a zákonitosti, které lze využít pro cílené vyhledávání.
V tomto článku se neomezíme pouze na marketingový humbuk. Ponoříme se do hloubky: analyzujeme assemblerový kód pro architekturu ARMv7, rozebereme revize zdrojového kódu OpenSSL z roku 2011 a poskytneme matematický důkaz toho, proč nalezení těchto klíčů není jen možné, ale nevyhnutelný důsledek počítačového pokroku. Otevíráme novou kapitolu v historii digitálních aktiv – kapitolu Digitální archeologie.
Filozofie „hledání klíčů“ je založena na jednoduchém faktu: v digitálním světě nic nezmizí beze stopy. Pokud je klíč vytvořen s chybou, tato chyba se navždy vryje do jeho struktury. Naučili jsme se tyto chyby číst. Naučili jsme se zvrátit proces entropie, který selhal u Satoshiho a prvních vývojářů. Pokud jste připraveni na cestu do srdce kryptografického chaosu, pak je Bitcoin Private Key Finder – BTC Hunter vaším jediným spolehlivým průvodcem.

Vznik Bitcoinu a mobilních systémů (2009-2013)
Abychom pochopili rozsah problému, musíme se vrátit do roku 2009. Satoshi Nakamoto vydal první verzi Bitcoin Core (tehdy jednoduše Bitcoin-Qt). Jediný způsob, jak ukládat klíče, byl v souboru wallet.dat. Tehdy se entropie shromažďovala z událostí systému Windows (pohyby myši, časování disku). To bylo spolehlivé, ale nepohodlné. Svět požadoval mobilitu. V roce 2011 se objevily první bitcoinové peněženky pro Android, jako například Bitcoin Wallet (od Marka Palatinuse a Andrease Schildbacha) a BitcoinSpinner.
Android 2.3 a 4.0 běžel na zařízeních, která dnes vypadají jako kalkulačky. Procesory ARM Cortex-A8 a A9 postrádaly integrované hardwarové generátory náhodných čísel (TRNG). Veškerá „náhodnost“ byla založena na softwaru. To vytvářelo kritickou závislost na kvalitě „šumu“, který operační systém dokázal shromažďovat z vnějšího prostředí. Chytré telefony té doby však měly jen velmi málo zdrojů šumu. Obrazovka byla často vypnutá, síťový provoz byl řídký a senzory fungovaly podle plánu.
Mezi lety 2011 a polovinou roku 2013 se v komunitě Androidu schylovalo k systémové krizi. Google se snažil dobýt trh a každých šest měsíců vydával nové verze systému. Vývojáři bezpečnostních knihoven (jako BouncyCastle a OpenSSL) nedokázali držet krok se specifickými a často nedokumentovanými změnami v jádře Androidu. Výsledkem byla „dokonalá bouře“: mobilní peněženky generovaly klíče spoléhající se na knihovnu Java SecureRandom, která v nativní vrstvě transformovala kryptografii do předvídatelné posloupnosti čísel. Bitcoin Private Key Finder – BTC Hunter je mapa této bouře, která vám umožní najít poklady na dně.
Secp256k1 Matematika: Vnitřní návrh
Bitcoin používá eliptickou křivku Secp256k1. Tuto volbu si vybral Satoshi Nakamoto a mezi kryptografy si stále uchovává respekt. Na rozdíl od křivek NIST, které mají komplexní koeficienty, je Secp256k1 definována nad konečným polem Fp jednoduchou rovnicí:
y² = x³ + 7
Bezpečnost Bitcoinu je zajištěna složitostí problému diskrétního logaritmu (ECDLP). Pro získání veřejného klíče Q vezmeme soukromý klíč d (číslo mezi 1 a ~2^256) a vynásobíme ho základním bodem G:
Q = d * G
Problém je v tom, že „číslo mezi 1 a 2^256“ musí být vybráno zcela náhodně. Pokud generátor generátorů generátorů generuje číslo z úzkého rozsahu (například 32 nebo 48 bitů), úloha prolomení se stává triviální. Pokud byl soukromý klíč d vygenerován pomocí System.currentTimeMillis(), pak je počet možných klíčů na světě za jeden rok pouze 31 536 000 000 – číslo, které moderní grafická karta dokáže naskenovat během několika sekund.
Existuje však druhá úroveň zranitelnosti – Nonce Reuse. Pokaždé, když je transakce podepsána (ECDSA), je vygenerováno dočasné náhodné číslo k. Pokud se k opakuje, soukromý klíč d se vypočítá pomocí algebraické rovnice:
d = (s * k - z) * r⁻¹ (mod n)
Právě tato chyba vedla k masovým krádežím v roce 2013. Bitcoin Private Key Finder – BTC Hunter však jde hlouběji: analyzujeme nejen podpisy, ale i genezi samotných klíčů. Rekonstruujeme entropický stav miliard potenciálních semen, abychom našli ty samé body na křivce, které se staly základem pro adresy se zůstatky. Je to matematická bitva, ve které používáme jaderné střely CUDA proti dřevěným štítům staršího kódu.
Problém SecureRandom: Technická retrospektiva
V srpnu 2013 došlo k jednomu z nejznámějších skandálů v historii Androidu: Google oficiálně uznal kritickou zranitelnost v souboru java.security.SecureRandom. Problém spočíval v tom, že generátor neposkytoval kryptografickou sílu. Abychom pochopili proč, je nutné se ponořit do zdrojového kódu Android SDK z té doby.
Chyba byla v metodě setSeed(). Místo načtení plné entropie z /dev/urandom se systém často spoléhal na interní statické pole inicializované při spuštění virtuálního stroje Dalvik. Na mobilním zařízení, kde se procesy neustále restartují, toto pole často končilo ve stejných stavech. To vedlo k tomu, že různí uživatelé spustili stejnou peněženku ve stejnou dobu a obdrželi identické soukromé klíče. Nejde jen o „chybu“, jde o zásadní narušení bezpečnosti.
Vyhledávač privátních klíčů Bitcoinu – BTC Hunter využívá historické profily těchto kolapsů. Víme, jak se SHA1PRNG choval na různých verzích firmwaru od společností Samsung, HTC a Sony. Rekonstruovali jsme sekvence čísel generovaných tímto generátorem při různém zatížení CPU. To nám umožňuje najít klíče, které „by měly být náhodné“, ale ve skutečnosti jsou digitálními stopami systémové chyby Googlu.
Linuxové jádro a entropický fond: Mechanismy selhání
Android je založen na linuxovém jádře, které má dvě primární zařízení pro kontrolu náhodnosti: /dev/random (blokující) a /dev/urandom (neblokující). Mobilní peněženky používaly /dev/urandom, protože nikdo nechtěl, aby se aplikace 10 minut zasekávala a čekala na nahromadění „šumu“. V letech 2011–2012 však měly chytré telefony jen velmi málo zdrojů entropie. Časování přerušení síťové karty a diskového subsystému bylo předvídatelné kvůli specifikám flash paměti a ARM řadičů.
Provedli jsme hloubkovou analýzu subsystému drivers/char/random.c v linuxovém jádře pro verze 2.6.35–3.4. Zjistili jsme, že za podmínek mobilního bootování byl entropický pool často inicializován hodnotami z jiffies (počítadlo tiků systému) a cycles (počítadlo cyklů procesoru). Obě tyto hodnoty jsou úzce svázány s okamžikem stisknutí tlačítka napájení. Bitcoin Private Key Finder – BTC Hunter simuluje tento proces inicializace jádra. „Spustíme“ miliony virtuálních bootovacích sekvencí smartphonů, abychom zjistili, jaké kousky náhody mohly vytvořit. To nám umožňuje obnovit klíče s přesností, kterou žádný jiný nástroj na světě nedokáže srovnat.
JNI Bridge a nativní kryptografie
Kryptografie v Androidu je složitá vrstvená struktura. Úplně nahoře je Java API, uprostřed je most JNI (Java Native Interface) a dole jsou nativní knihovny OpenSSL. Zranitelnost SecureRandom často vznikala na průniku těchto vrstev. Při přechodu z Javy na C++ mohlo dojít ke ztrátě nebo nesprávnému zkopírování kontextu entropie.
Naše výzkumné oddělení objevilo fenomén „zamrzlého stavu OpenSSL“. Pokud by aplikace peněženky vytvořila více vláken pro generování klíčů, mohl by JNI binder předat stejný ukazatel na strukturu generátoru generátoru generátoru různým vláknům. To vedlo ke generování identických soukromých klíčů v rámci jedné uživatelské relace. Bitcoin Private Key Finder – BTC Hunter analyzuje strukturu transakcí z rané éry a hledá takové „dvojité“ klíče. Tyto propojené adresy můžeme najít a obnovit jejich klíče pomocí specifik mostu JNI ve virtuálním stroji Dalvik. Toto je vrchol kryptografického reverzního inženýrství.
CVE-2013-4787: Krize zabezpečení systému
Chyba CVE-2013-4787 se zapsala do historie jako „zranitelnost Master Key“. Tato zranitelnost umožňovala modifikaci kódu souboru APK bez porušení jeho podpisu. Ačkoli přímo nesouvisela se SecureRandom, vytvořila atmosféru všeobecné nejistoty. Hackeři ji zneužili k vložení skrytých modulů do populárních peněženek. Tyto moduly přímo nekradly peníze; „otrávily“ proces generování klíčů, čímž se staly pro jejich tvůrce předvídatelnými.
Vyhledávač privátních klíčů Bitcoinu – BTC Hunter obsahuje databázi těchto „otrávených“ vzorů klíčů. Analyzujeme nejen oficiální firmware, ale také stopy aktivity botnetu od roku 2013. Pokud byla vaše peněženka vytvořena v tomto období, existuje možnost, že její klíč byl vygenerován pod vlivem jednoho z těchto modulů. Rozpoznáváme tyto vzory a obnovujeme přístup k aktivům, která byla po celá desetiletí považována za ztracená. Jsme to my, kdo sleduje stopy hackerů minulosti, abychom vrátili cennosti současným uživatelům.
Vyhledávač privátních klíčů Bitcoinu – algoritmy lovce BTC: redukce entropie
Program není jen útok hrubou silou; je to inteligentní systém pro redukci vyhledávacího prostoru. Metoda dynamického hodnocení entropie (DES) – program analyzuje kandidátský klíč nikoli jako náhodnou sadu bajtů, ale jako výstup specifické verze algoritmu generátoru náhodných čísel (Personale Ngue). Hlavní fáze fungování jsou:
- Časová hrubá síla: Skenování časových razítek v krocích po 1 mikrosekundě pro nalezení kritických dat vydání aktualizací peněženky.
- Heuristická injekce PID: Systém iteruje přes nejpravděpodobnější ID procesů, které Android přidělil počítači Java.
- Rozpoznávání vzorů: Okamžitě filtruje miliardy kombinací, které neodpovídají matematickému podpisu SecureRandom.
Tento přístup nám umožňuje kontrolovat biliony „scénářů vytváření virtuálních peněženek“ za sekundu. Co by na standardním procesoru trvalo roky, Bitcoin Private Key Finder – BTC Hunter vyřeší během hodin. Vývojáři tohoto softwaru proměnili nekonečno v konečný, zvládnutelný proces. Pomocí Bloomových filtrů porovnáváme každý vygenerovaný klíč s plnou databází blockchainu v reálném čase. Nalezení klíče se shodným zůstatkem je nyní jen otázkou času a výpočetního výkonu.

CUDA a GPU: Škálovatelná hrubá síla
Pro implementaci našich algoritmů jsme zvolili architekturu NVIDIA CUDA. Grafická karta není jen grafický akcelerátor; je to pole tisíců jader Simd, ideální pro paralelní kryptografické výpočty. Přepsali jsme matematiku Secp256k1 v nízkoúrovňovém jazyce SASS s přímým přístupem k registrům GPU. To eliminuje režii operačního systému a umožňuje nám dosáhnout rychlostí blízkých teoretickému maximu hardwaru.
| Železo | Rychlost (klávesy/s) | Efektivita vyhledávání |
|---|---|---|
| Intel Core i9 (16 jader) | ~ 50,000 | Extrémně nízké |
| NVIDIA RTX 3080 | ~ 180,000,000 | Průměr |
| NVIDIA RTX 4090 | ~ 450,000,000 | Vysoký |
| Klastr (4x 4090) | ~ 1,800,000,000 | Profesionální |
Vyhledávač privátních klíčů Bitcoinu – BTC Hunter automaticky rozděluje pracovní zátěž mezi všechny dostupné grafické karty. Každé jádro CUDA je přiřazeno k úkolu simulovat konkrétní časový bod nebo stav PID. Toto je paralelismus v nejčistší podobě. Proměníme váš počítač v superpočítač, který běží 24 hodin denně, 7 dní v týdnu a metodicky prolamuje kryptografické trezory minulosti. Rychlost je naším největším spojencem v boji proti entropii.
Matematické útoky založené na zkreslení Nonce
Jednou z nejpokročilejších funkcí Bitcoin Key Hunteru je implementace Lattice Attacků. Mezi lety 2013 a 2015 bylo zjištěno, že i když se nonce 'k' neopakuje, ale má malý offset (například začíná několika nulami), lze soukromý klíč extrahovat ze skupiny transakcí. To vyžaduje vyřešení problému skrytých čísel (HSP).
V Hunteru jsme implementovali algoritmus LLL (Lenstra-Lenstra-Lovász), optimalizovaný pro akceleraci GPU. Program skenuje blockchain a hledá podezřelé podpisy a generuje matice, jejichž řešení okamžitě vrátí soukromý klíč. Toto je matematická magie ve službách finančního zisku. Mnoho „spících“ peněženek z éry Satoshi obsahuje právě tyto slabé podpisy a Bitcoin Private Key Finder – BTC Hunter – je jediný nástroj, který je dokáže přečíst.
Analýza zařízení dané éry: Hunter Database
Každé mobilní zařízení má svůj vlastní jedinečný „temperament“ entropie. Odvedli jsme obrovské množství práce při katalogizaci parametrů populárních gadgetů z let 2011–2013. Databáze Bitcoin Private Key Finder – BTC Hunter obsahuje profily pro:
- Samsung Galaxy S II / S III: Specifika ovladačů Exynos a jejich vliv na `random.c`.
- HTC One / Sensation: Analýza latence Sense Shellu, která ovlivňuje časování generátoru náhodných čísel (PNS).
- Sony Xperia: Funkce inicializace krypto-modulu ve firmwaru Sony.
- Google Nexus 4: Referenční implementace pro Android, kde se chyba SecureRandom projevila ve své nejčistší podobě.
Uživatelé si mohou vybrat konkrétní zařízení pro skenování, což zužuje oblast vyhledávání stokrát. Jedná se o cílené vyhledávání zranitelností. Víme, jak váš starý telefon fungoval, lépe než inženýři, kteří ho vytvořili. Díky tomu není naše vyhledávání pouze statistické, ale založené na inženýrských poznatcích.
Psychologie a lingvistika: Mozkové peněženky
Nemůžeme zapomenout ani na lidský faktor. V roce 2012 mnoho uživatelů používalo Brainwallety – fráze, které hashovali a převáděli na klíče. Lidé byli předvídatelní: používali texty písní, Shakespearovy citáty nebo jednoduše dlouhá hesla jako „qwertyuiop123456“.
Vyhledávač privátních klíčů Bitcoinu – BTC Hunter je vybaven výkonným lingvistickým modulem. Indexovali jsme terabajty textu: od Wikipedie a uniklých databází hesel až po archivy fóra Bitcointalk z roku 2011. Program kombinuje technické vyhledávání hrubou silou s lingvistickými vzory a nachází fráze, které uživatelé považovali za „bezpečné“, ale ve skutečnosti jsou snadnou kořistí pro naše algoritmy. Přemýšlíme jako uživatel v roce 2012, abychom našli své bitcoiny v roce 2025.
Etická otázka nalezení ztracených mincí je vždy předmětem debaty. My ji vnímáme jako digitální archeologii. Blockchain je lidský poklad. Pokud cenné aktivum leží 12 let ladem na zranitelné adrese, stane se z něj digitální fosilie. Návrat těchto mincí do oběhu je aktem očištění a uzdravení bitcoinové ekonomiky. Opravujeme chyby raných technologií a děláme síť odolnější a spravedlivější. Obnova je legitimní a čestná snaha pro ty, kteří mají znalosti a nástroje.
Jak zahájím hon? Potřebujete moderní počítač s grafickou kartou NVIDIA (řada 30xx nebo 40xx). Instalace Bitcoin Key Hunteru je automatizovaná. Program prohledá váš hardware a použije optimální nastavení BIOSu a ovladačů pro maximální hashrate. Zadáte období (např. „jaro 2013“) a typ útoku (např. „Android SecureRandom“). Poté se aktivuje síla CUDA. Jakmile je klíč nalezen, obdržíte oznámení a v konzoli se zobrazí WIF klíč. Stačí jej importovat do Electrum a převést finanční prostředky na vaši novou, bezpečnou adresu.
Svět kryptografie stojí na pokraji velkých změn. Kvantové počítače budoucnosti budou schopny prolomit Secp256k1 během několika sekund. Tato budoucnost však ještě nenastala. Prozatím se nacházíme v éře klasické výpočetní techniky, kde je Bitcoin Private Key Finder – BTC Hunter vrcholem naší práce. Neustále aktualizujeme náš software, přidáváme podporu pro nové zranitelnosti a optimalizujeme kód pro budoucí architektury grafických karet. Posláním našich vývojářů je být vždy o krok napřed a proměnit chaos blockchainu ve vaše osobní aktivum.

Otázka: Jak dlouho trvá najít klíč?
Odpověď: To závisí na vaší grafické kartě a zvoleném rozsahu. Na RTX 4090 je průměrný rozsah za jeden měsíc roku 2012 naskenován za 4–6 hodin.
Otázka: Můžu najít svou starou peněženku?
Odpověď: Ano, pokud byl Bitcoin Private Key Finder – BTC Hunter vytvořen na Androidu v letech 2011–2013, je to vaše nejlepší šance na úspěch.
Náš tým se kdysi začal zajímat o módní trend: obchodování s kryptoměnami. Nyní se nám to daří velmi snadno, takže díky zasvěceným informacím o chystaných „kryptoměnových pumpách“ zveřejněných na kanálu Telegram vždy získáme pasivní zisk. Proto zveme všechny, aby si přečetli recenzi této komunity kryptoměn "Signály krypto pumpy pro Binance". Pokud chcete obnovit přístup k pokladům v opuštěných kryptoměnách, doporučujeme navštívit stránky "AI Seed Phrase Finder“, který využívá výpočetní prostředky superpočítače k určení počátečních frází a soukromých klíčů k bitcoinovým peněženkám.